
 ovh/the-bastion
Autenticação, autorização, rastreabilidade e auditabilidade para acessos SSH.

Bastions são um conjunto de máquinas usadas como ponto de entrada único por equipes operacionais (como sysadmins, desenvolvedores, administradores de banco de dados, ...) para se conectar com segurança a dispositivos (servidores, máquinas virtuais, instâncias em nuvem, equipamentos de rede, ...), geralmente usando ssh.
O The Bastion fornece mecanismos de autenticação, autorização, rastreabilidade e auditabilidade para toda a sua infraestrutura.
Estando entre seus usuários e sua infraestrutura, o The Bastion adiciona uma camada de abstração no meio, de modo que sua infraestrutura não precise conhecer individualmente os membros da sua equipe operacional.
Cada membro da sua equipe tem uma conta individual no The Bastion e pode ser membro de um ou vários grupos do bastion que podem lhe dar acesso a uma ou mais infraestruturas. Os dispositivos da infraestrutura só precisam conhecer e confiar no(s) grupo(s) do bastion do qual(ais) possam fazer parte.
O RBAC refinado do The Bastion torna possível delegar algumas responsabilidades a qualquer conta, com escopo de grupo ou em todo o bastion, incluindo a contas que possam ser usadas pela sua automação para, por exemplo, gerenciar o ciclo de vida das contas (vinculadas ao seu sistema de gestão de recursos humanos, seu LDAP ou AD), garantir que a ACL de um grupo esteja atualizada (vinculada ao seu CMDB), etc. Processos automatizados são fáceis de implementar através da API JSON sobre SSH.
Quer saber mais enquanto vê alguns desenhos bonitos? Aqui está uma série de posts de blog que aprofundam as funcionalidades e os princípios centrais do The Bastion:
Outros recursos que podem ser de interesse:
Nada sofisticado é necessário nem no lado de entrada nem no lado de saída do The Bastion para que ele funcione.
Apenas o seu bom e velho cliente ssh é necessário para se conectar através dele e, do outro lado, qualquer servidor sshd padrão fará o trabalho. Isso inclui, por exemplo, dispositivos de rede nos quais você pode não ter a possibilidade de instalar qualquer software personalizado.
Dispositivos antigos que só suportam algoritmos de criptografia de baixa segurança ou telnet podem ser ocultados da Internet com firewall, permitindo apenas o The Bastion, evitando assim um compromisso de baixa segurança ao ainda permitir apenas conexões de alto grau de segurança no lado de entrada do bastion.
Consulte a documentação online, ou a versão em texto correspondente encontrada na pasta doc/.
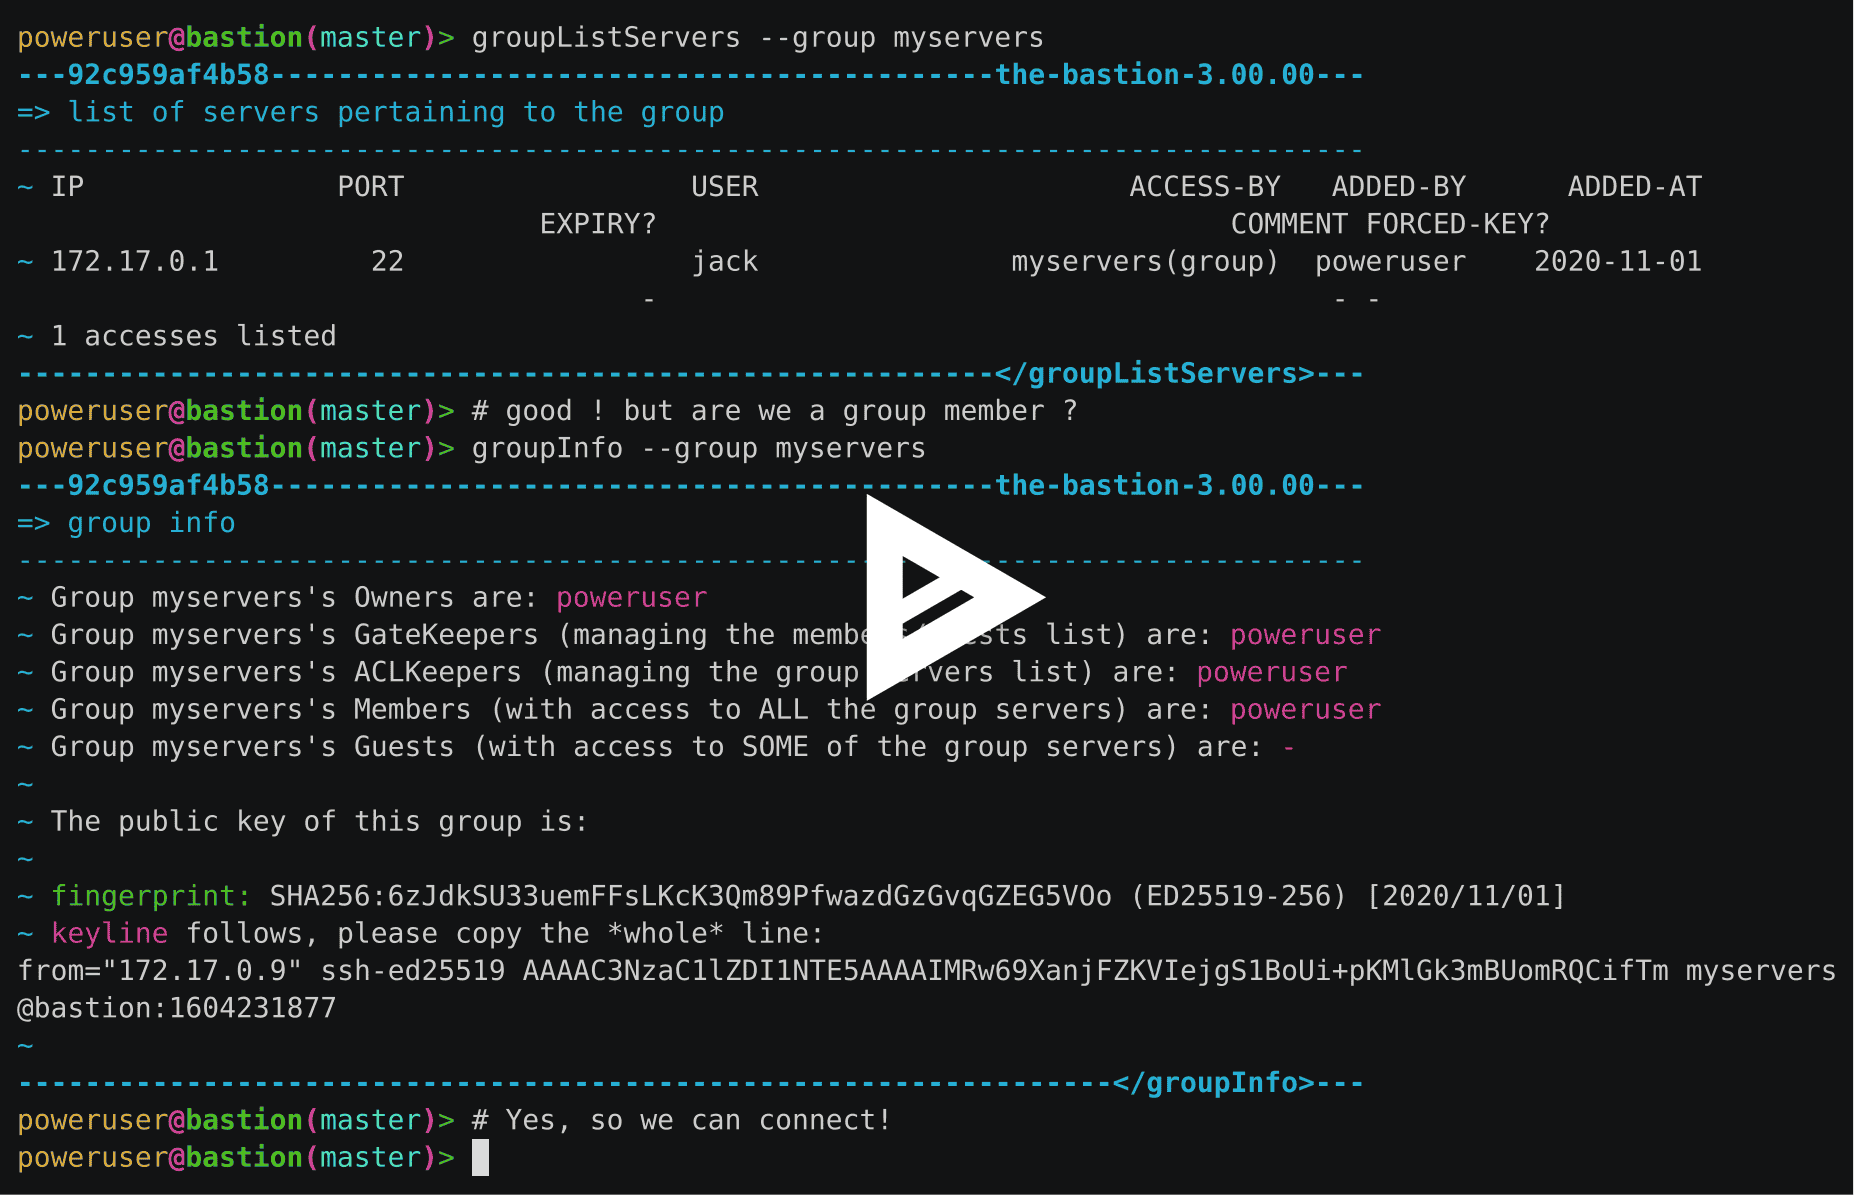
Esta é uma boa maneira de testar o The Bastion em segundos, mas leia o FAQ se você pretende seriamente usar containerização em produção.
A imagem da sandbox está disponível para as seguintes arquiteturas: linux/386, linux/amd64, linux/arm/v6, linux/arm/v7, linux/arm64, linux/ppc64le, linux/s390x.
Vamos executar a imagem docker:
docker run -d -p 22 --name bastiontest ovhcom/the-bastion:sandbox
Tenha sua chave SSH pública em mãos e configure a primeira conta de administrador:
docker exec -it bastiontest /opt/bastion/bin/admin/setup-first-admin-account.sh poweruser auto
Agora estamos funcionando com a configuração padrão! Vamos configurar um alias prático para o bastion e testar o comando info:
Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.
