Guia de Resposta a Incidentes da Vercel de Abril de 2026
Última atualização: 20 de abril de 2026 @ 12h07 AEST/Brisbane - (v2 — incorpora a atualização do CEO da Vercel de 20 de abril)
IMPORTANTE: Isto não é aconselhamento jurídico ou oficial. Se você acha que foi comprometido, entre em contato com um parceiro de resposta a incidentes. Estas informações são oferecidas exclusivamente como boa vontade pela equipe OpenSourceMalware. Se você quiser introduções a empresas de resposta a incidentes, podemos sugerir algumas com as quais já trabalhamos.
O que aconteceu?
A Vercel divulgou em 19 de abril de 2026 que um atacante obteve acesso não autorizado a sistemas internos. Aqui está o anúncio oficial:
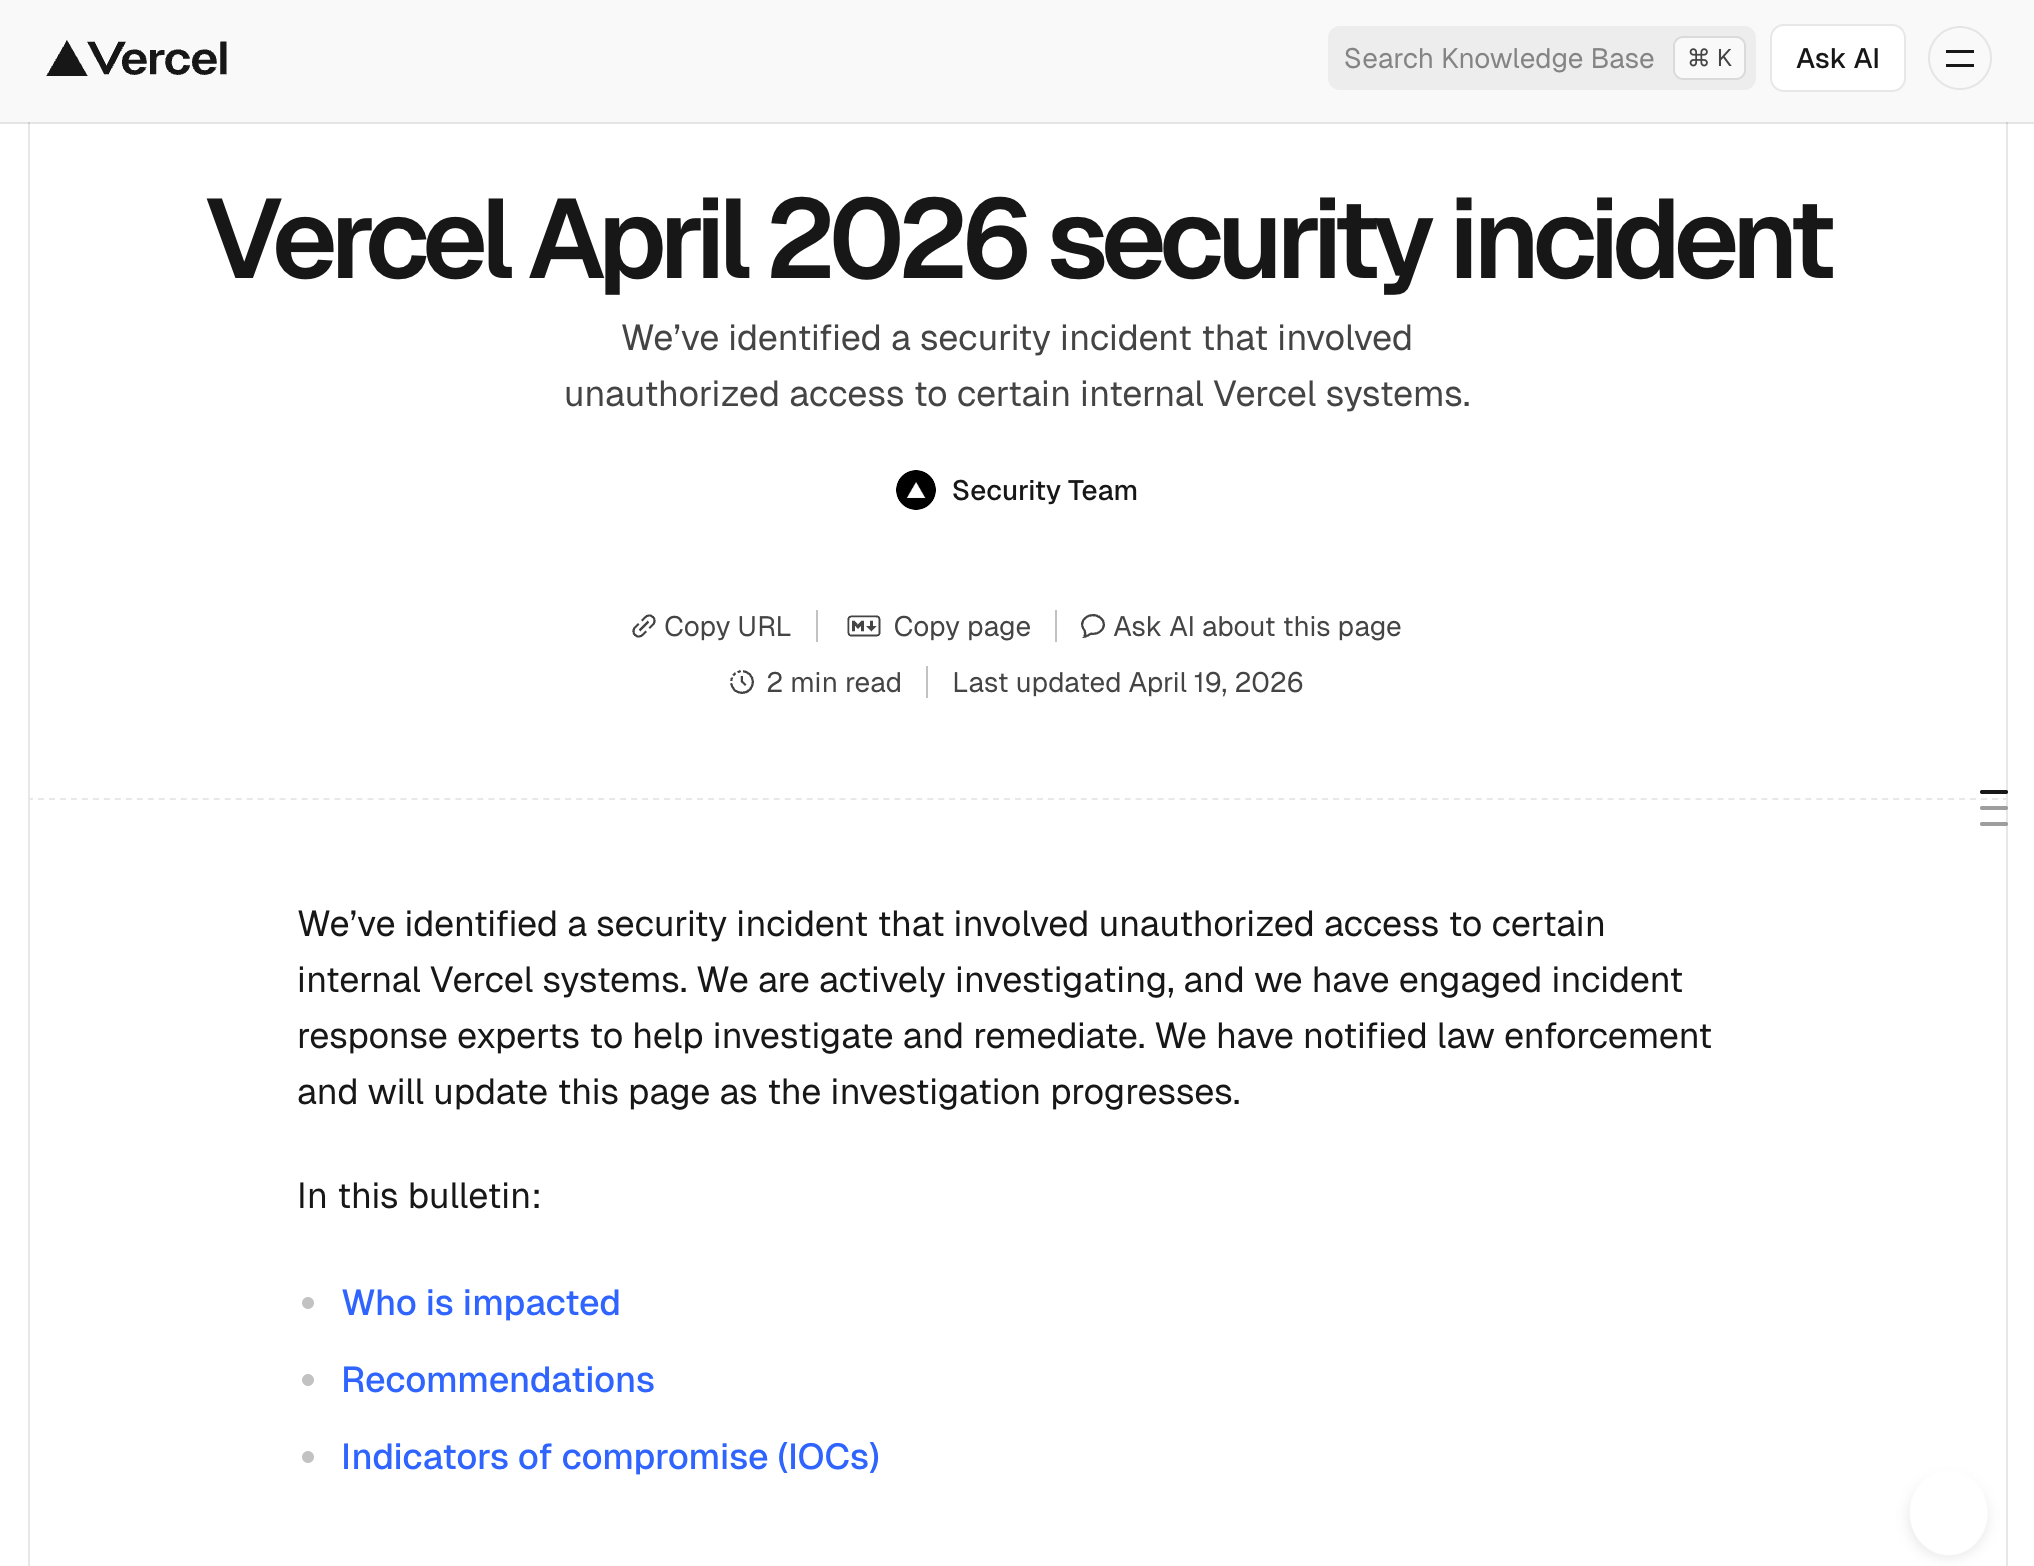
Em 20 de abril, o CEO da Vercel, Guillermo Rauch, publicou uma atualização detalhada confirmando o caminho de acesso inicial: um funcionário da Vercel usou uma plataforma de IA chamada Context.ai, que foi ela mesma violada; a partir daí, o atacante migrou para a conta do Google Workspace do funcionário e escalou para os ambientes da Vercel. As variáveis de ambiente são criptografadas em repouso, mas o atacante conseguiu enumerar variáveis não marcadas como "sensíveis". A Vercel caracteriza o atacante como altamente sofisticado e provavelmente acelerado por IA. A Google Mandiant está envolvida na resposta. A Vercel afirma que Next.js, Turbopack e seus projetos de código aberto permanecem seguros.
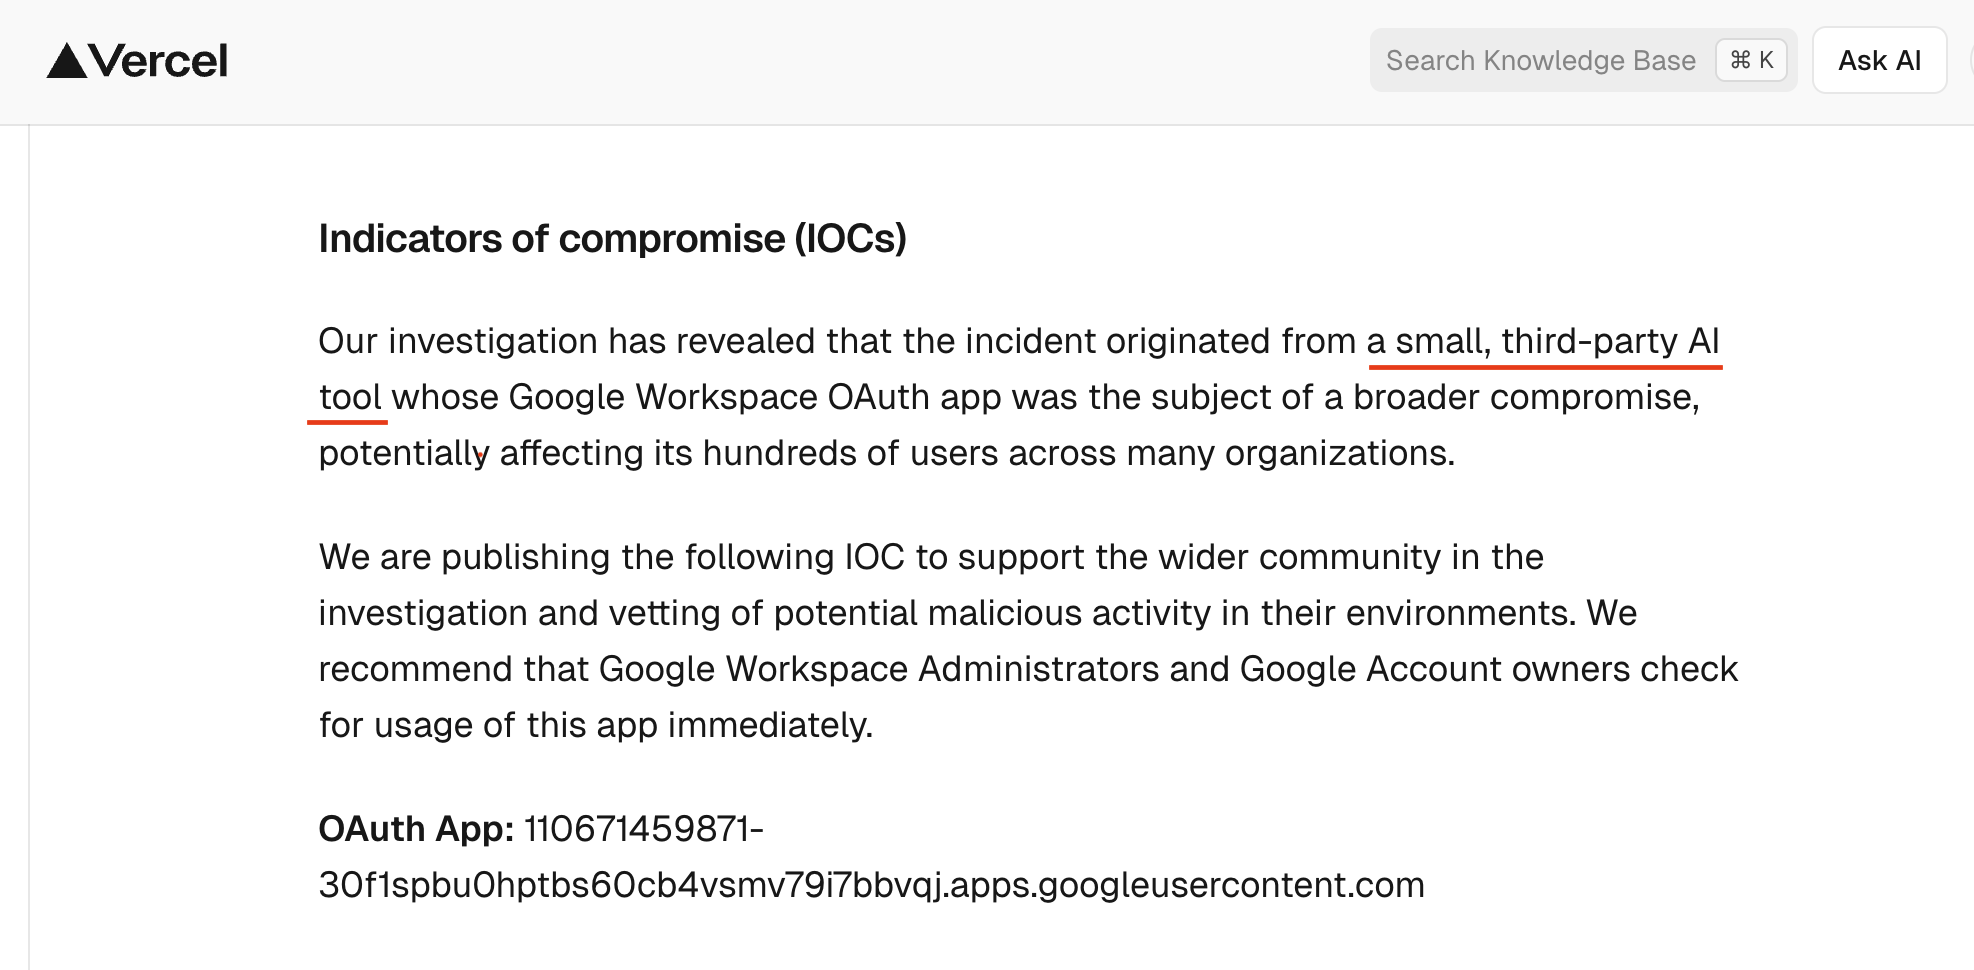
Aqui está a seção importante de indicadores de comprometimento desse aviso de segurança:
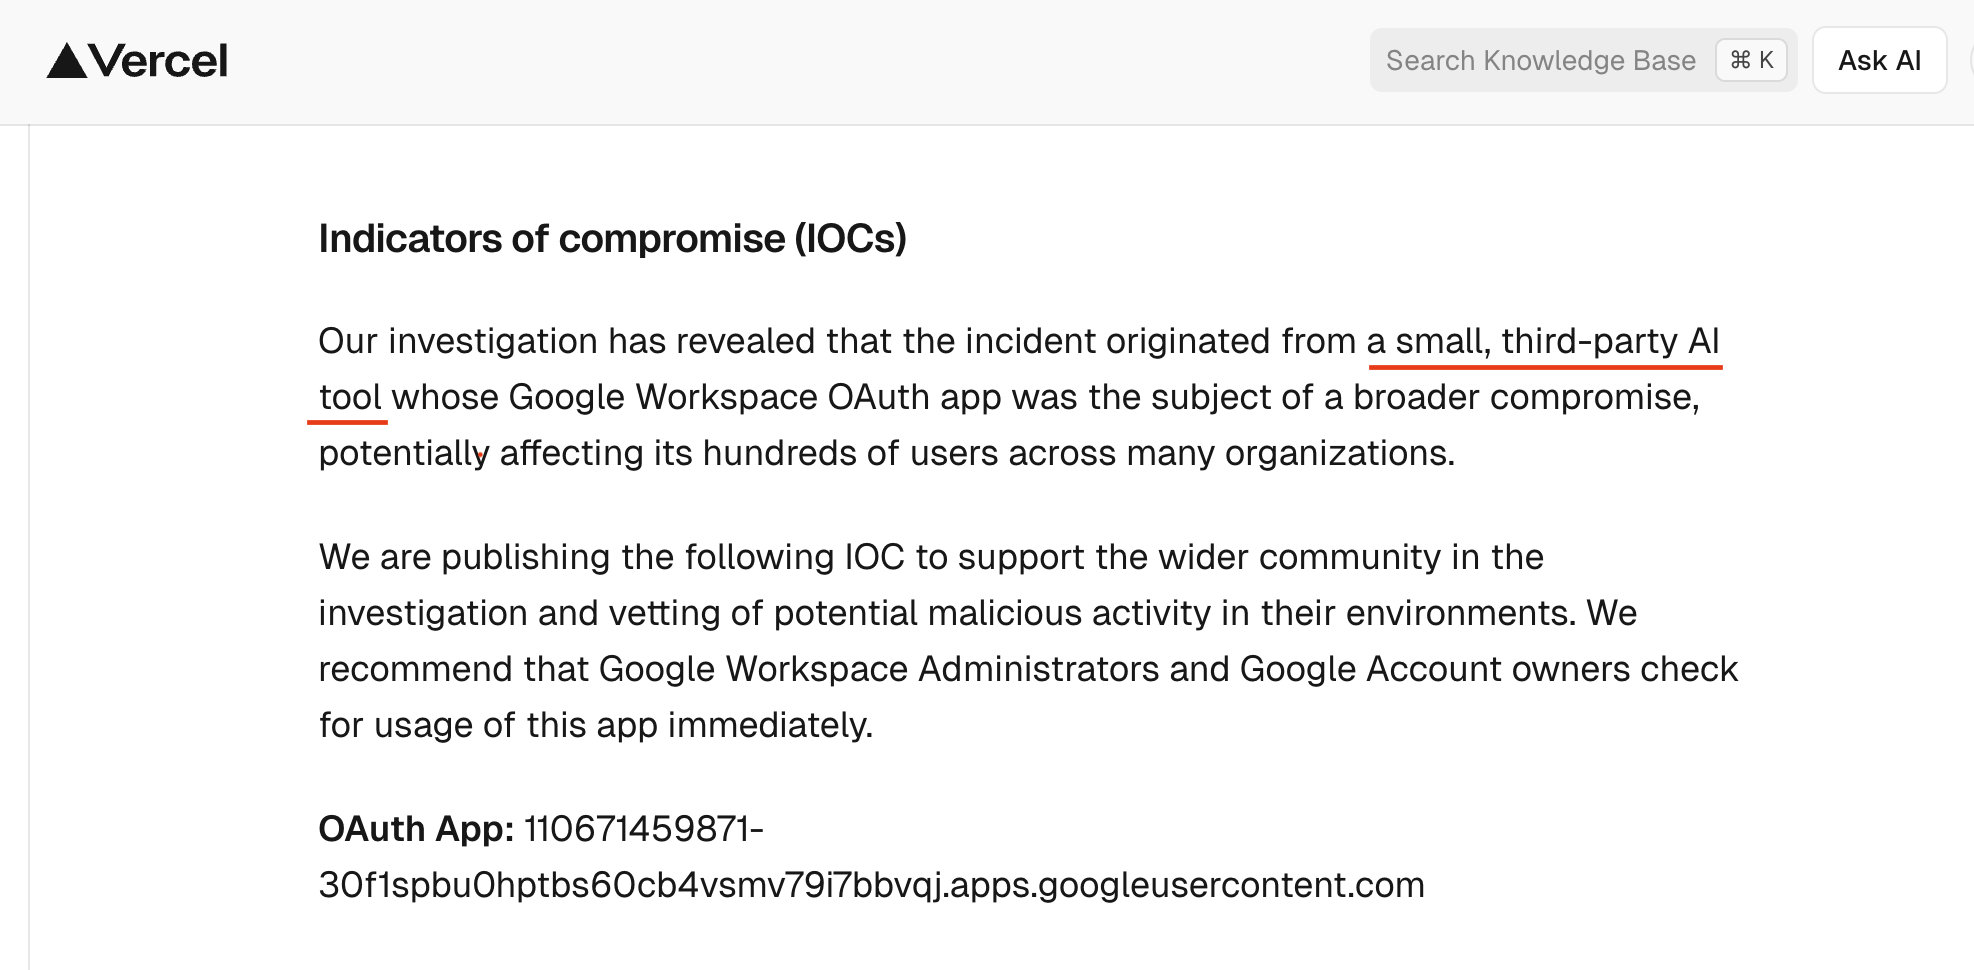
Bem escasso em detalhes. Eles nem dizem onde verificar esse único IOC do Google. Como cliente da Vercel, estou bastante decepcionado com esse nível de detalhe. Ajude-me a entender o que procurar! Diga-me onde ir para saber se fui comprometido ou não!
Na ausência de detalhes da Vercel, criamos este documento
Se você executa workloads na Vercel, assuma o seguinte até que se prove o contrário:
- Variáveis de ambiente não marcadas como "sensíveis" em qualquer projeto Vercel na janela de exposição podem ter sido legíveis.
- Qualquer credencial enviada para a Vercel via painel de controle ou CLI
vercel env que não seja rotacionada é uma responsabilidade permanente.
- Tokens nos caminhos de integração Vercel ↔ GitHub e Vercel ↔ Linear podem ter sido acessíveis.
- Você não receberá um sinal claro "você foi afetado / não foi afetado" rapidamente. Rotacione primeiro, depois investigue.
Conhecido vs. alegado: mantenha-os separados em suas comunicações
Essa distinção é importante para comunicações executivas e para não reagir demais (ou de menos).
Confirmado pela Vercel (boletim + atualização do CEO de 20 de abril)
- Acesso não autorizado a certos sistemas internos da Vercel.
- Vetor de acesso inicial: Context.ai, uma plataforma de IA usada por um funcionário da Vercel, foi violada. O atacante usou esse ponto de apoio para comprometer a conta do Google Workspace do funcionário na Vercel, depois escalou a partir daí para os ambientes da Vercel.
- As variáveis de ambiente dos clientes são criptografadas em repouso. Variáveis designadas como "não sensíveis" eram, no entanto, enumeráveis pelo atacante uma vez dentro.
- Impacto nos clientes caracterizado como "bastante limitado"; a Vercel entrou em contato diretamente com clientes sobre os quais tem preocupações.
- Next.js, Turbopack e os projetos de código aberto da Vercel foram analisados e acredita-se que permaneçam seguros (ou seja, nenhum artefato malicioso no caminho de lançamento desses projetos, conforme declaração da Vercel de 20 de abril).
- Atacante caracterizado como altamente sofisticado e provavelmente significativamente acelerado por IA.
- Parceiros de resposta: Google Mandiant está ativamente envolvida; empresas externas de resposta a incidentes, pares do setor e autoridades policiais estão envolvidos.
- A Vercel entrou em contato com a Context.ai para ajudar a entender o escopo completo.
- A Vercel implementou melhorias na interface do usuário: página de visão geral das variáveis de ambiente, gerenciamento aprimorado de variáveis de ambiente sensíveis.
Relatado / atribuído por terceiros e pelo atacante (não confirmado pela Vercel)
- Integrações Linear e GitHub desproporcionalmente impactadas (relatos da comunidade, notavelmente Theo Browne no X).
- Dados listados para venda no BreachForums: banco de dados interno, contas de funcionários, tokens do GitHub, tokens npm, fragmentos de código-fonte, carimbos de data/hora de atividade — oferecidos por ~$2M.
- Ator se identifica como ShinyHunters; outros atores historicamente ligados a esse apelido negaram envolvimento.
- Classes específicas de dados de clientes exfiltradas além do que a Vercel confirmou diretamente com os clientes.
Trate os relatos não confirmados como plausíveis e acionáveis para sua própria triagem, mas não os cite como fato em comunicações com clientes ou reguladores até que a Vercel os corrobore ou você tenha evidências independentes. A lacuna entre "variáveis de ambiente enumeráveis" (confirmado por Rauch) e "tokens npm + GitHub à venda no BreachForums" (alegação do atacante) é a lacuna que mais importa para o risco da cadeia de suprimentos — assuma o pior para fins de rotação, mantenha-se na versão confirmada para comunicações.
Escopo: quem precisa executar este manual
Maior urgência — você recebeu contato direto da Vercel, ou qualquer um dos seguintes se aplica:
- Você tem (ou teve) uma integração Vercel ↔ GitHub com escopo de escrita no repositório.
- Você tem (ou teve) uma integração Vercel ↔ Linear.
- Você armazena segredos não criptografados (não marcados como sensíveis) como variáveis de ambiente da Vercel.
- Você publica pacotes npm a partir de CI/CD que roda na ou através da infraestrutura da Vercel.
Urgência padrão — qualquer equipe com projetos ativos na Vercel, mesmo sites de marketing. Sites de marketing geralmente contêm chaves de API de CMS, tokens de analytics e webhooks de manipuladores de formulários que podem migrar para sistemas mais sensíveis.
Ainda faça — mesmo que seus projetos tenham sido excluídos antes do incidente. A questão é se os segredos já estiveram residentes na Vercel em uma forma legível, não se o projeto ainda está lá.
Pergunta paralela: sua organização está exposta diretamente ao Context.ai?
A atualização de 20 de abril menciona a Context.ai como o fornecedor upstream violado. Se alguém em sua organização usa a Context.ai independentemente da Vercel — para inteligência de reuniões, gerenciamento de conhecimento, enriquecimento de CRM ou qualquer outro fluxo de trabalho — você pode ter sua própria janela de exposição direta separada do incidente da Vercel.
Execute estas verificações em paralelo:
- Consulte seu SSO / IdP (Okta, Entra, Google Workspace) em busca de qualquer usuário que tenha se autenticado na Context.ai ou em um aplicativo OAuth relacionado à Context.
- Pesquise no console de administração do Google Workspace → Segurança → Logs de acesso a aplicativos OAuth por
context.ai ou IDs de aplicativos associados.
- Verifique as ferramentas de gerenciamento de despesas corporativas / gastos com SaaS em busca de assinaturas da Context.ai.
- Revise quais escopos OAuth foram concedidos — escopos de leitura do Gmail, Calendário, Drive e diretório do Workspace são de alto impacto.
 opensourcemalware/vercel-april2026-incident-response

