Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/octoberfest7/enumprotections_bof
Escalada de PrivilégiosReconhecimentoAnálise de VulnerabilidadesColeta de InformaçõesPós-ExploraçãoTestes de PenetraçãoRed Teaming
GitHub
Compartilhar
octoberfest7/enumprotections_bof

Enumprotections_BOF

Um BOF para enumerar processos do sistema, seus níveis de proteção e muito mais.

Ver Repositório
126732há 1 anoRevisado pelo Kitploit

Enumprotections BOF

Este BOF pode ser usado para enumerar processos do sistema e identificar o nível de proteção de cada um. Informações adicionais, como relação com serviços, usuário, sessão e caminho, também são retornadas. Essas informações, em conjunto, podem ser usadas para identificar bons candidatos para explorar sequestros de DLL em nível de SYSTEM. Processos ideais serão:

  1. Desprotegidos
  2. Associados a um serviço, portanto iniciáveis/paráveis
  3. Software de terceiros. A Microsoft é boa em identificar sequestros de componentes da Microsoft.

Uso

alt text

Compilação

Esta ferramenta foi escrita sem o uso de declarações normais de API de BOF (ex.: um arquivo bofdefs.h). Conforme descrito neste blog post por Matt Ehrnschwender, é possível usar o objcopy para corrigir os símbolos apropriados do formato DLL$API no BOF após a compilação. O Makefile desta ferramenta chama o objcopy, passando um arquivo imports_enumprotectionsXX.txt contendo as substituições de símbolos adequadas para a ferramenta, o que torna o BOF utilizável.

Escrevi uma ferramenta chamada BOFPatcher que automatiza esse processo. Isso permite que os usuários escrevam BOFs como C normal, sem se preocupar com declarações de API incômodas:
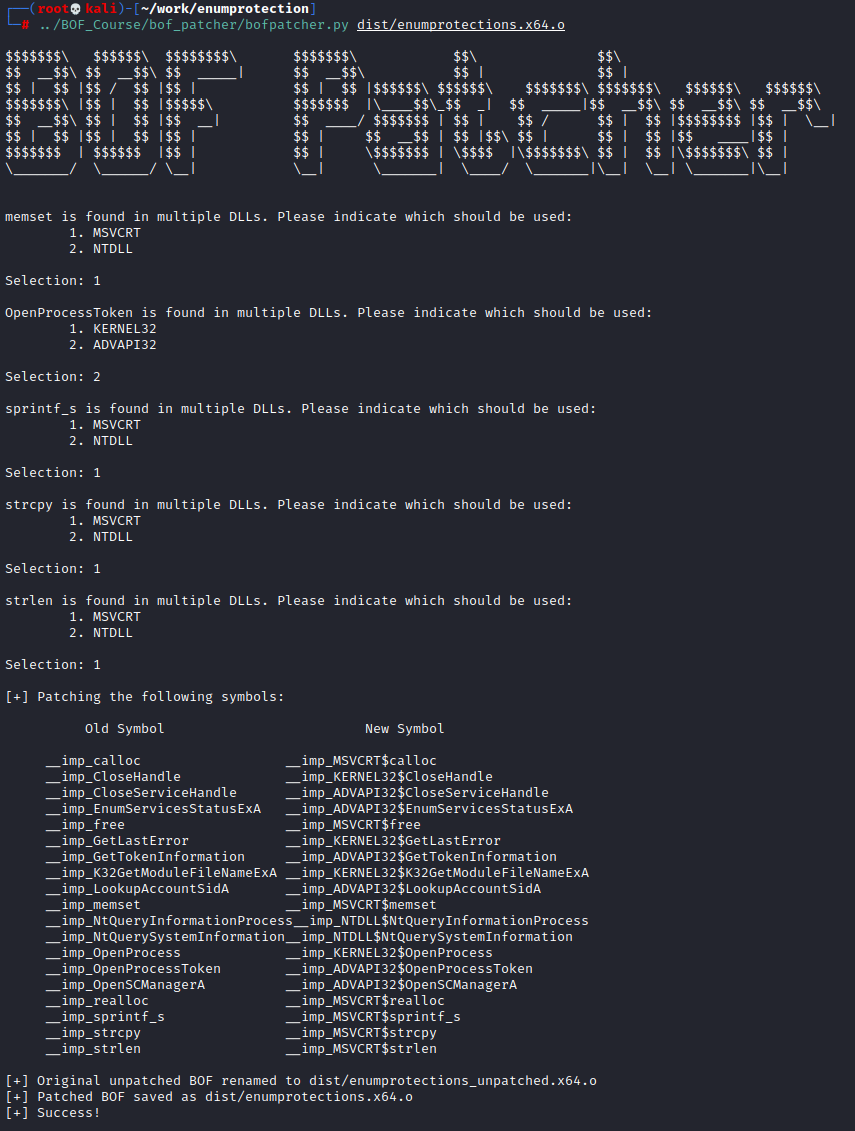
alt text

Esta ferramenta está disponível para aqueles que adquirirem meu curso BOF Development and Tradecraft.

Créditos

Agradecimentos a hasherezade por este trecho e a Gabriel Landau por NoFault.

Também um agradecimento aos muitos talentosos indivíduos cujo trabalho foi coletado pelo ChatGPT e usado por mim.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    249

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






