
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/octoberfest7/cohab_processes
Scripting e AutomaçãoColeta de InformaçõesPós-ExploraçãoTestes de PenetraçãoRed Teaming
GitHuboctoberfest7/cohab_processes

Cohab_Processes

Um pequeno script Aggressor para ajudar Equipes Vermelhas a identificar processos estrangeiros em uma máquina host.

Ver Repositório
891340há 3 anosRevisado pelo Kitploit
Compartilhar

Cohab_Processes

Este script Aggressor foi criado para ajudar Red Teams internos a identificar processos suspeitos ou estranhos ("Coabitação") em execução em seus ambientes.

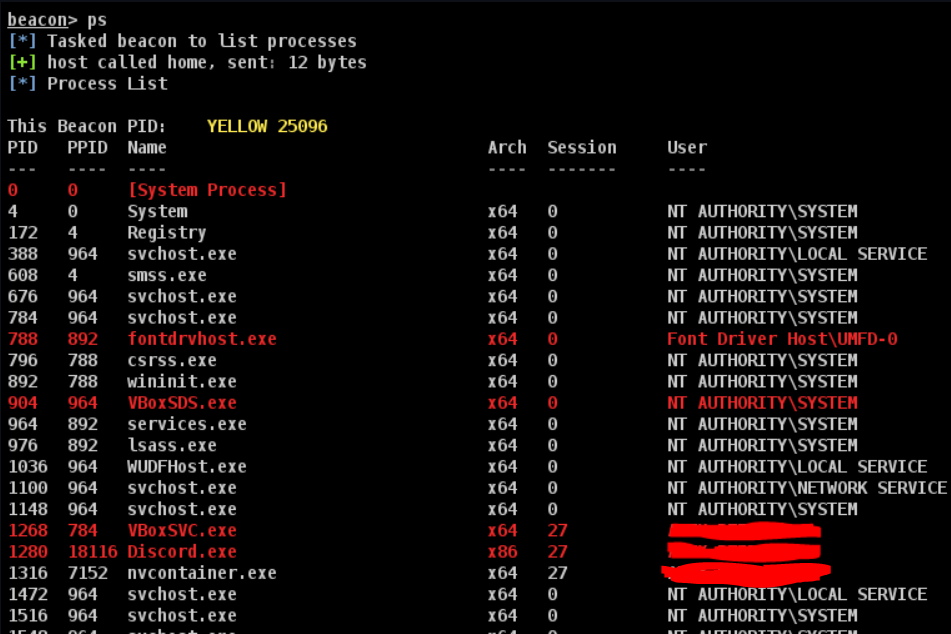
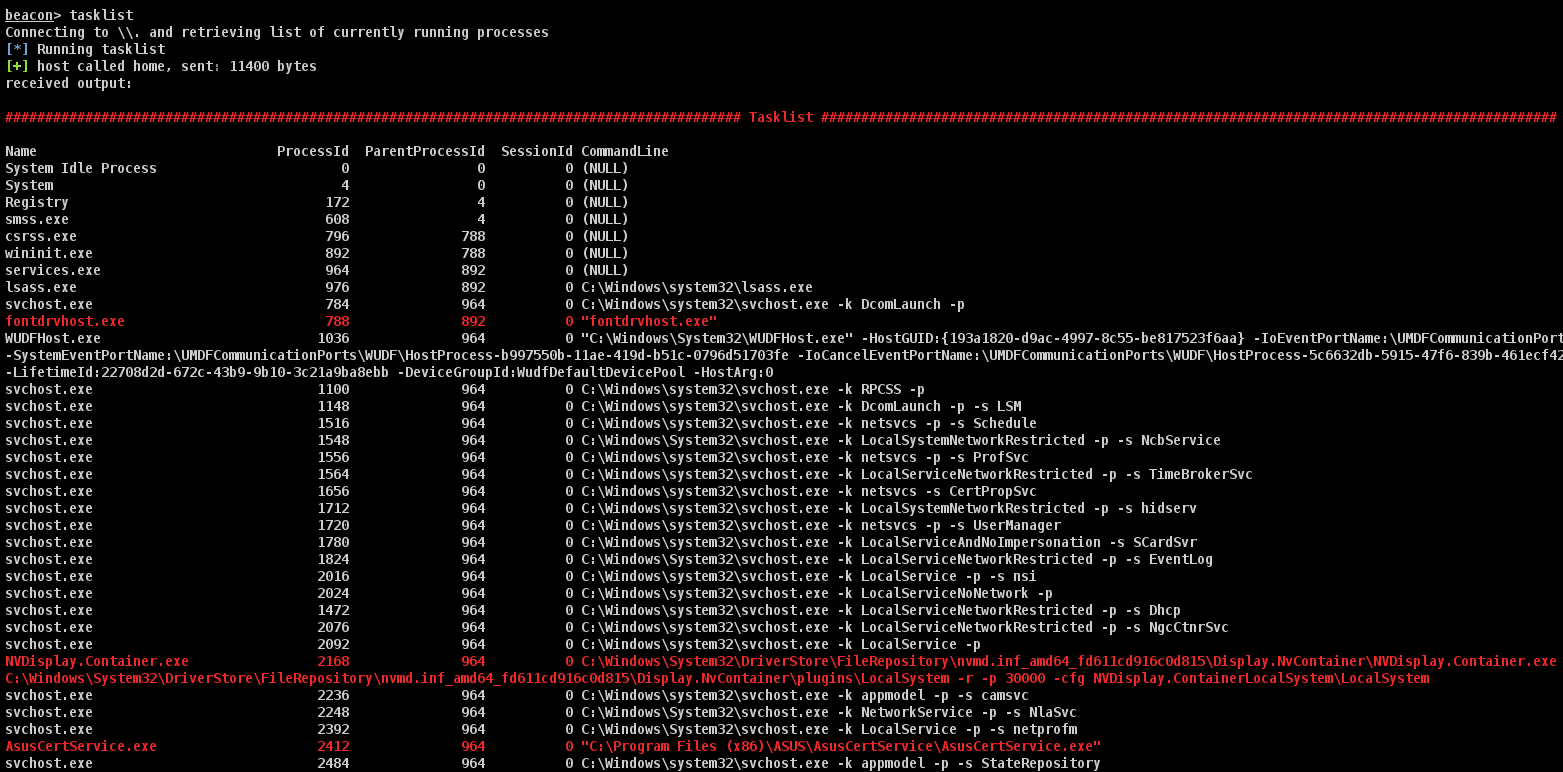
Red Teams podem montar uma lista de processos "conhecidos" (de forma independente ou em colaboração com a força azul) e fornecê-la ao script Aggressor. Essa lista de processos pode incluir aqueles vistos "pelo menos x vezes em nossa rede" para estabelecer uma linha de base. Depois que o script for carregado no CobaltStrike, a saída do beacon será alterada/codificada por cores para os seguintes comandos:

  1. shell tasklist
  2. ps
  3. TrustedSec's tasklist BOF (Você não é obrigado a usar este BOF, mas é altamente recomendado)

Quaisquer processos retornados como saída dos comandos acima que NÃO estiverem na lista de processos "conhecidos" serão destacados em VERMELHO para investigação/escrutínio adicional.

shell tasklist:

image

ps:

image

TrustedSec tasklist BOF:

image

Configuração

A lista de processos conhecidos deve estar em um arquivo de texto, um processo por linha.
Edite a linha 3 em Cohab_Processes.cna e especifique sua lista de processos "conhecidos".
Carregue o script .cna no CobaltStrike e aproveite.

Incluí 'knownprocesses.txt' como exemplo para que os usuários possam observar o comportamento deste script antes de se dar ao trabalho de montar a lista de processos "conhecidos" em seu ambiente.

TrustedSec Tasklist BOF

É necessária uma pequena modificação no BOF tasklist da TrustedSec para torná-lo compatível com este script. Tive que adicionar efetivamente uma "tag de fim de BOF" na saída para que o script Aggressor identifique que o BOF terminou de enviar a saída e pare de tentar ler/codificar coisas por cores.

image

Recomendo baixar o pacote completo do repositório deles e depois modificar o BOF tasklist (CS-Situational-Awareness-BOF/src/SA/tasklist/entry.c) para corresponder ao que incluí aqui. Isso é necessário porque o repositório completo contém alguns arquivos auxiliares/de cabeçalho que você precisará para recompilar o entry.c.

Limitações

Esta metodologia para identificar potencial coabitação É severamente limitada. Por exemplo, não identificará ou capturará coisas como:

  1. Injeção de processo – onde o malware foi injetado e está sendo executado em um processo legítimo e "conhecido".
  2. Sideloading ou hijacking de DLL – onde o malware foi carregado por um processo legítimo e "conhecido" ao residir em uma DLL que o processo carrega/executa.

Este script serve como uma forma de ajudar a capturar os "frutos mais baixos".

Créditos

Agradecimentos à TrustedSec pelo ótimo repositório de BOFs
Inspiração e alguns trechos de código retirados do ProcessColor.cna do harleyQu1nn


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    249

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →