
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
aggressor_snippets — Uma coleção de pequenos snippets aleatórios do Aggressor que não justificam um repositório próprio | Kitploit
Ferramentas/GitHubGitHub/octoberfest7/aggressor_snippets
Scripting e AutomaçãoTestes de PenetraçãoComando e ControleRed Teaming
GitHuboctoberfest7/aggressor_snippets

aggressor_snippets

Uma coleção de pequenos snippets aleatórios do Aggressor que não justificam um repositório próprio

Ver Repositório
26612há 3 anosRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

aggressor_snippets

Uma coleção de pequenos snippets aleatórios do Aggressor que não justificam um repositório próprio

locate

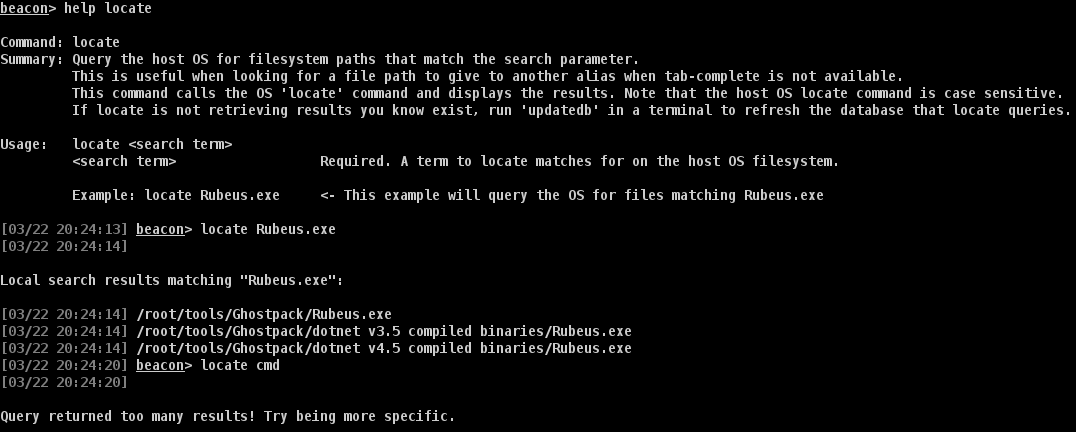
Este alias do Aggressor chamará o comando 'locate' do sistema operacional Linux subjacente. O uso previsto para isso é quando um alias personalizado está sendo usado no CobaltStrike e requer que o caminho completo para um arquivo no sistema operacional host seja especificado. Enquanto os comandos integrados do CobaltStrike possuem autocompletar com Tab para caminhos do sistema operacional, aliases personalizados não possuem, e digitar ou ter que alternar para um terminal para obter o caminho completo de um arquivo/ferramenta é um incômodo.
image

Baixar ferramenta