 nvlabs/cufuzz
Um fuzzer orientado a GPU com guia de cobertura para aplicações CUDA em espaço de usuário

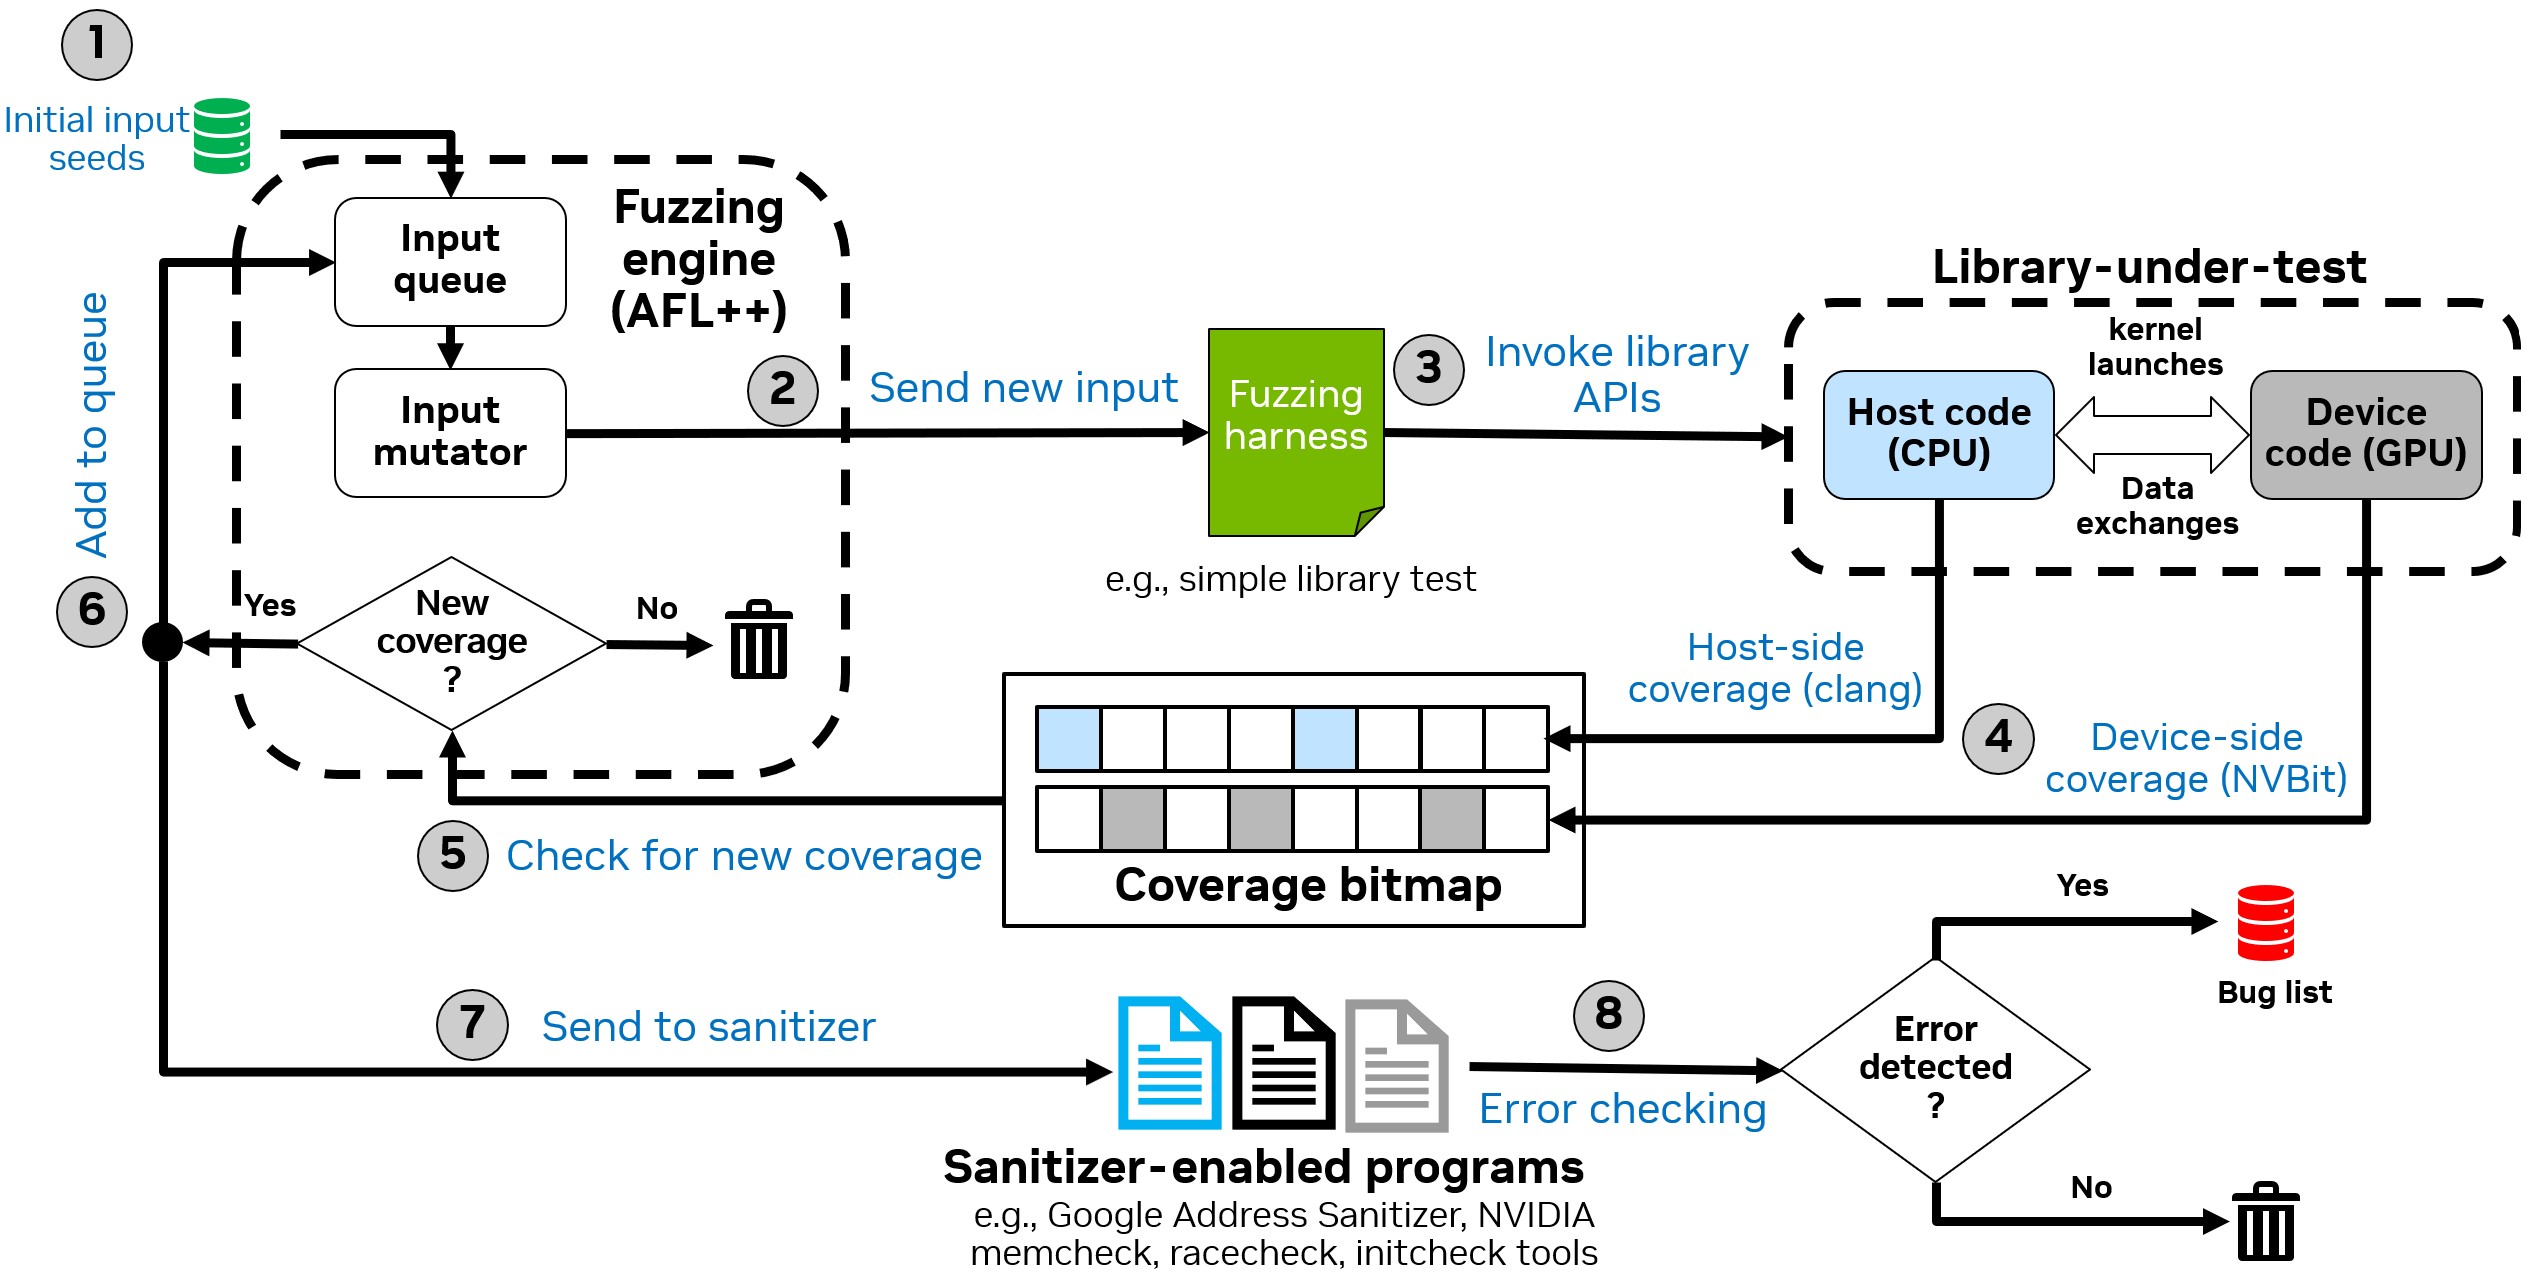
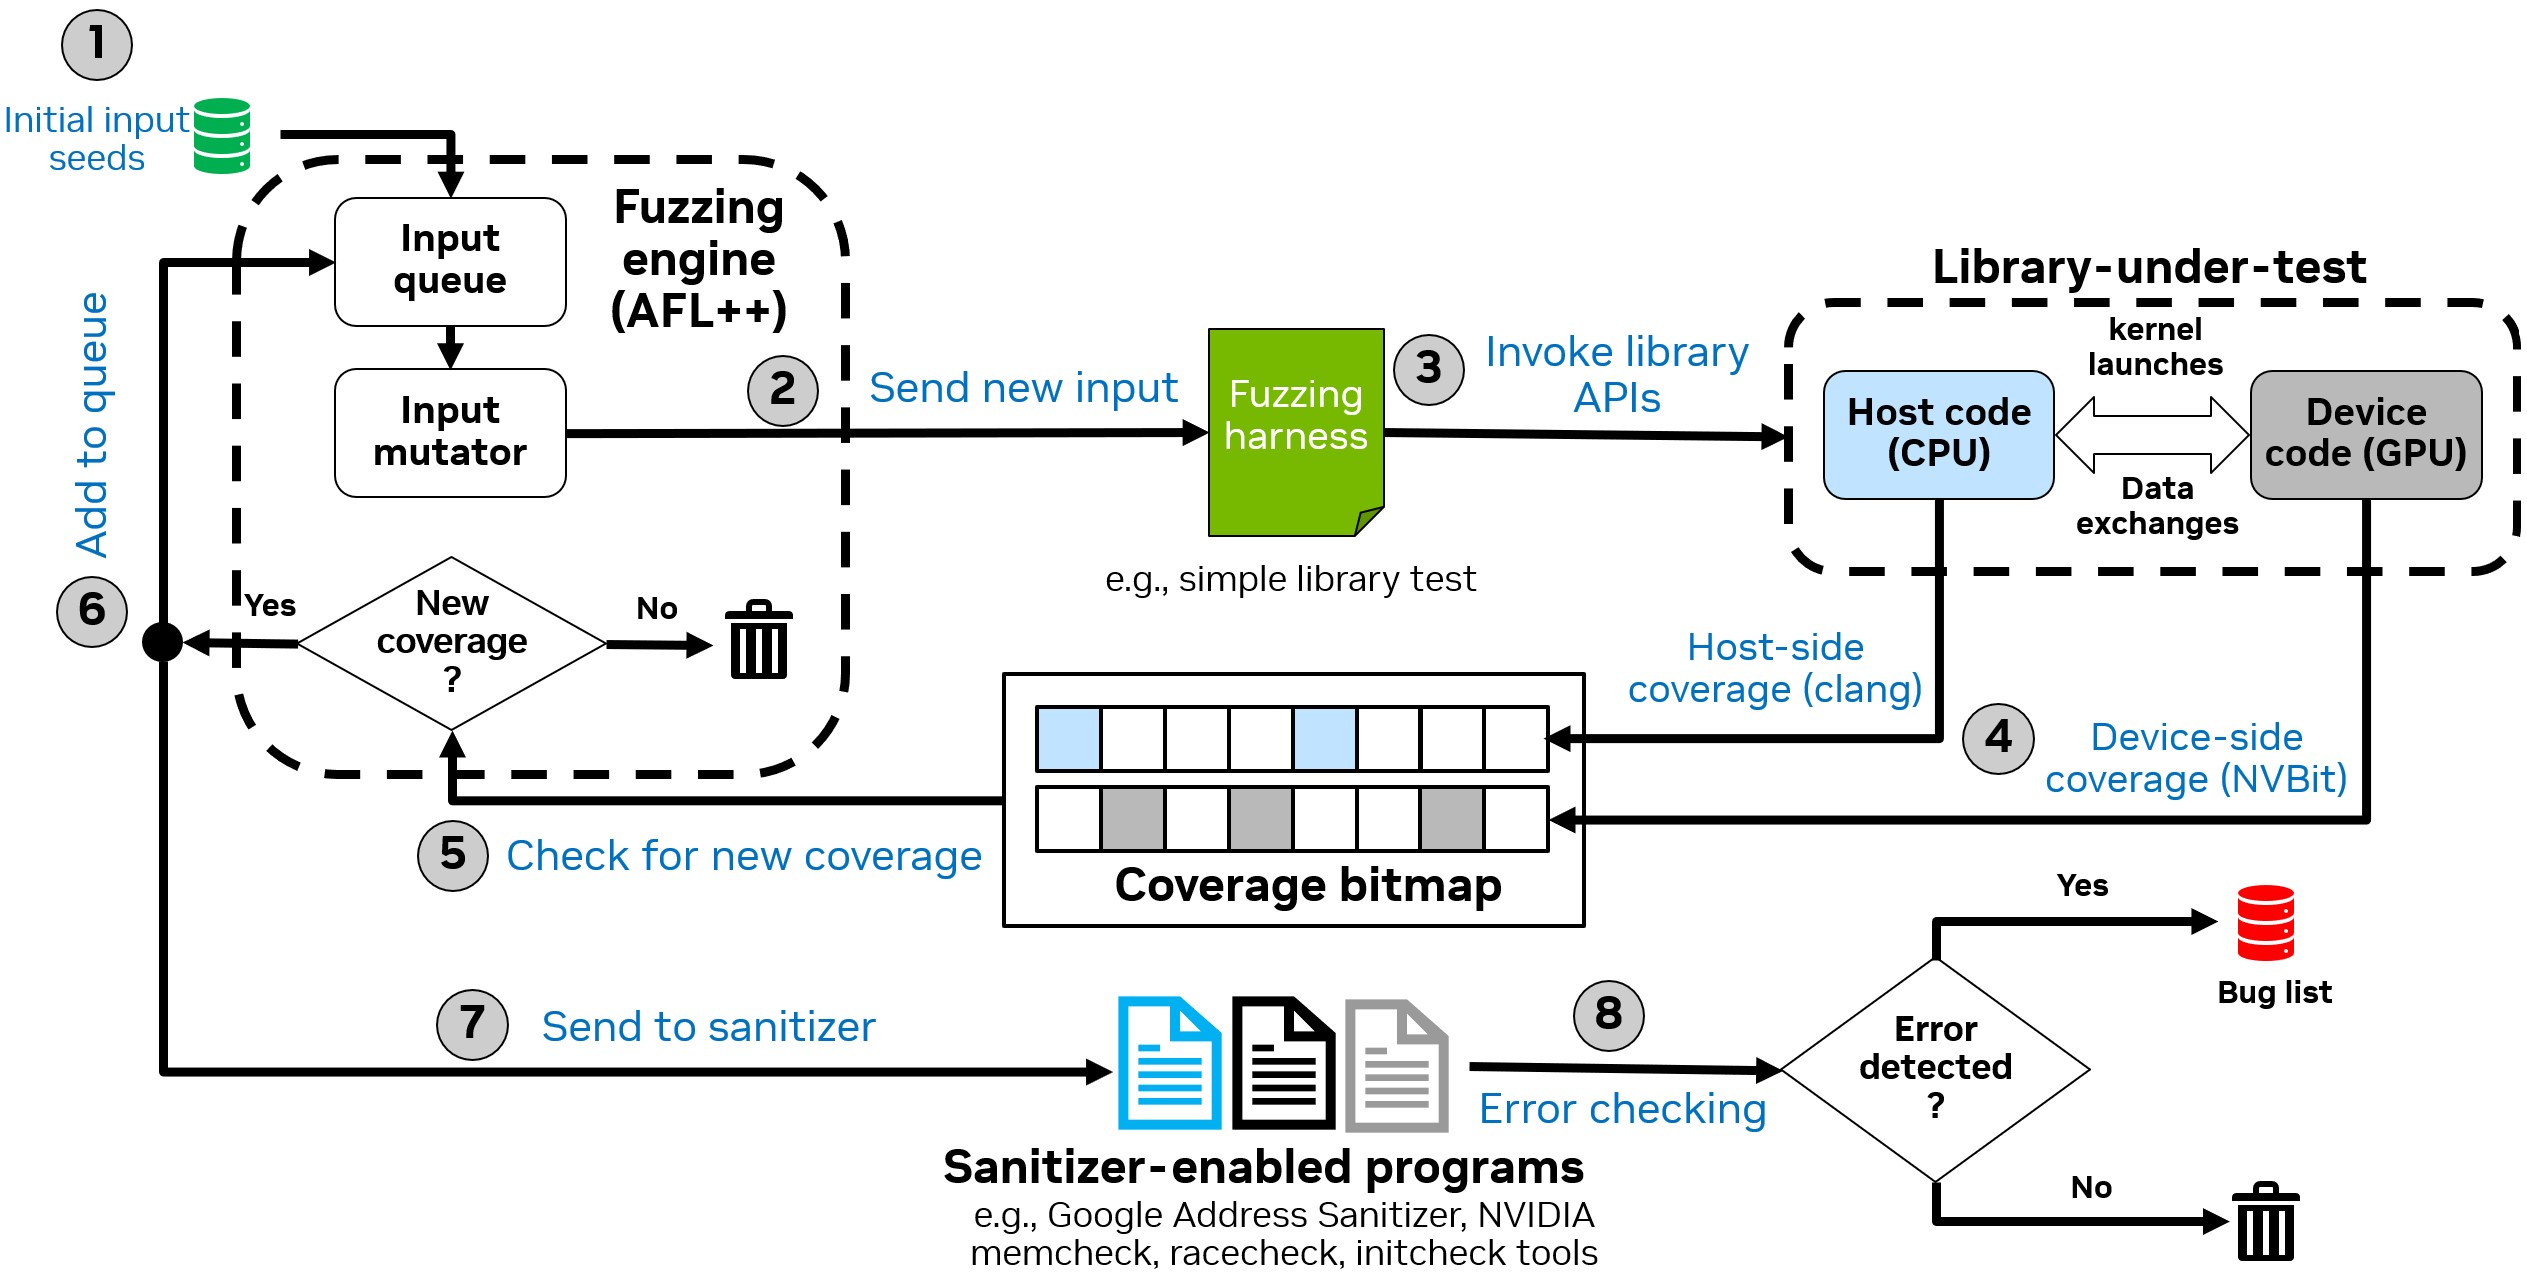
Este repositório contém os artefatos do cuFuzz, um fuzzer orientado a GPU para aplicações CUDA no espaço do usuário, baseado em cobertura. O cuFuzz combina a coleta de cobertura do lado do host e do dispositivo com sanitização para descobrir bugs em programas CUDA de forma eficaz.
cufuzz-artifacts/
├── src/                        # Core cuFuzz components
│   ├── cufuzz_cov_nvbit/       # NVBit-based device-side coverage collection tool
│   └── cufuzz_sand/            # Sanitizer wrappers for SAND integration
├── targets/                    # Example fuzzing targets
│   └── sampleApp/              # Simple CUDA app with intentional bug for testing
├── scripts/                    # Evaluation and analysis scripts
├── Tools/                      # External dependencies
│   ├── AFLplusplus/            # AFL++ fuzzer (git submodule)
│   └── AFLplusplus.patch       # cuFuzz patches for AFL++
├── third-party-licenses/       # Third-party license files
│   ├── LICENSE_from_aflplusplus  # AFL++ Apache 2.0 license
│   └── LICENSE_from_nvbit        # NVBit NVIDIA EULA
├── images/                     # Documentation images
├── build.sh                    # Automated build script
├── verify_build.sh             # Quick verification test
├── Dockerfile                  # Docker container definition
├── LICENSE                     # Apache License 2.0
└── CONTRIBUTING.md             # Contribution guidelines and DCO
O cuFuzz foi testado na seguinte configuração de hardware:
| Componente | Especificação |
|---|---|
| GPU | NVIDIA A40 (48GB VRAM, Compute Capability 8.6) |
| CPU | Intel Xeon Platinum 8362 (64 núcleos, 2 threads/núcleo) |
| Memória | 120GB+ de RAM recomendado |
| Armazenamento | 50GB+ de espaço livre para imagem Docker e saídas de fuzzing |
Outras GPUs: o cuFuzz deve funcionar em outras GPUs NVIDIA com Compute Capability ≥ 7.0. Ajuste a variável de ambiente GPU_ARCH de acordo (veja Configuração da Arquitetura da GPU).
| Componente | Versão |
|---|---|
| Ubuntu | 22.04 LTS |
| NVIDIA Driver | 570.144 ou compatível |
| CUDA Toolkit | 12.9 |
| Docker | 20.10+ (recomendado) |
| nvidia-container-toolkit | Necessário para suporte à flag --gpus |
| clang | 14 |
A maneira mais rápida de experimentar o cuFuzz é usar um contêiner Docker. Nosso Dockerfile utiliza a imagem de desenvolvimento oficial NVIDIA CUDA 12.9.
tar -xzvf cufuzz-artifacts.tar.gz
cd cufuzz-artifacts

# Clone AFL++ (required dependency)
git clone https://github.com/AFLplusplus/AFLplusplus.git Tools/AFLplusplus
cd Tools/AFLplusplus
git checkout 9cac7ced05eb9f36c1d0b02ad594b3b09cd3938b
cd ../..
Construa a imagem Docker, especificando a arquitetura da sua GPU:
sudo docker build --build-arg GPU_ARCH=<sua_arquitetura> -t cufuzz .
Referência de arquitetura de GPU:
| Família de GPU | Arquitetura | Exemplos |
|---|---|---|
| Ampere (Data Center) | sm_80 | A100 |
| Ampere (Consumidor/Pro) | sm_86 | A40, RTX 3090, RTX 3060 |
| Hopper | sm_90 | H100 |
| Ada Lovelace | sm_89 | RTX 4090, L40 |
| Turing | sm_75 | RTX 2080, T4 |
Para uma lista completa, veja: https://developer.nvidia.com/cuda-gpus
Exemplo para A40/RTX 3090:
sudo docker build --build-arg GPU_ARCH=sm_86 -t cufuzz .
Nota: Esta etapa pode levar vários minutos, dependendo da sua máquina e conexão de rede.
sudo docker run --rm --gpus all -it -v /:/my_workspace cufuzz bash
Assim que o contêiner Docker estiver em execução, verifique a construção:
root@container:~/cufuzz# ./verify_build.sh
Instale as dependências necessárias no Ubuntu 22.04:
apt-get update && apt-get install -y build-essential python3-dev automake cmake git flex \
    bison libglib2.0-dev libpixman-1-dev python3-setuptools cargo libgtk-3-dev lld llvm llvm-dev \
    clang ninja-build cpio libcapstone-dev wget curl python3-pip vim less libxxhash-dev bc zlib1g-dev
Defina a variável de ambiente GPU_ARCH para sua GPU (veja a tabela de arquiteturas acima):
export GPU_ARCH=sm_86 # Altere para corresponder à sua GPU
cd Tools/AFLplusplus
patch -N -p1 < ../AFLplusplus.patch
export CXX=/usr/bin/clang++-14
export CC=/usr/bin/clang-14
make -j8 &> build.log
Baixe o NVBit versão 1.7.5:
mkdir -p Tools/NVBit
wget https://github.com/NVlabs/NVBit/releases/download/v1.7.5/nvbit-Linux-x86_64-1.7.5.tar.bz2
tar -xvf nvbit-Linux-x86_64-1.7.5.tar.bz2
mv nvbit_release_x86_64/* Tools/NVBit/
rm -rf nvbit_release_x86_64 nvbit-Linux-x86_64-1.7.5.tar.bz2
Construa nossa ferramenta de cobertura NVBit:
cd src/cufuzz_cov_nvbit/
export GPU_ARCH=sm_86  # Ajuste para sua GPU
ARCH=$GPU_ARCH make
cd src/cufuzz_sand
AFL_SAN_NO_INST=1 ../../Tools/AFLplusplus/afl-clang-fast -O2 wrapper_san.c -o wrapper_memcheck.out
AFL_SAN_NO_INST=1 ../../Tools/AFLplusplus/afl-clang-fast -DSAN_MODE_INIT -O2 wrapper_san.c -o wrapper_initcheck.out
AFL_SAN_NO_INST=1 ../../Tools/AFLplusplus/afl-clang-fast -DSAN_MODE_RACE -O2 wrapper_san.c -o wrapper_racecheck.out
AFL_SAN_NO_INST=1 ../../Tools/AFLplusplus/afl-clang-fast -DSAN_MODE_ASAN -O2 wrapper_san.c -o wrapper_asan.out
Após construir o cuFuzz, invoque o fuzzing usando o seguinte comando:
CUFUZZ_MAP_SIZE=65536 AFL_SKIP_CPUFREQ=1 AFL_PRELOAD=/PATH/TO/cufuzz_cov.so \
    ./Tools/AFLplusplus/afl-fuzz -x sample.dict -i input_samples/ -o output_dir/ \
    -t 1000000 ./cuda_app.out @@
| Variável | Descrição | Exemplo |
|---|---|---|
AFL_SKIP_CPUFREQ | Ignorar verificação de política de escalonamento de CPU | AFL_SKIP_CPUFREQ=1 |
AFL_PRELOAD | Caminho para a ferramenta de cobertura NVBit | AFL_PRELOAD=/path/to/cufuzz_cov.so |
| Variável | Descrição | Exemplo |
|---|---|---|
CUFUZZ_MAP_SIZE | Tamanho do mapa de cobertura em bytes | CUFUZZ_MAP_SIZE=65536 |
COV_PERSISTENT | Ativar suporte a modo persistente do AFL++ (0=não, 1=sim) | COV_PERSISTENT=1 |
GPU_ARCH | Arquitetura de GPU alvo para construções | GPU_ARCH=sm_86 |
| Variável | Descrição | Exemplo |
|---|---|---|
ORIGINAL_APP | Caminho para a aplicação vanilla (não instrumentada) | ORIGINAL_APP=./cuda_app |
SANITIZER_PATH | Caminho para o binário compute-sanitizer | SANITIZER_PATH=/usr/local/cuda/bin/compute-sanitizer |
SANITIZER_ARG | Argumentos para o sanitizador memcheck | SANITIZER_ARG="--tool=memcheck --error-exitcode 99" |
SANITIZER_ARG_RACE | Argumentos para o sanitizador racecheck | SANITIZER_ARG_RACE="--tool=racecheck --error-exitcode 99" |
SANITIZER_ARG_INIT | Argumentos para o sanitizador initcheck | SANITIZER_ARG_INIT="--tool=initcheck --error-exitcode 99" |
A variável AFL_SAN_ABSTRACTION controla quais entradas são alimentadas aos sanitizadores:
