
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
-CVE-2021-44790 — Experimental CVE-2021-44790 | Kitploit
Ferramentas/GitHubGitHub/nupacachi/-cve-2021-44790
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebAprendizado e EducaçãoLabs e Prática
GitHubnupacachi/-cve-2021-44790

-CVE-2021-44790

Experimental CVE-2021-44790

Ver Repositório
439há 2 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2021-44790

Descrição do CVE-2021-44790

  • O CVE-2021-44790 descreve uma falha de segurança em nível de sistema localizada no mod_lua do Apache HTTP Server, especialmente nas versões 2.4.51 e anteriores. Essa vulnerabilidade é ativada quando a função r:parsebody() processa requisições HTTP multipart/form-data de forma incorreta, geralmente devido ao envio de dados de formulário não padronizados.
  • Esse problema não apenas aumenta a probabilidade de ocorrência de negação de serviço, mas também abre oportunidades para a execução remota de código malicioso por meio de requisições cuidadosamente estruturadas.

Experimentação do CVE-2023-25690

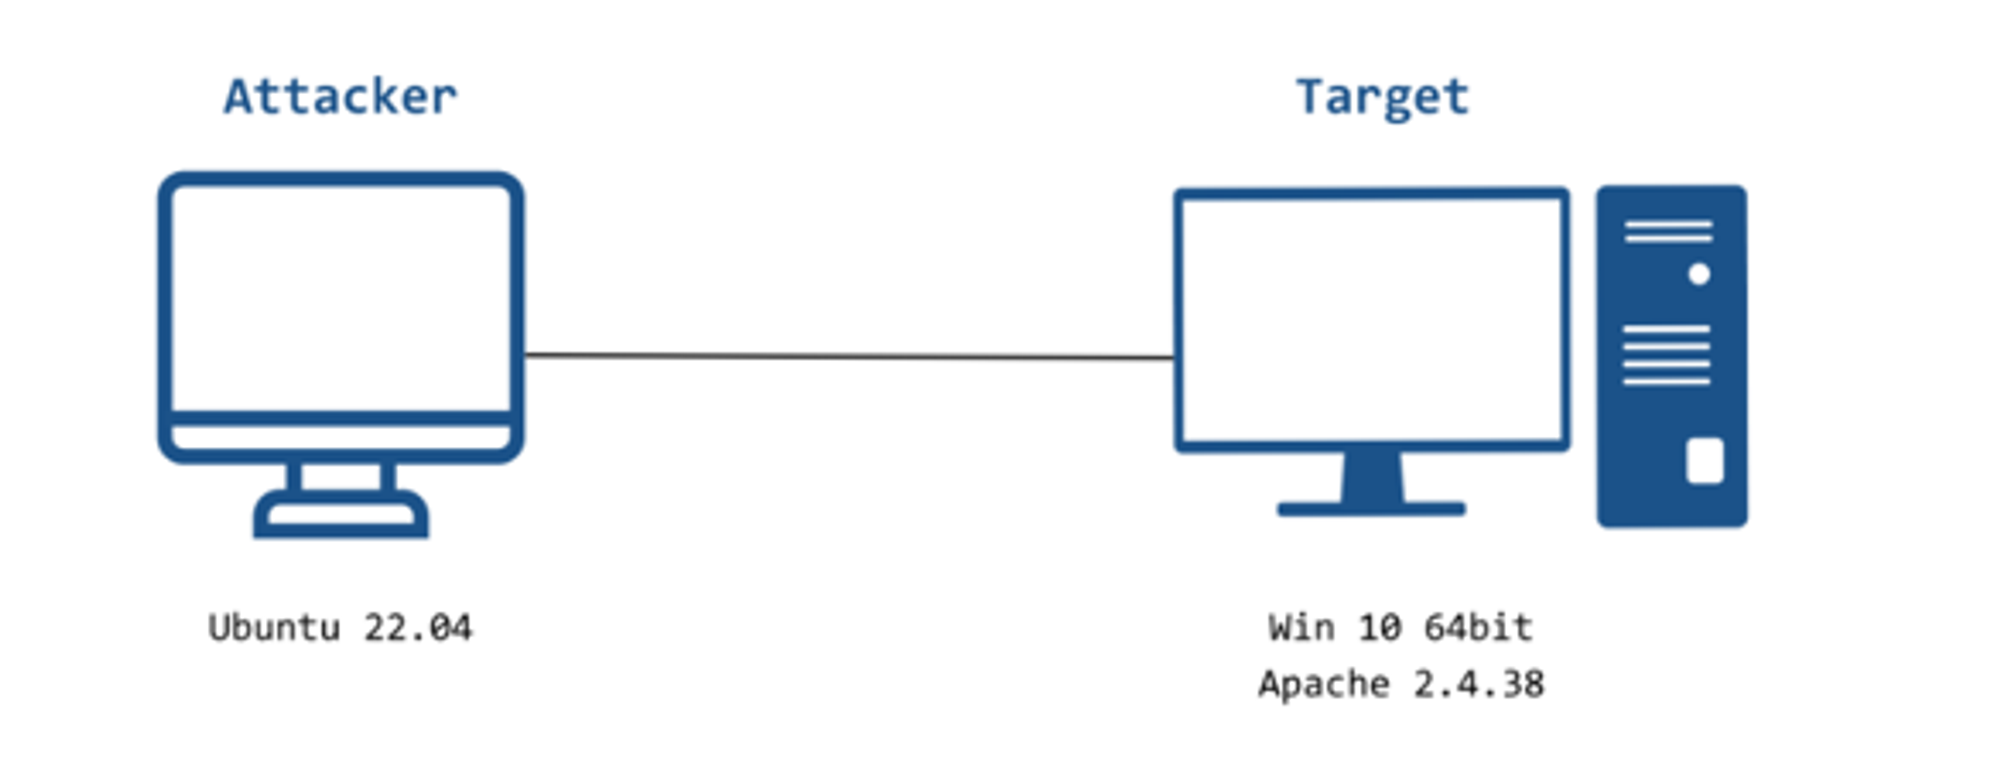
  • Usando uma máquina Ubuntu 22.04 como máquina atacante
  • Usando Windows 10 64 bits como servidor
    • Instalar o software Apache Server VC11 2.4.38

Descrição da figura do experimento

image

  • Máquina atacante: Ubuntu 22.04 - IP: 10.6.10.130
  • Máquina vítima: Windows 10 64 bits -IP: 10.6.10.131

Requisitos do sistema

  • Máquina atacante:
    • Sistema operacional Ubuntu 22.04
    • Instalar python, Curl.
  • Requisitos da máquina vítima:
    • Sistema operacional Windows 10 64 bits
    • Instalar Apache 2.4.38
    • Configurar o httpd.conf para poder usar o módulo Lua (ver a seção de apêndice)

Objetivo da exploração: Aproveitar a vulnerabilidade BufferOver flow para realizar DoS no alvo.

Implementação do experimento

  • B1: No lado da máquina vítima:

    • Baixar o Apache 2.4.38 para a máquina.
    • Configurar o httpd.conf (Apêndice I).
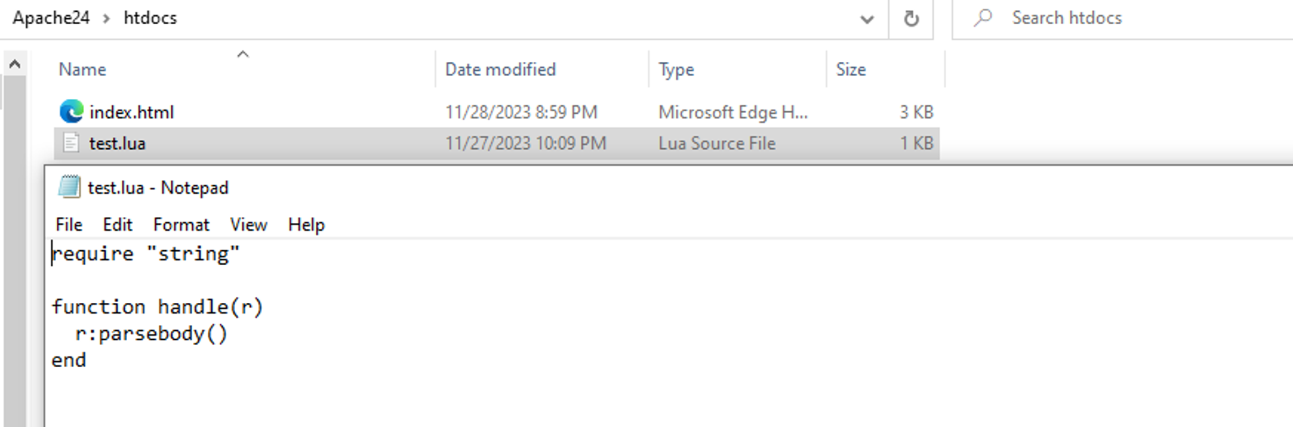
    • Criar o arquivo test.lua dentro do diretório htdocs (Apêndice I).
    • Antes de usar a máquina atacante, precisamos desativar o firewall da máquina vítima.
    • Usar o cmd para navegar até o diretório:
    **Apache24/bin**  để tiến hành chạy **httpd.exe.**
    
  • B2: Na máquina atacante:

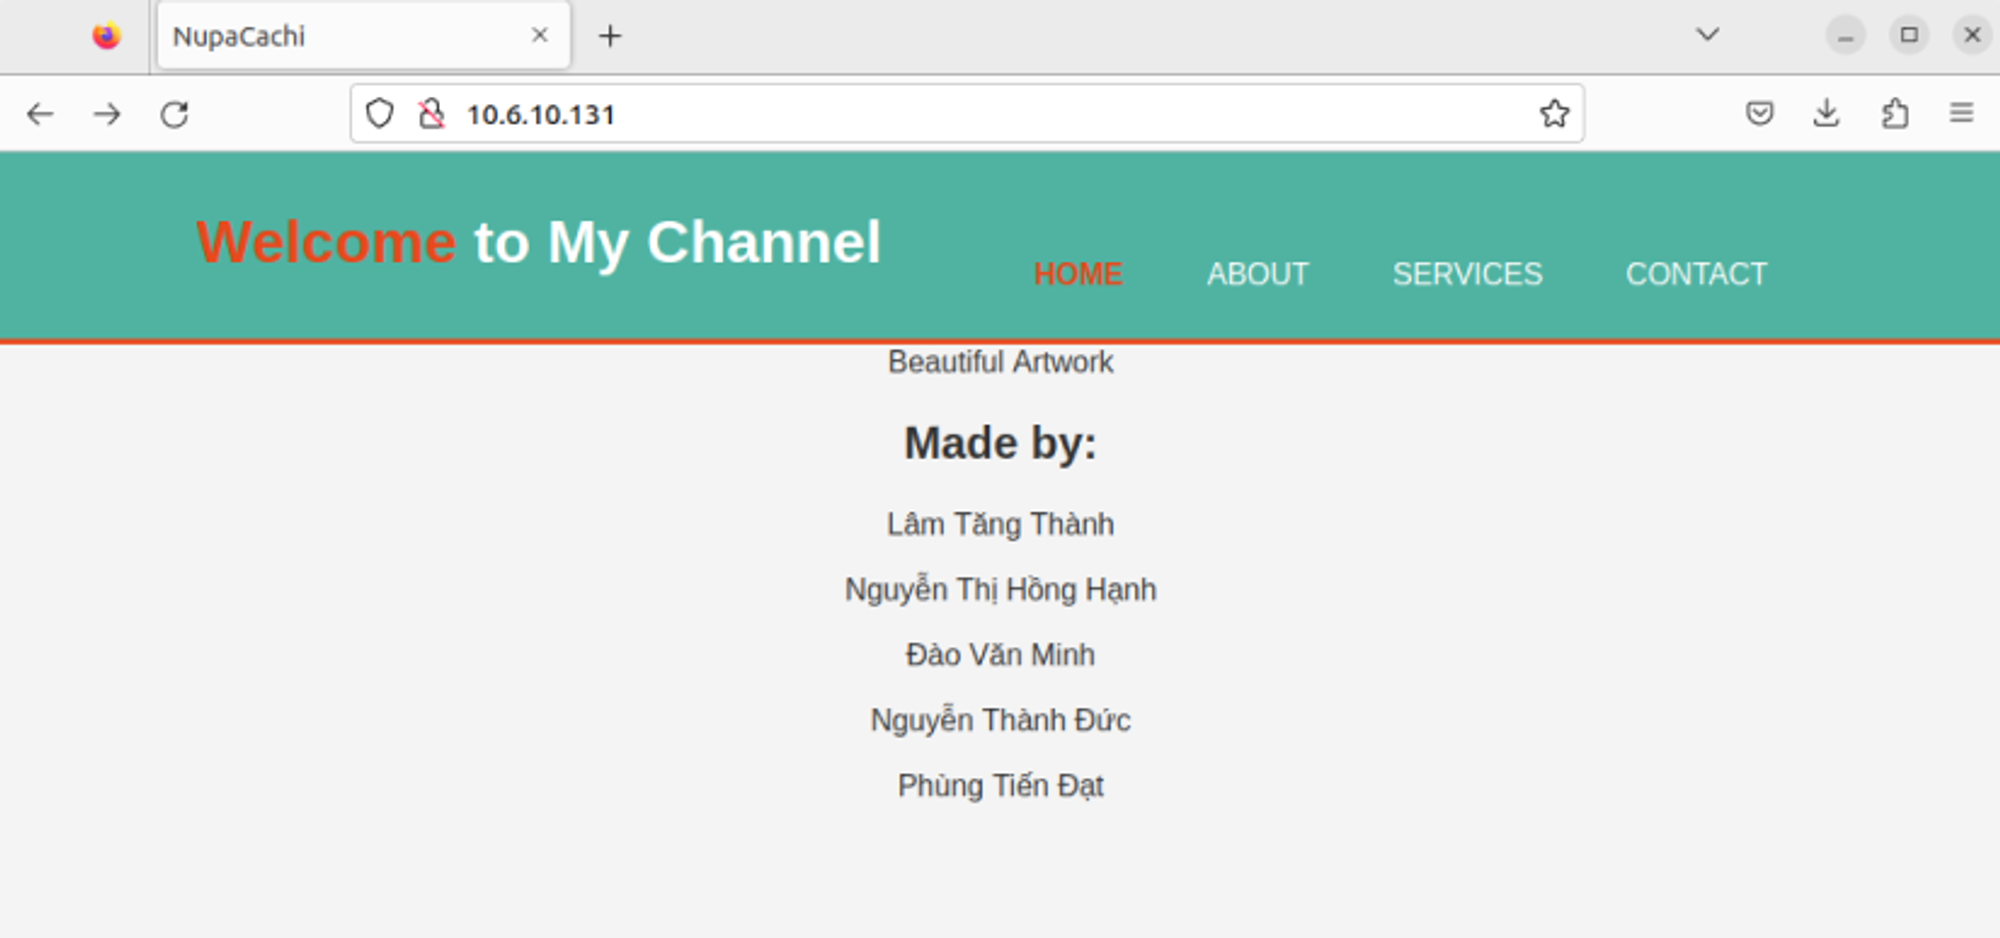
    • Tentar conectar ao site da vítima (como o experimento é em rede local ⇒ conectar ao IP da máquina vítima: 10.6.10.131).

    image

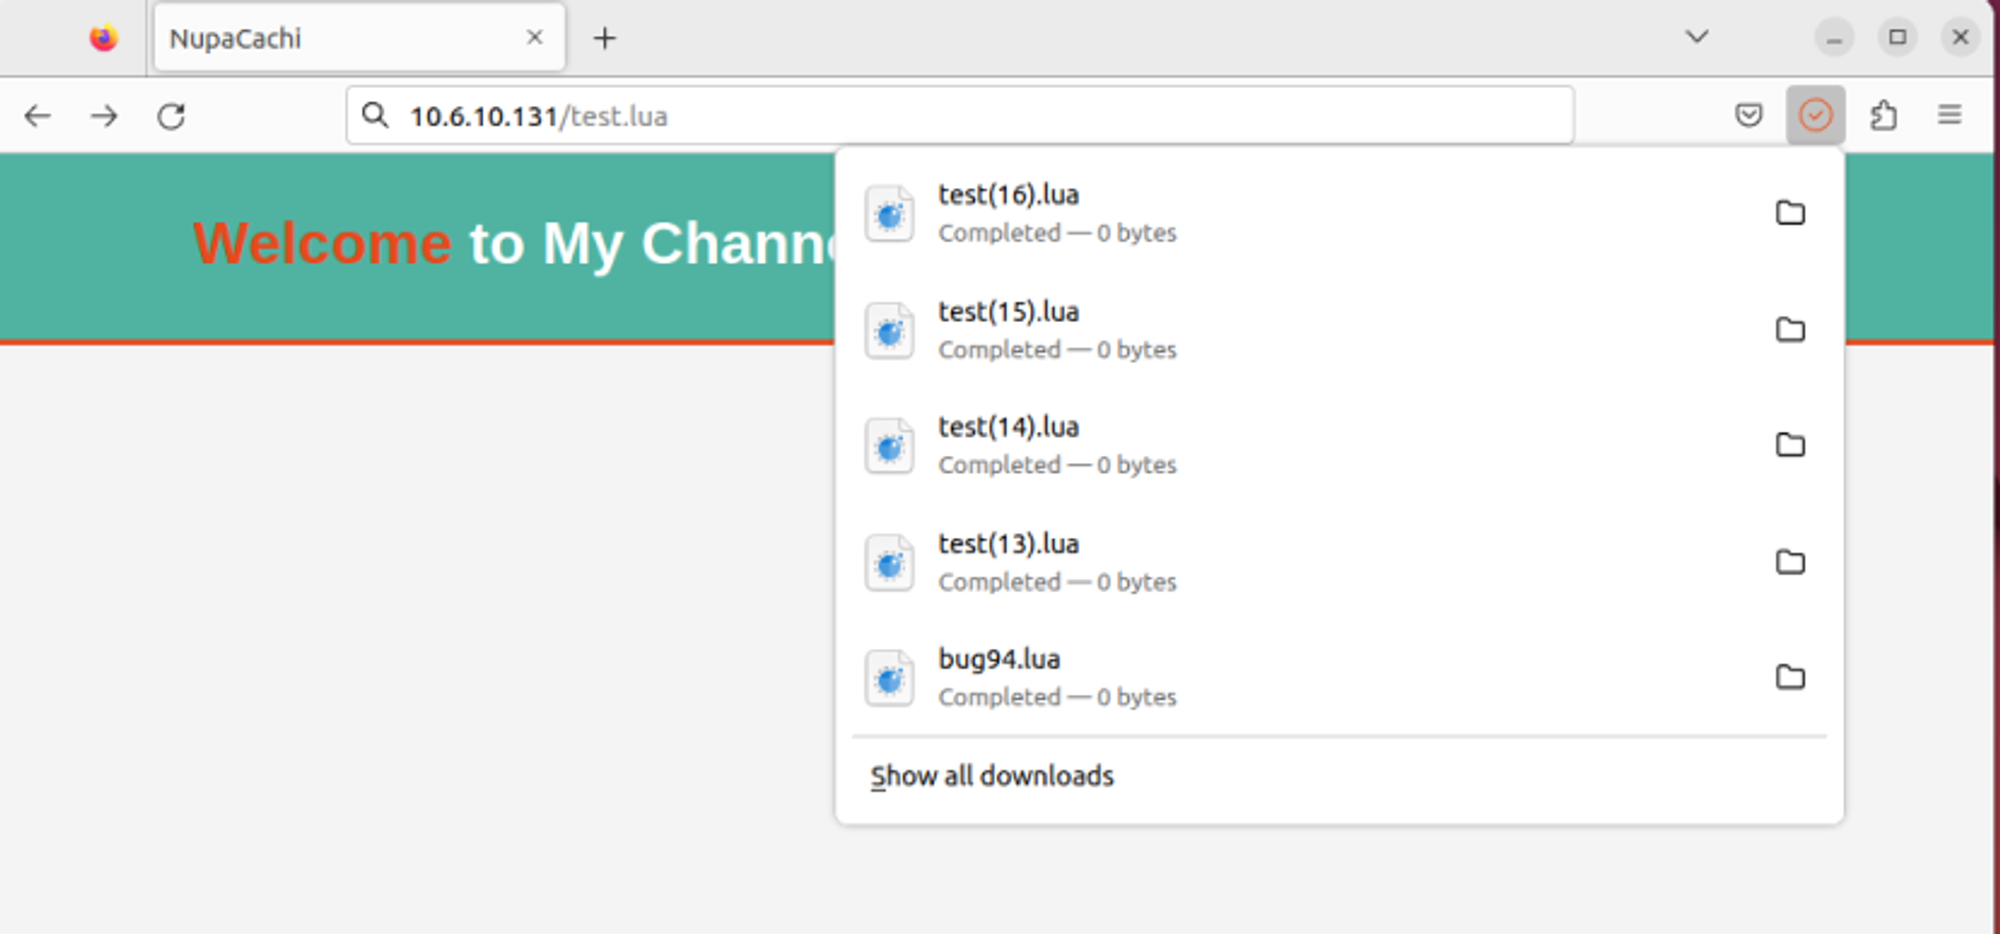
    • Quando for possível conectar, encontrar o local do arquivo Lua (no experimento será: 10.6.10.131/test.lua).

    image

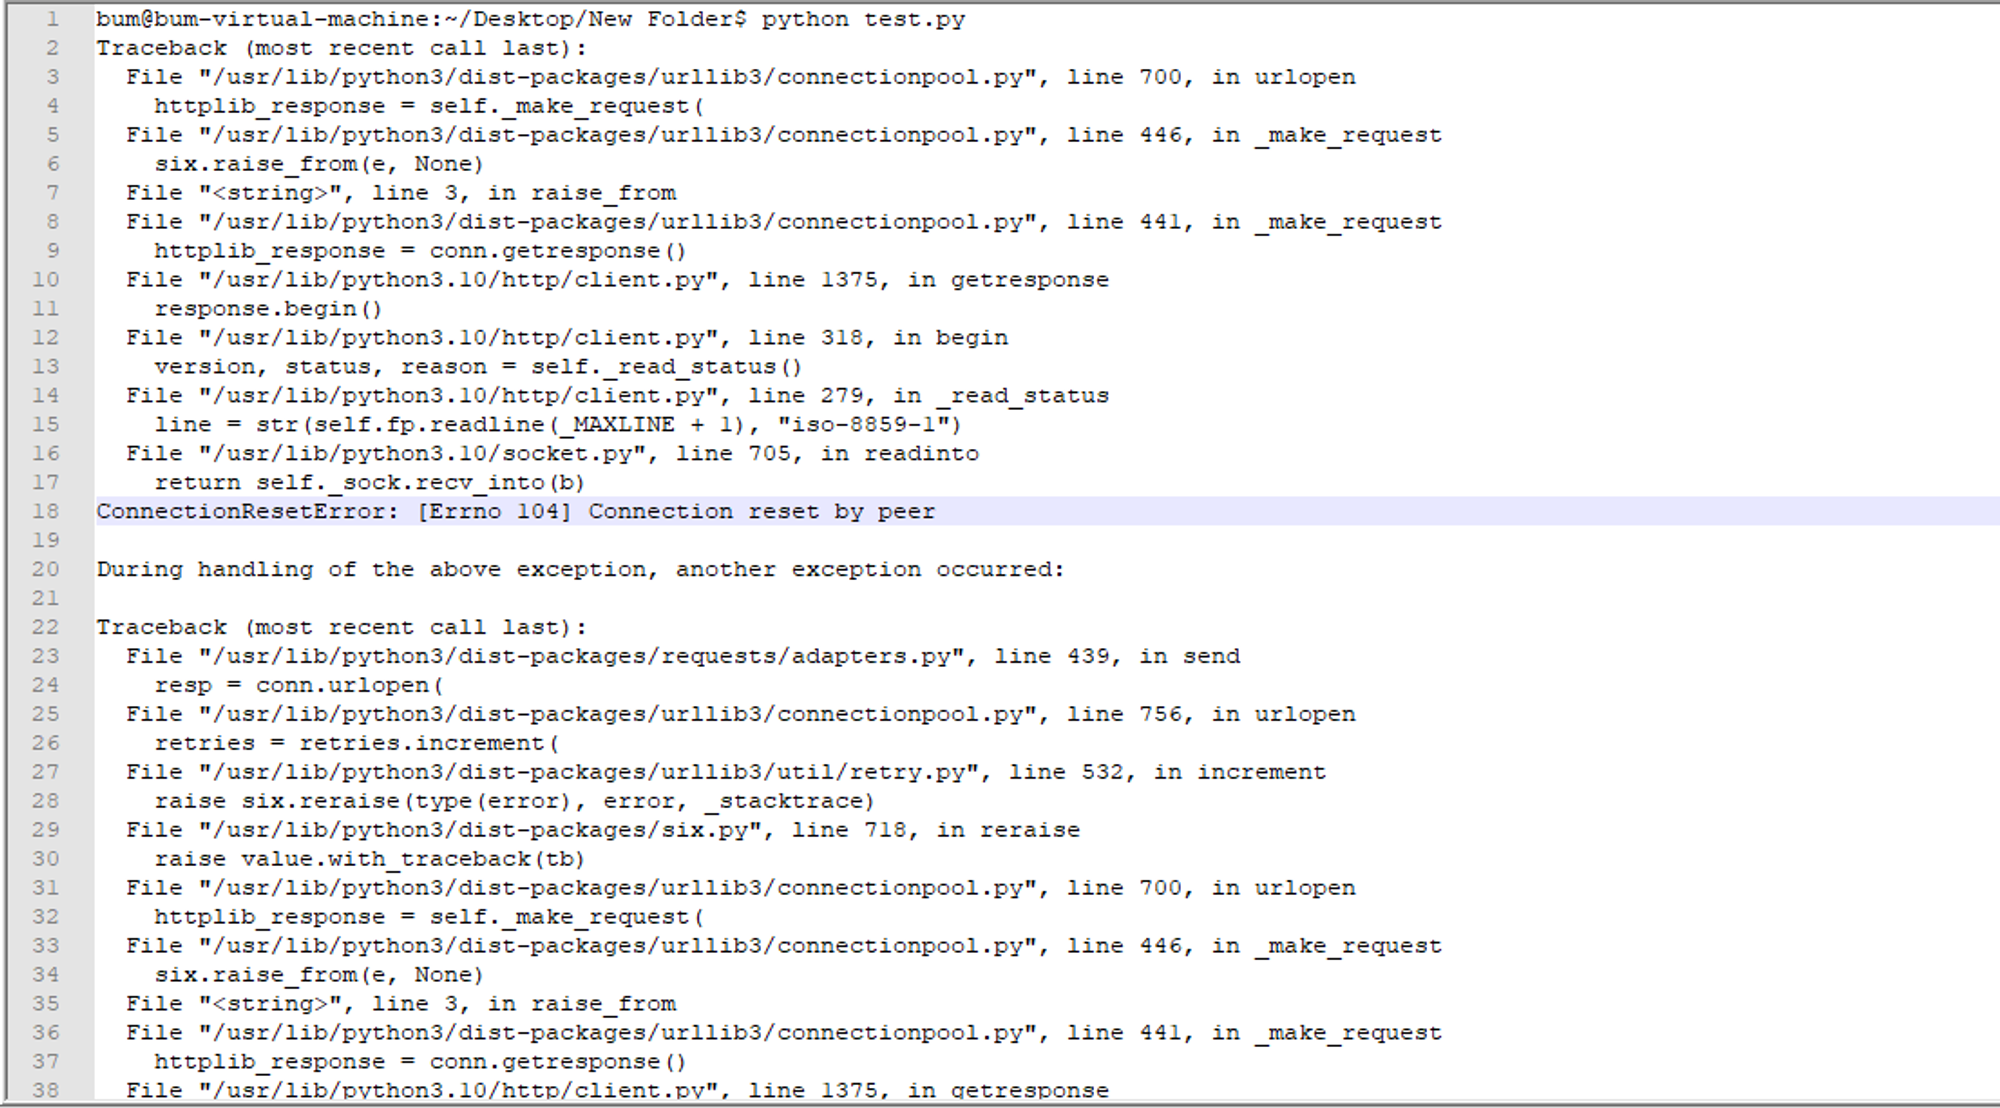
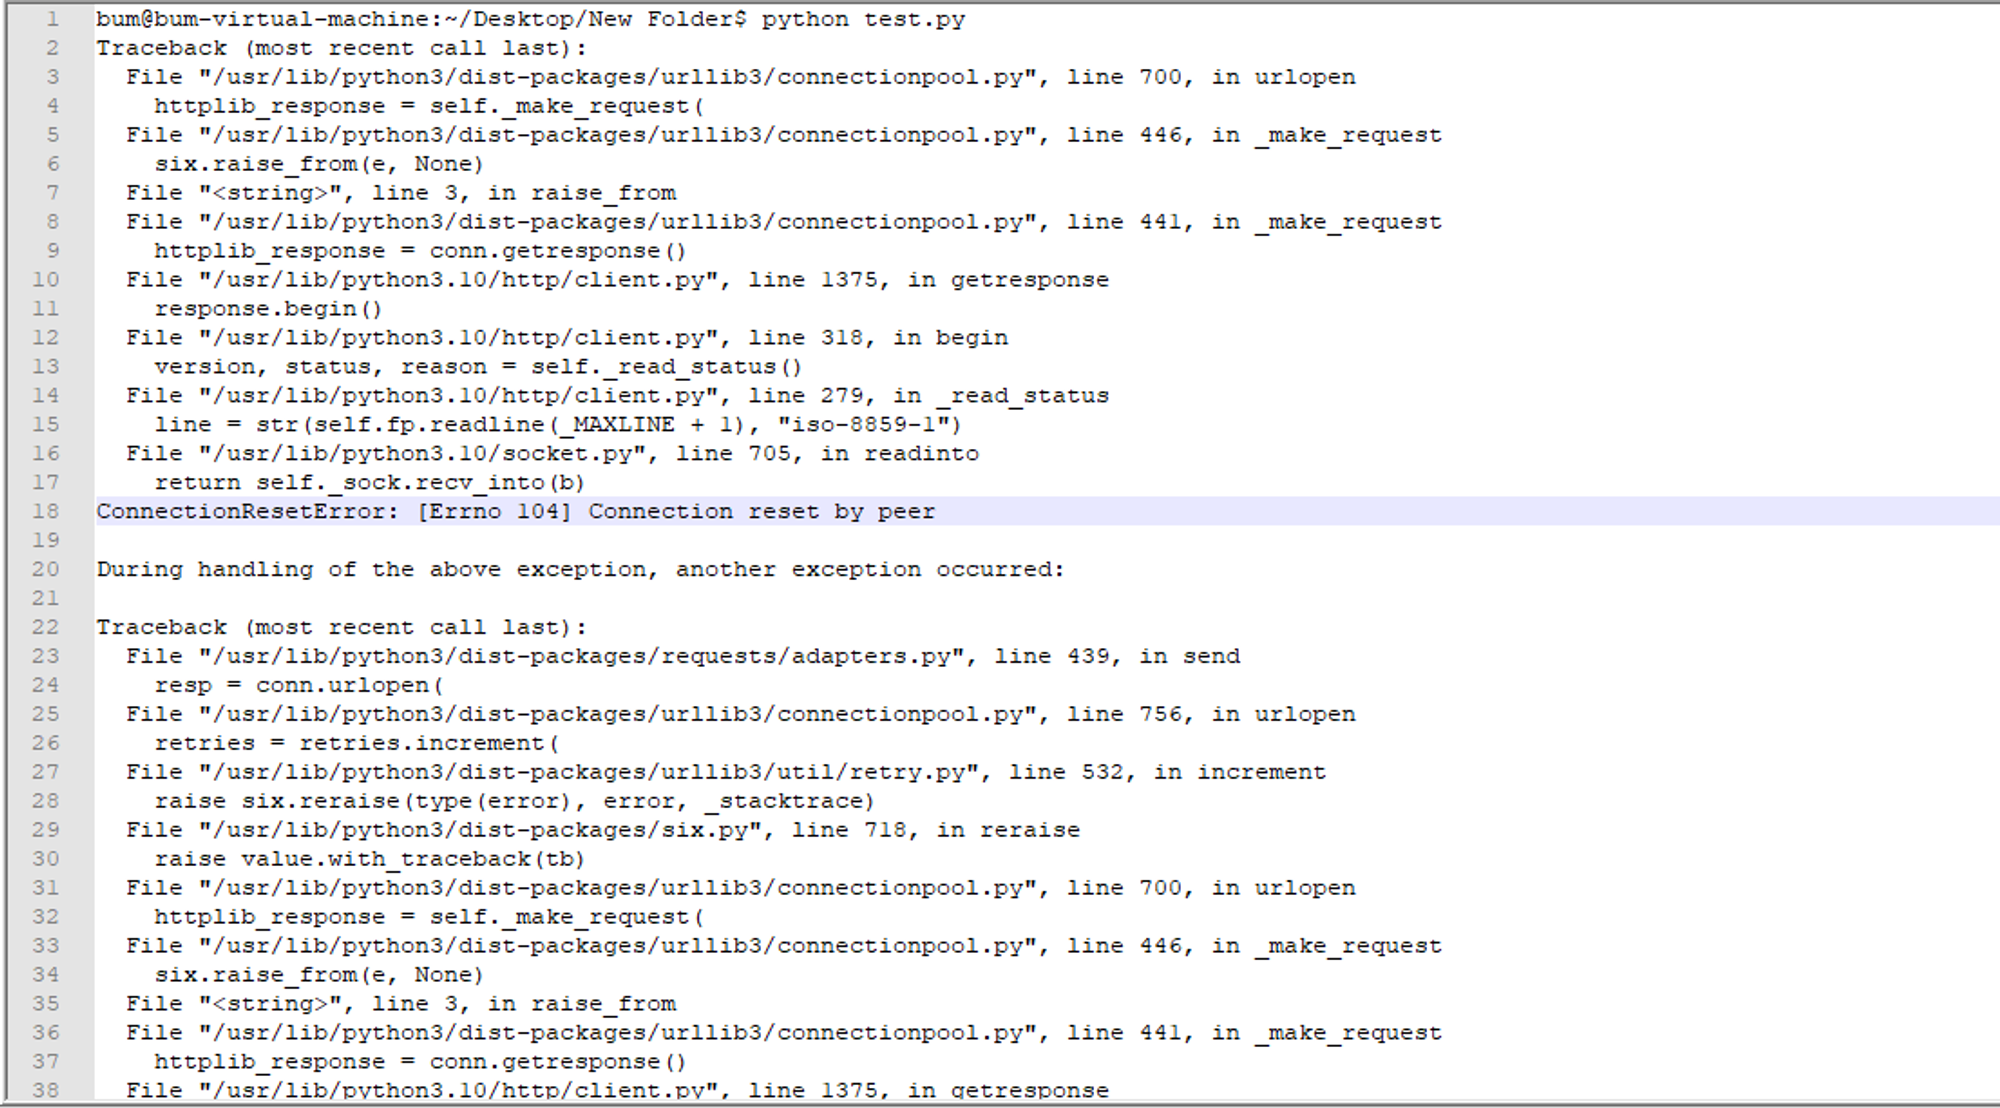
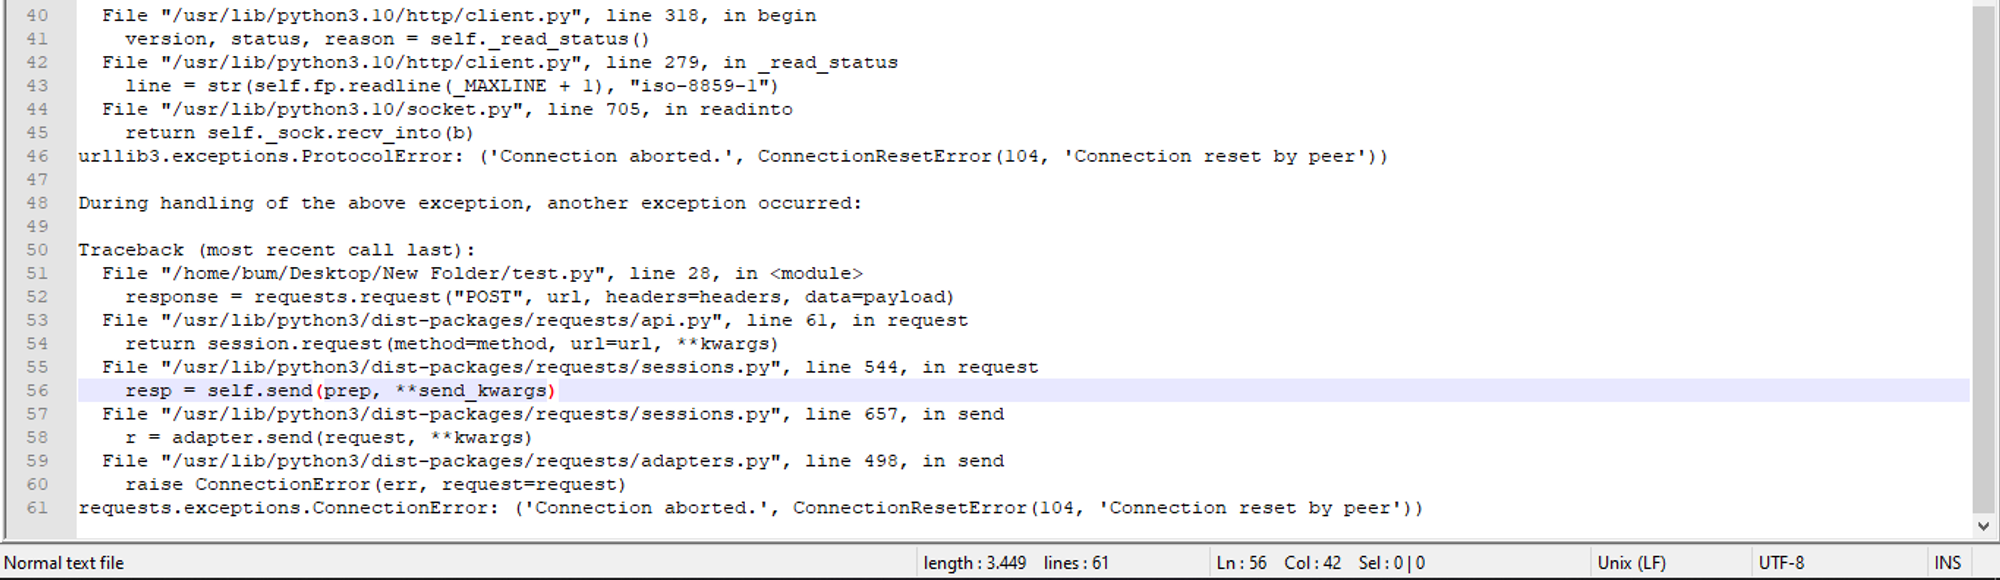
    • Enviar a requisição de exploração para esse local e observar o resultado:
      1. Erro de redefinição de conexão inicial:

        • A primeira parte do log mostra ConnectionResetError104

          ocorreu um problema com o número de erro específico

          , o que significa "Redefinição de conexão pelo par". Isso geralmente acontece quando o servidor remoto ("par") recebe sua solicitação de conexão, mas depois fecha a conexão abruptamente.

      2. Biblioteca Urllib3 e a requisição:

        • O script parece estar usando a biblioteca requestsurllib3

          , portanto dependendo dela

          para criar a conexão HTTP.

        • A biblioteca urllib3

          está tentando abrir a conexão e fazer a requisição, mas sem sucesso devido ao restabelecimento da conexão.

      3. Tratamento de exceções na biblioteca:

        • Ambas urllib3requestsurllib3

          estão

          capturando e relançando as exceções. A biblioteca

          está tentando aumentar o número de tentativas para a requisição, indicando que pode estar configurada para tentar novamente em caso de falha, mas acaba desistindo após esgotar as tentativas.

      4. Erro de conexão final na requisição:

        • A exceção final é levantada pela biblioteca requestsConnectionError

          , que é o arquivo

          . Esta é uma exceção geral levantada quando não é possível estabelecer uma conexão com o servidor, o que pode ocorrer se o servidor redefinir a conexão.
image

image

  • B3: Na máquina vítima:

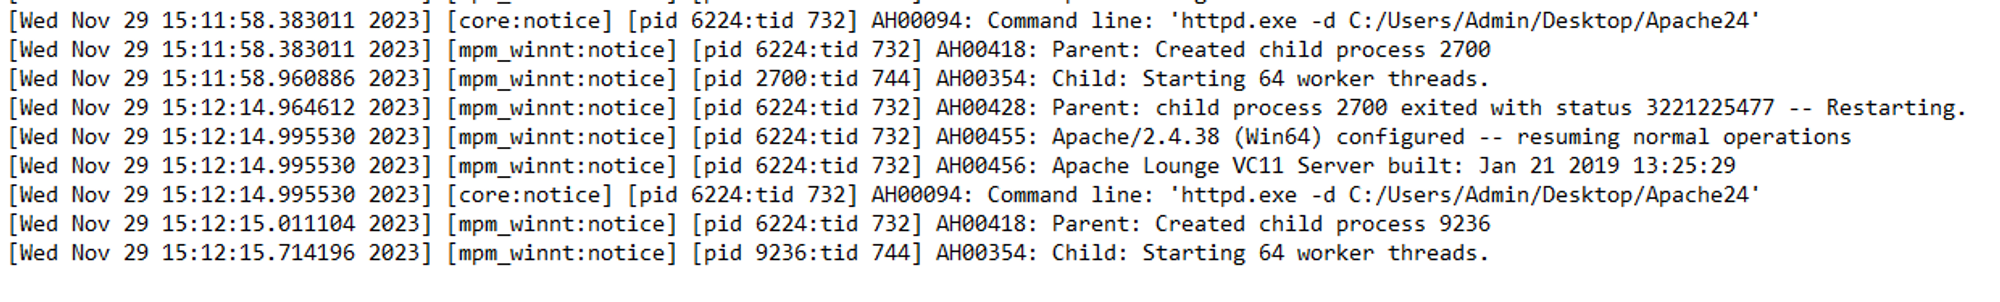
    • Verificar o log:
    • [Wed Nov 29 15:11:58.320403 2023] [mpm_winnt:notice] [pid 6224:tid 732] AH00428: Parent: child process 7220 exited with status 3221225477 -- Restarting.
    • O processo filho 7220 encerrou com o código de erro 3221225477. Isso pode ser um erro devido ao acesso inválido a uma região de memória ou erro semelhante. O Apache então tenta reiniciar o processo.
    image

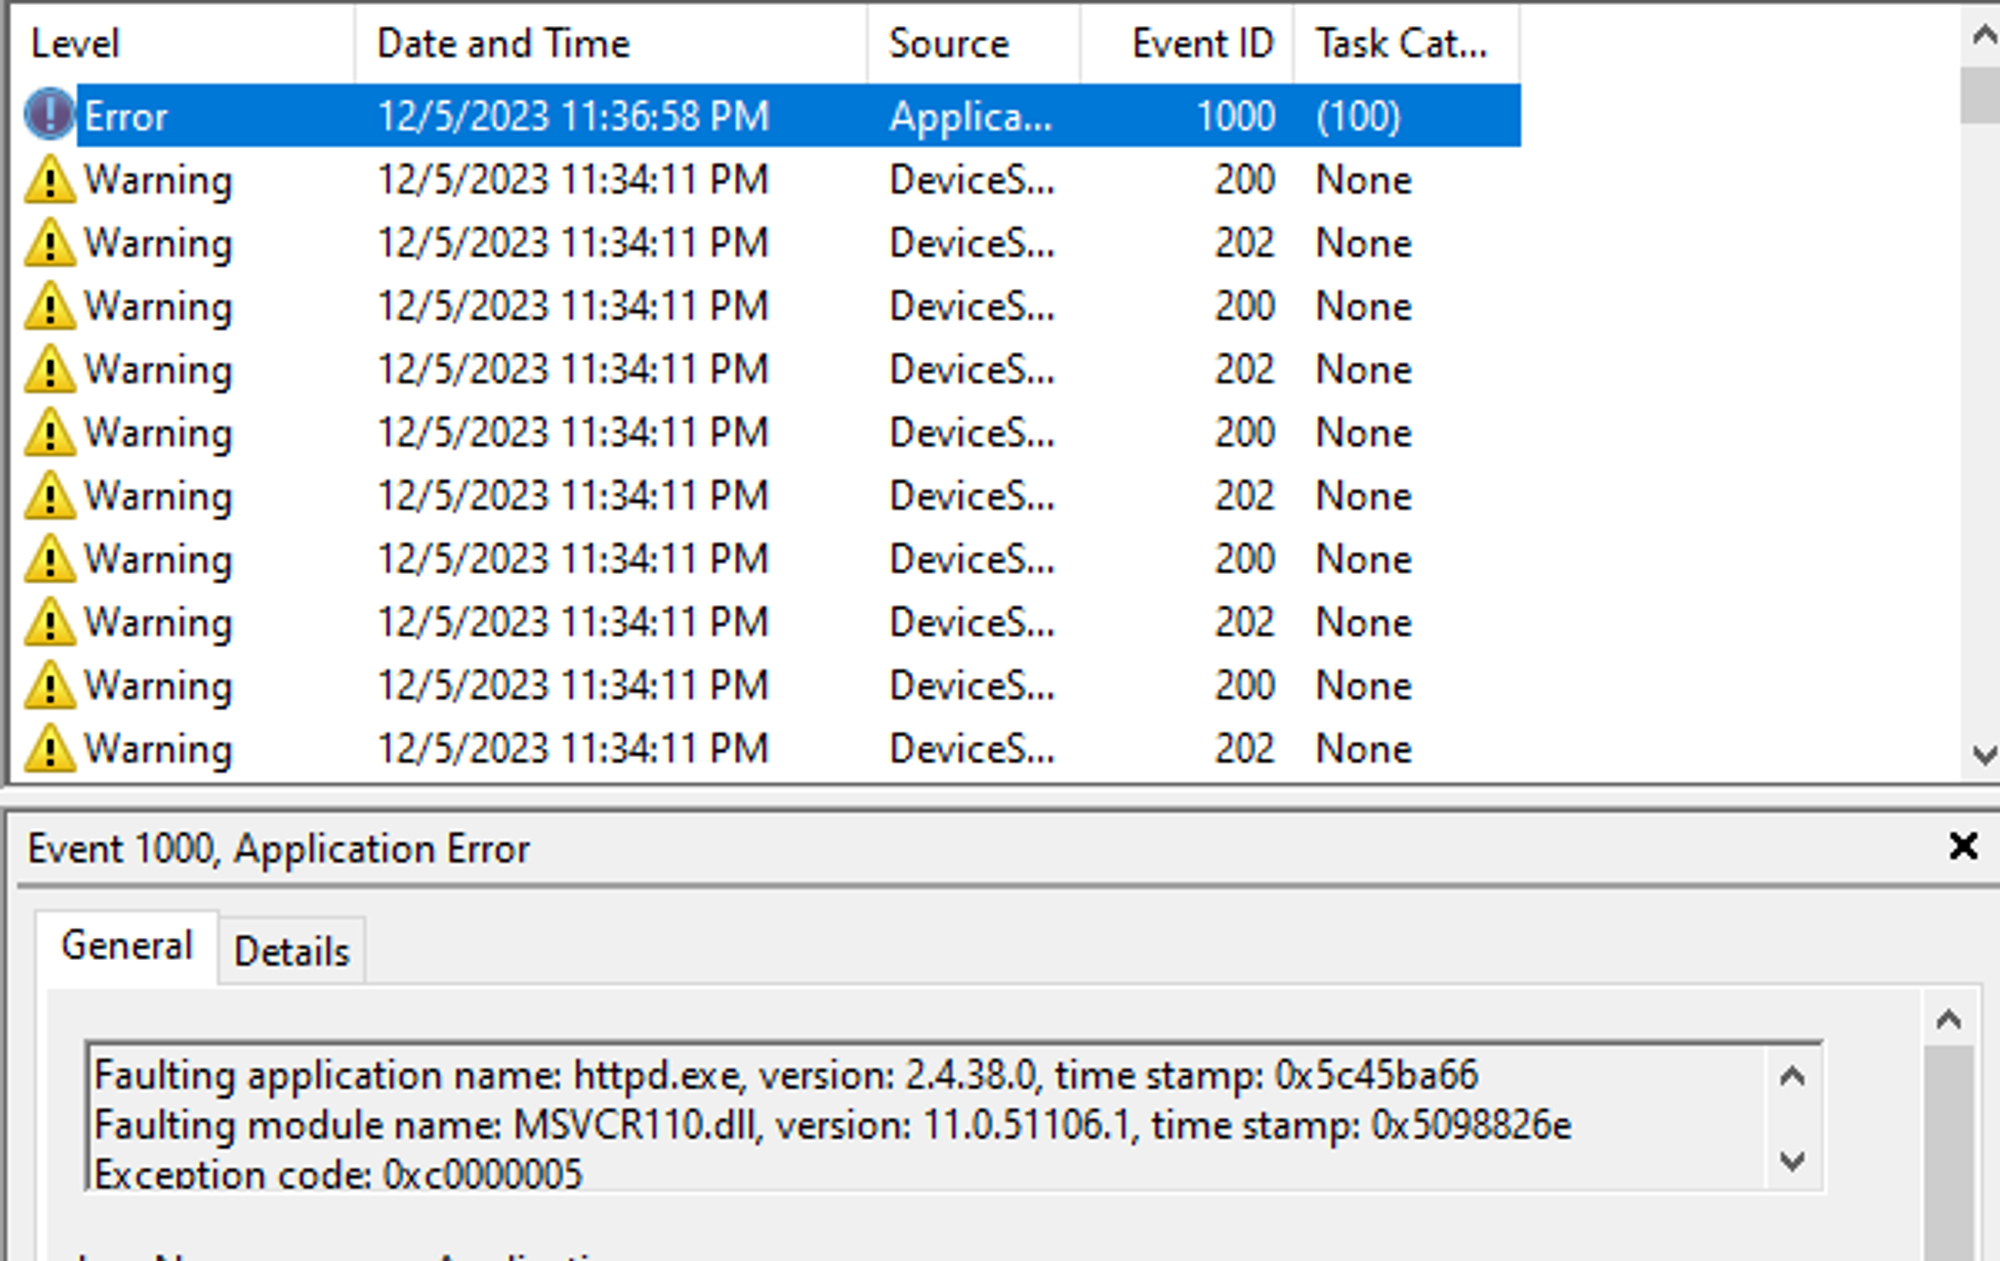
    • Verificar o serviço:
      • Os detalhes do erro mencionam que o nome do aplicativo com falha é httpd.exe, que é o executável do servidor HTTP Apache. O nome do módulo com falha é **MSVCR110.dll11.0.51106.1**O código de exceção é 0xc0000005, geralmente indicando uma violação de acesso. Isso significa que o programa tentou ler ou gravar em um local de memória que não deveria, sendo uma causa comum de falhas de aplicativo.
    image

Apêndice I

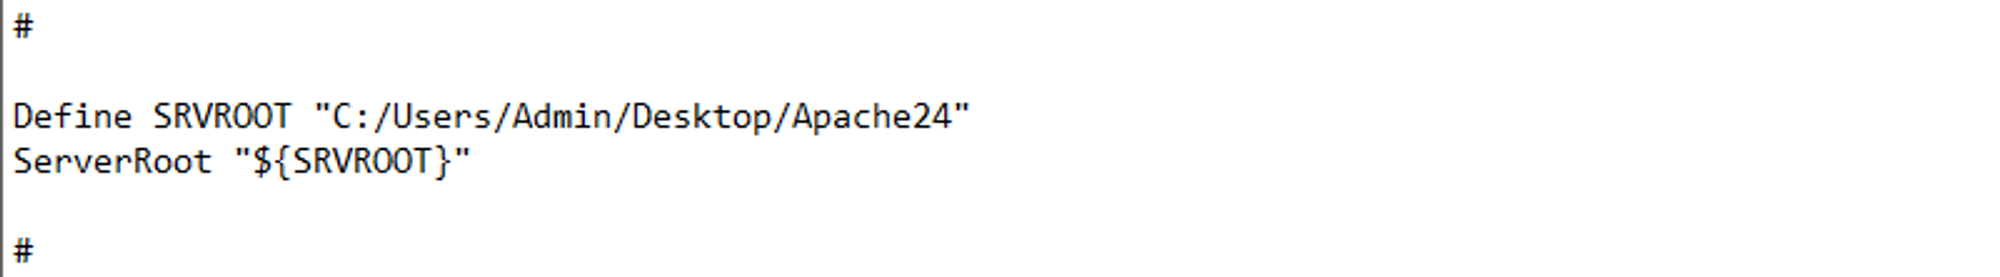
  • Configuração do httpd.conf:

    • Corrigir o caminho

      image

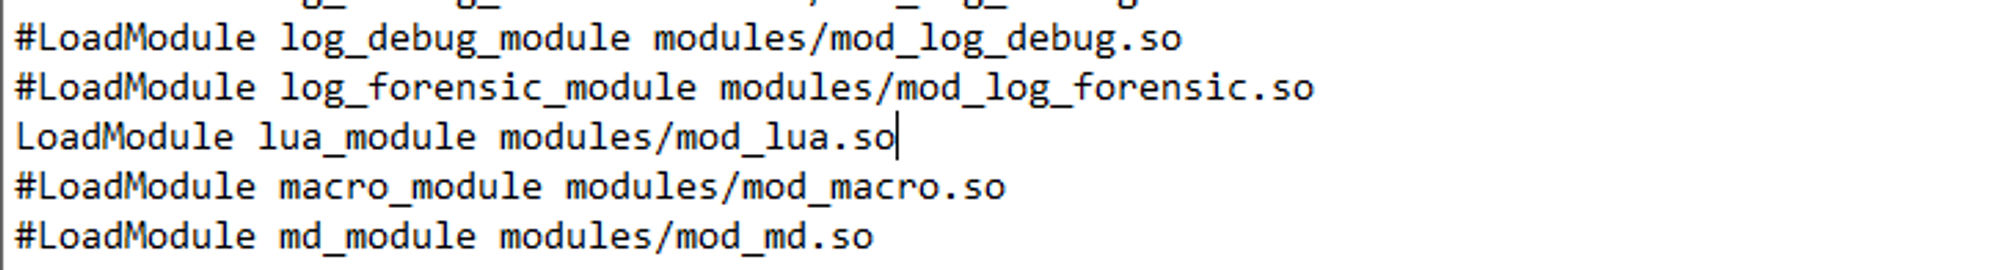
    • Iniciar o módulo Lua

      image

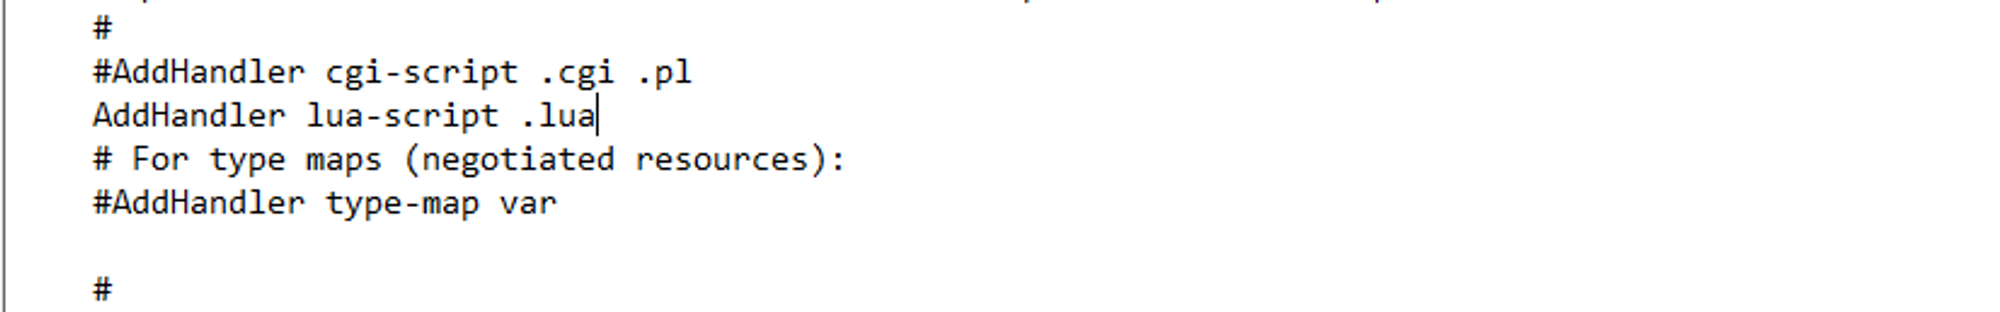
    • Adicionar Handler para o módulo Lua

      image

  • Conteúdo do test.lua e caminho:

    image

Baixar ferramenta