Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
wyze-bulb-color-pwned — Sem exploit de firmware aberto para a lâmpada colorida Wyze WLPA19CV2 | Kitploit
Ferramentas/GitHubGitHub/nickdaria/wyze-bulb-color-pwned
Segurança de Sistemas EmbarcadosSegurança IoTExploraçãoEngenharia ReversaSegurança Sem FioHacking de HardwareAnálise de Firmware
GitHub
Compartilhar
nickdaria/wyze-bulb-color-pwned

wyze-bulb-color-pwned

Sem exploit de firmware aberto para a lâmpada colorida Wyze WLPA19CV2

Ver Repositório
14379há 2 mesesAinda não revisado

wyze-bulb-color-pwned

Exploit sem fio para a lâmpada colorida Wyze WLPA19CV2
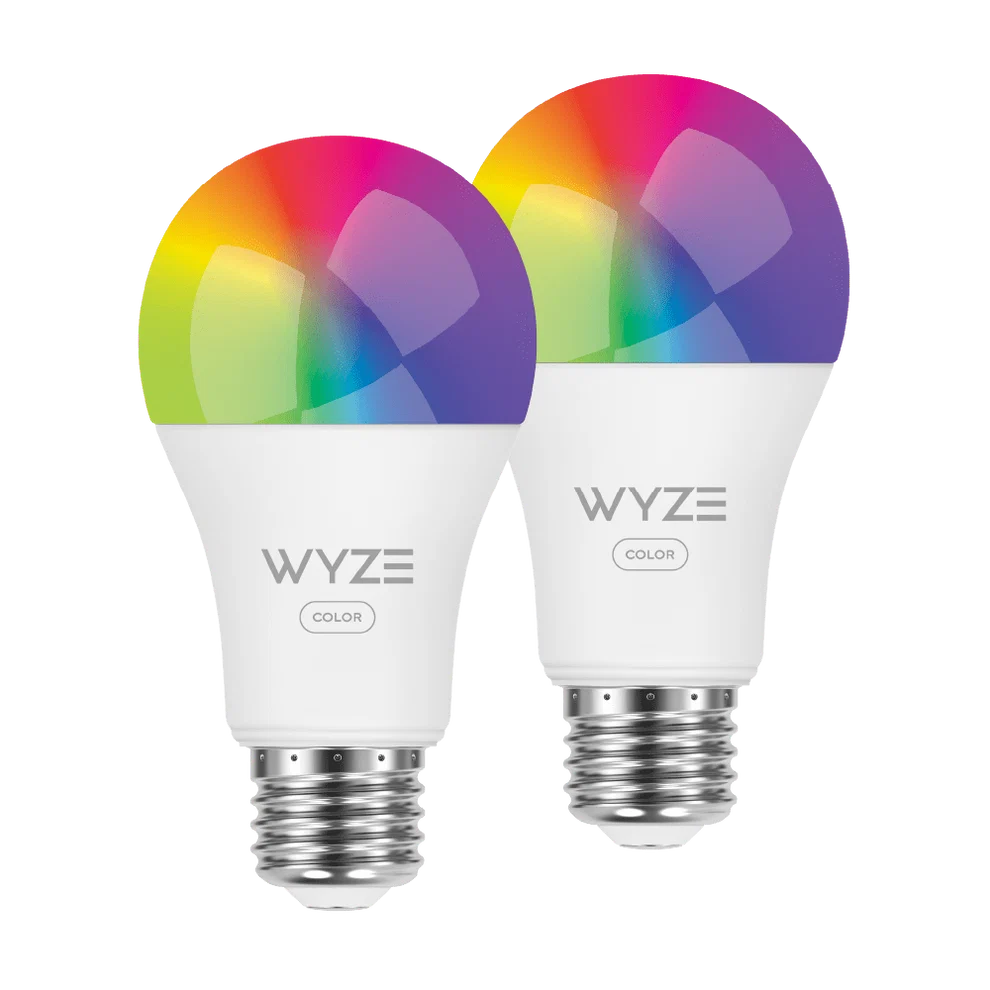
Visão geral

As lâmpadas Wyze Color WLPA19CV2 possuem um modo de teste de fábrica que permite que uma imagem OTA personalizada seja gravada sem fio por meio de uma sequência específica de ciclos de energia.

Este projeto fornece

  • Uma implementação e guia para obter execução de código
  • Um loader para conectar e gerenciar a lâmpada
  • Uma implementação ESPHome para integração com o Home Assistant

Uso

"Para quebrar o bloqueio deste ESP32, vamos usar um ESP32"
Demonstração

Demonstração em vídeo

  1. Grave o wyze-hijack-ap em um ESP32S3. Mantenha-o ligado próximo à lâmpada.
    • Fácil: Gravador Web wyze-hijack-ap
    • Avançado: compile a partir do código-fonte, idf.py
  2. Coloque a lâmpada em algo fácil de ligar e desligar, como um circuito com interruptor de parede ou um filtro de linha
  3. Repita o seguinte até ver a luz ficar azul, depois deixe-a ligada
    • Ligue a energia até ver a luz verde acender gradualmente, desligue-a imediatamente
    • Mantenha a energia desligada por 5 segundos
    • NOTA: Se a sua lâmpada já foi configurada, os primeiros ciclos farão a redefinição de fábrica. Ela deve começar a ficar verde após 3-4 ciclos.
  4. Após ~17 ciclos, a luz deve ficar azul por um momento. Aguarde enquanto o exploit é executado
  5. Após ~30 segundos, o exploit deve estar concluído e a sua lâmpada deve ficar roxa para indicar que o payload do wyze-loader está em execução

Sucesso!

A lâmpada agora inicializa no wyze-loader, que hospeda um AP chamado wyze-loader_XXXXXX. Conecte-se a este AP e navegue até http://192.168.4.1.

Para configurar com o ESPHome, continue para o guia do ESPHome.

O projeto

Por quê

Comprei estas lâmpadas na Microcenter e não gosto do fato de que você precisa da nuvem para controlá-las com o Home Assistant. Eu queria gravar o Tasmota, mas a placa era diferente.

Ironicamente, comecei isto para evitar passar meia hora soldando e, em vez disso, desperdicei um fim de semana fazendo engenharia reversa e desenvolvimento.

Como

Veja docs/METHODOLOGY.md

A fazer

Veja docs/TODO.md

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →








