 nextronsystems/ransomware-simulator
Ferramenta segura de simulação de ransomware para testar a detecção de antivírus. Simula preparação de macros, exclusão de cópia de sombra de volume, criptografia de documentos e queda de nota sem danificar arquivos reais.

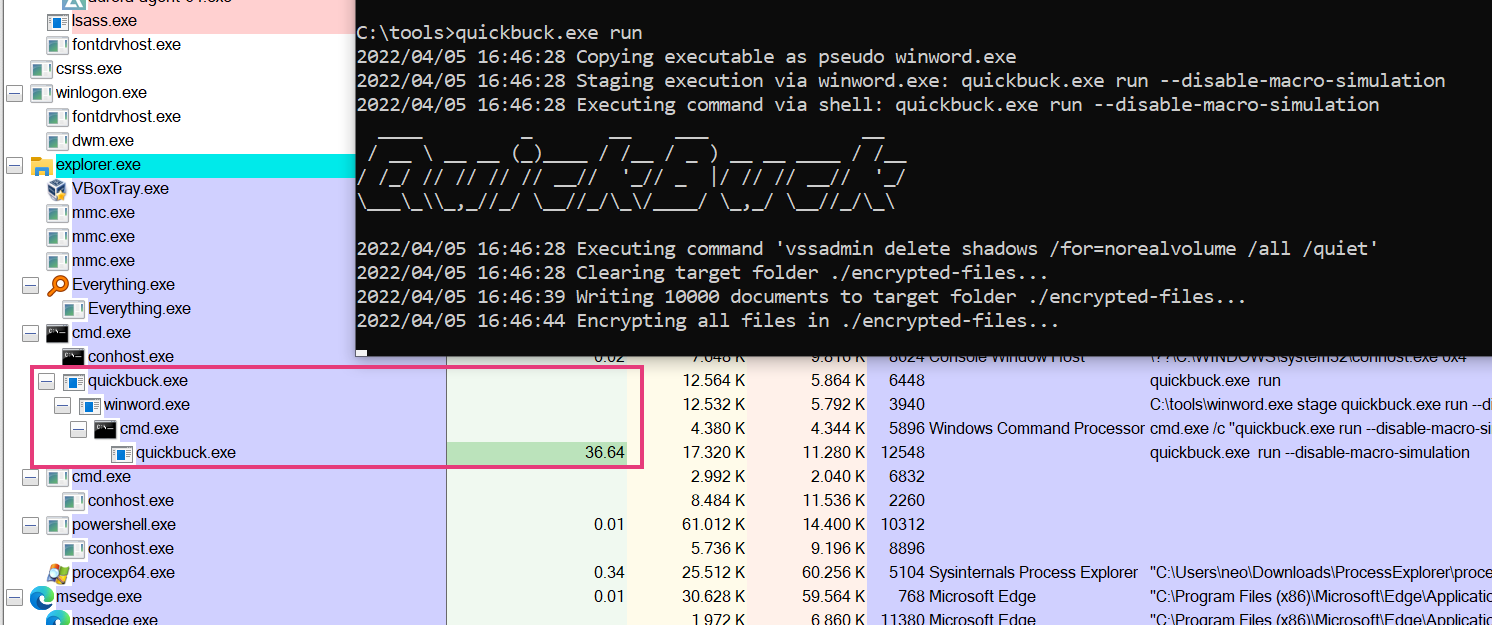
  ____         _       __    ___              __
 / __ \ __ __ (_)____ / /__ / _ ) __ __ ____ / /__
/ /_/ // // // // __//  '_// _  |/ // // __//  '_/
\___\_\\_,_//_/ \__//_/\_\/____/ \_,_/ \__//_/\_\

Nextron Systems GmbH
O objetivo deste repositório é fornecer uma forma simples e inofensiva de verificar a proteção do seu antivírus contra ransomware.
Esta ferramenta simula comportamentos típicos de ransomware, como:
O simulador de ransomware não executa nenhuma ação que realmente criptografe arquivos pré-existentes no dispositivo, nem exclua cópias de sombra de volume. No entanto, qualquer produto antivírus que procure esse comportamento ainda deve, idealmente, disparar um alerta.
Cada etapa, conforme listada acima, também pode ser desativada por meio de uma flag de linha de comando. Isso permite verificar as respostas a etapas posteriores, mesmo que um antivírus já detecte etapas anteriores.
Ransomware Simulator

Usage:
ransomware-simulator [command]

Examples:
ransomware-simulator run

Available Commands:
help        Help about any command
run         Run ransomware simulator

Flags:
-h, --help   help for ransomware-simulator

Use "ransomware-simulator [command] --help" for more information about a command.
Comando run:
Run Ransomware Simulator

Usage:
ransomware-simulator run [flags]

Flags:
    --dir string                     Diretório onde os arquivos que serão criptografados devem ser preparados (padrão "./encrypted-files")
    --disable-file-encryption        Não simular criptografia de documentos
    --disable-macro-simulation       Não simular início a partir de uma macro construindo a seguinte cadeia de processos: winword.exe -> cmd.exe -> ransomware-simulator.exe
    --disable-note-drop              Não descartar nota de resgate falsa
    --disable-shadow-copy-deletion   Não simular exclusão de cópias de sombra de volume
-h, --help                           help for run
    --note-location string           Local da nota de resgate (padrão "C:\\Users\\neo\\Desktop\\ransomware-simulator-note.txt")