 nextronsystems/aptsimulator
Um conjunto de ferramentas para fazer um sistema parecer como se fosse vítima de um ataque APT


Importante: Não faça apenas o download ZIP ou clone o repositório se você não planeja desenvolver algum teste. Use o pacote na versão que contém uma versão empacotada com arquivos criptografados que não contêm amostras e ferramentas em texto claro.
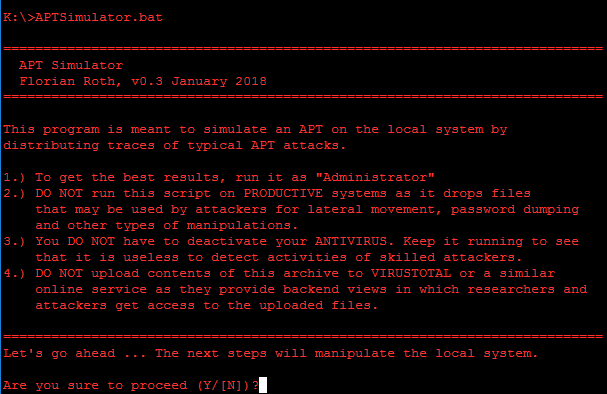
O APT Simulator é um script Batch do Windows que usa um conjunto de ferramentas e arquivos de saída para fazer um sistema parecer como se tivesse sido comprometido. Em contraste com outras ferramentas de simulação de adversários, o APT Simulator é projetado para tornar a aplicação o mais simples possível. Você não precisa executar um servidor web, banco de dados ou qualquer agente em um conjunto de máquinas virtuais. Basta baixar o arquivo preparado, extrair e executar o arquivo Batch contido como Administrador. Executar o APT Simulator leva menos de um minuto do seu tempo.
Clientes testaram nossos scanners em uma POC e nos enviaram uma reclamação de que nossos scanners não relataram programas que eles haviam instalado em seus sistemas de teste. Eles instalaram um Nmap, colocaram um PsExec.exe na pasta Downloads e colocaram um vírus de teste EICAR na Área de Trabalho do usuário. Esse foi o momento em que decidi construir uma ferramenta que simula uma ameaça real de uma forma mais adequada.
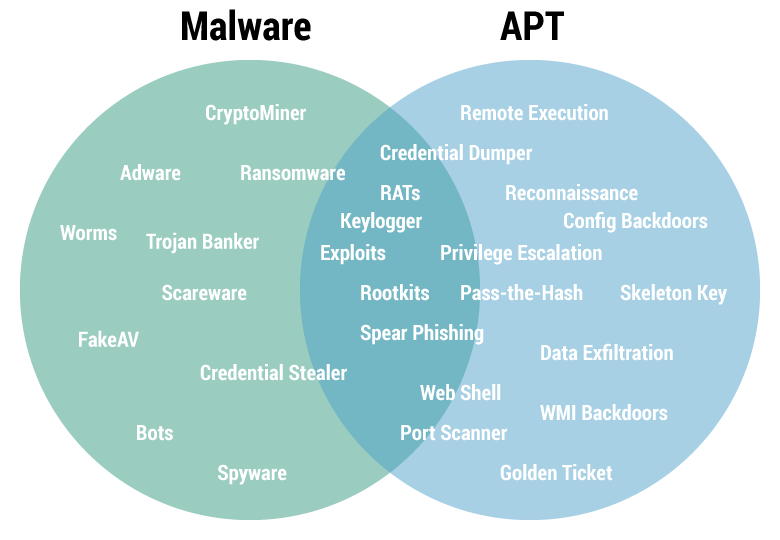
O foco desta ferramenta é simular atividade de adversário, não malware. Veja a seção Soluções Avançadas para ferramentas avançadas de simulação de atividade de adversário e malware.
O script batch extrai as ferramentas e shells de um arquivo 7z criptografado em tempo de execução. Não baixe o repositório master usando o botão "download as ZIP". Em vez disso, use a versão oficial da seção release.
O APT Simulator contém um módulo chamado "AVExcluder" que tenta registrar o %APTDIR% usado como exclusão de AV em soluções antivírus típicas. Como não tenho acesso a todos os softwares antivírus do mercado, por favor, reporte erros ou adicione novas exclusões como pull requests.
Desde a versão 0.4, é bastante fácil estender os conjuntos de teste adicionando um único arquivo .bat a uma das pastas de categoria de conjunto de teste.
Exemplo: Se você quiser escrever um caso de teste simples para "escalonamento de privilégio", que utiliza uma ferramenta chamada "privesc.exe", clone o repositório e faça o seguinte:
toolsetprivesc-1.bat e adicione-o à pasta ./test-sets/privilege-escalationbuild_pack.batSe seu script incluir uma ferramenta, web shell, auxiliar ou arquivo de saída, coloque-os nas pastas ./toolset ou ./workfiles. Executar o script de build build_pack.bat irá incluí-los nos arquivos criptografados enc-toolset.7z e enc-files.7z.
"%ZIP%" e -p%PASS% %TOOLARCH% -aoa -o%APTDIR% toolset\tool.exe > NUL
"%ZIP%" e -p%PASS% %FILEARCH% -aoa -o%APTDIR% workfile\tool-output.txt > NUL
A tabela a seguir mostra os diferentes casos de teste e os resultados esperados de detecção.
| Caso de Teste | AV | NIDS | EDR | SM | CA |
|---|---|---|---|---|---|
| Coletar Arquivos Locais | X | ||||
| Conexões C2 | (X) | X | X | X | |
| Cache DNS 1 (Injeção de Cache) | (X) | X | X | X | |
| Agentes de Usuário Maliciosos | X | X | X | ||
| Conexão Reversa Ncat | X | X | X | X | |
| Backdoor WMI C2 | X | X | X | ||
| Despejo LSASS (com Procdump) | X | X | X | ||
| Mimikatz 1 (Drop & Exec) | X | X | X | X | |
| WCE 1 (Entradas de log) | X | X | X | ||
| Ativação Conta Convidado Admin | X | X | X | ||
| Arquivo de Sistema Falso (Drop & Exec) | X | X | X | ||
| Arquivo Hosts (Bloqueios AV/Win Update) | (X) | X | X | ||
| Dropper JS Ofuscado | (X) | X | X | X | X |
| Ofuscação (RAR com ext JPG) | (X) | ||||
| Descoberta Nbtscan (Scan & Saída) | X | X | (X) | X | |
| Atividade de Recon (Comandos Típicos) | X | X | X | ||
| PsExec (Drop & Exec) | X | X | X | ||
| Ferramenta de Execução Remota (Drop) | (X) | X | |||
| Tarefa At | X | X | X | ||
| Criação de Chave RUN | X | X | X | ||
| Criação de Tarefa Agendada | X | X | X | ||
| Backdoor Tecla Adesiva | X | X | |||
| Persistência UserInitMprLogonScript | (X) | X | X | ||
| Web Shells | X | (X) | X | ||
| Backdoor WMI | X | X |
Você agora deve conseguir encontrar eventos em sua solução de monitoramento de segurança (SIEM, EDR etc.) para as seguintes palavras-chave:
MSSE-1337-servermsagent_fedac123postex_ssh_fedac123334485 (usado na atividade Get System)Nota: Sem monitoramento de pipes nomeados? Você pode usar o Sysmon + esta config e esta regra Sigma para começar.
b6a1458f396 (múltiplos eventos: novo registro de serviço e criação de processo)Nota: Sem eventos? Você pode usar esta regra Sigma para começar.
http://10.0.2.15/pixel.gifhttps://operaa.net:443/jquery-3.2.2.min.jshttps://23.108.57.148:443/jquery-3.2.2.full.js