


Um "runc" open-source de próxima geração que capacita contêineres rootless a executar cargas de trabalho como Systemd, Docker, Kubernetes, assim como VMs.


O Sysbox é um runtime de contêineres gratuito e de código aberto (um "runc" especializado), originalmente desenvolvido pela Nestybox ([adquirida pela Docker][docker-acquisition] em 05/2022), que aprimora contêineres de duas maneiras principais:
Aprimora o isolamento de contêineres:
User-namespace do Linux em todos os contêineres (ou seja, o usuário root no contêiner não tem privilégios no host).
Virtualiza partes do procfs e sysfs dentro do contêiner.
Oculta informações do host dentro do contêiner.
Bloqueia os mounts iniciais do contêiner, entre outros.
Permite que contêineres executem os mesmos workloads que VMs:
Com o Sysbox, os contêineres podem executar software de nível de sistema, como systemd, Docker, Kubernetes, K3s, buildx (incluindo builds multi-arquitetura), aplicativos legados, aplicativos multi-arquitetura e muito mais, de forma integrada e segura.
Esse software pode ser executado dentro de contêineres Sysbox sem modificação e sem usar versões especiais do software (por exemplo, variantes rootless).
Sem contêineres privilegiados, sem imagens complexas, sem entrypoints complicados, sem mounts de volume especiais, etc.
Pense nele como um "supercarregador de contêineres": ele permite que seus gerenciadores/orquestradores de contêineres existentes (por exemplo, Docker, Kubernetes etc.) implantem contêineres com isolamento reforçado e que podem executar quase qualquer workload que rode em VMs.
O Sysbox faz isso fazendo com que o contêiner se assemelhe o máximo possível a um ambiente semelhante a VM, usando técnicas avançadas de virtualização de SO.
Diferentemente de runtimes alternativos como Kata e KubeVirt, ele não usa VMs. Isso o torna mais fácil de usar (principalmente em ambientes de nuvem, ao evitar virtualização aninhada), embora não forneça o nível de isolamento que runtimes baseados em VM oferecem. Veja aqui para uma comparação.
Não é necessário aprender novas ferramentas nem modificar suas imagens de contêiner ou fluxos de trabalho existentes para aproveitar o Sysbox. Basta instalá-lo e apontar seu gerenciador/orquestrador de contêineres para ele, a fim de implantar contêineres aprimorados.
O Sysbox pode coexistir com outros runtimes de contêiner no mesmo host (por exemplo, o runc OCI padrão, Kata etc.). Você pode escolher facilmente quais contêineres ou pods executar com cada um, dependendo das suas necessidades.
O Sysbox é gratuito e de código aberto, licenciado sob a Apache License, Versão 2.0. Consulte o arquivo LICENSE para obter detalhes.
O Sysbox foi originalmente desenvolvido pela Nestybox. Como a [Nestybox agora faz parte da Docker][docker-acquisition], a Docker é a principal patrocinadora do projeto Sysbox.
Dito isso, o Sysbox é um projeto comunitário de código aberto e não é oficialmente suportado pela Docker (ou seja, as assinaturas da Docker não incluem suporte ao Sysbox). O suporte é fornecido em regime de melhor esforço por meio deste repositório do Github ou do [Sysbox Slack Workspace][slack].
Incentivamos a participação da comunidade para ajudar a evoluir e melhorar o Sysbox, com o objetivo de ampliar os casos de uso e os benefícios que ele proporciona. Mantenedores e contribuidores externos são bem-vindos.
O Sysbox resolve problemas como:
Aprimorar o isolamento de microsserviços conteinerizados (o root no contêiner é mapeado para um usuário sem privilégios no host).
Permitir um usuário root altamente capaz dentro do contêiner sem comprometer a segurança do host.
Proteger pipelines de CI/CD ao habilitar Docker-in-Docker (DinD) ou Kubernetes-in-Docker (KinD) sem contêineres privilegiados inseguros ou mounts do socket Docker do host.
Permitir o uso de contêineres como ambientes "semelhantes a VM" para desenvolvimento, testes locais, aprendizado etc., com forte isolamento e a capacidade de executar systemd, Docker, IDEs e muito mais dentro do contêiner.
Executar aplicativos legados dentro de contêineres (em vez de VMs menos eficientes).
Substituir VMs por uma alternativa baseada em contêineres mais fácil, rápida, eficiente e portátil, que possa ser implantada facilmente em ambientes de nuvem.
Particionar hosts bare-metal em vários ambientes de computação isolados com 2X a densidade de VMs (ou seja, implantar duas vezes mais contêineres semelhantes a VM do que VMs no mesmo hardware, com o mesmo desempenho).
Particionar instâncias de nuvem (por exemplo, EC2, GCP etc.) em vários ambientes de computação isolados sem recorrer à virtualização aninhada cara.
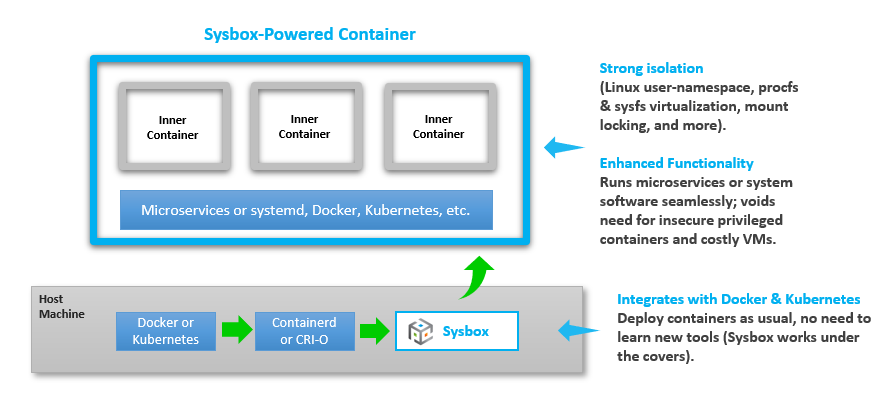
O Sysbox instala facilmente em hosts Linux (bare-metal, VM, on-prem, nuvem etc.). Ele funciona em todos os principais serviços de IaaS baseados em nuvem e Kubernetes (por exemplo, EC2, GCP, GKE, EKS, AKS, Rancher etc.)
Uma vez instalado, o Sysbox trabalha nos bastidores: você usa Docker, Kubernetes etc. para implantar contêineres com ele.
Por exemplo, este simples comando Docker cria um contêiner com o Sysbox:
$ docker run --runtime=sysbox-runc -it any_image
Você obtém um contêiner bem isolado, capaz de executar microsserviços, bem como software de nível de sistema que normalmente roda em VMs (por exemplo, systemd, Docker, Kubernetes etc.).
Mais sobre como usar o Sysbox aqui.
