 nescau-ufla/fuzzingtool
Software para fuzzing, usado em testes de penetração em aplicações web.


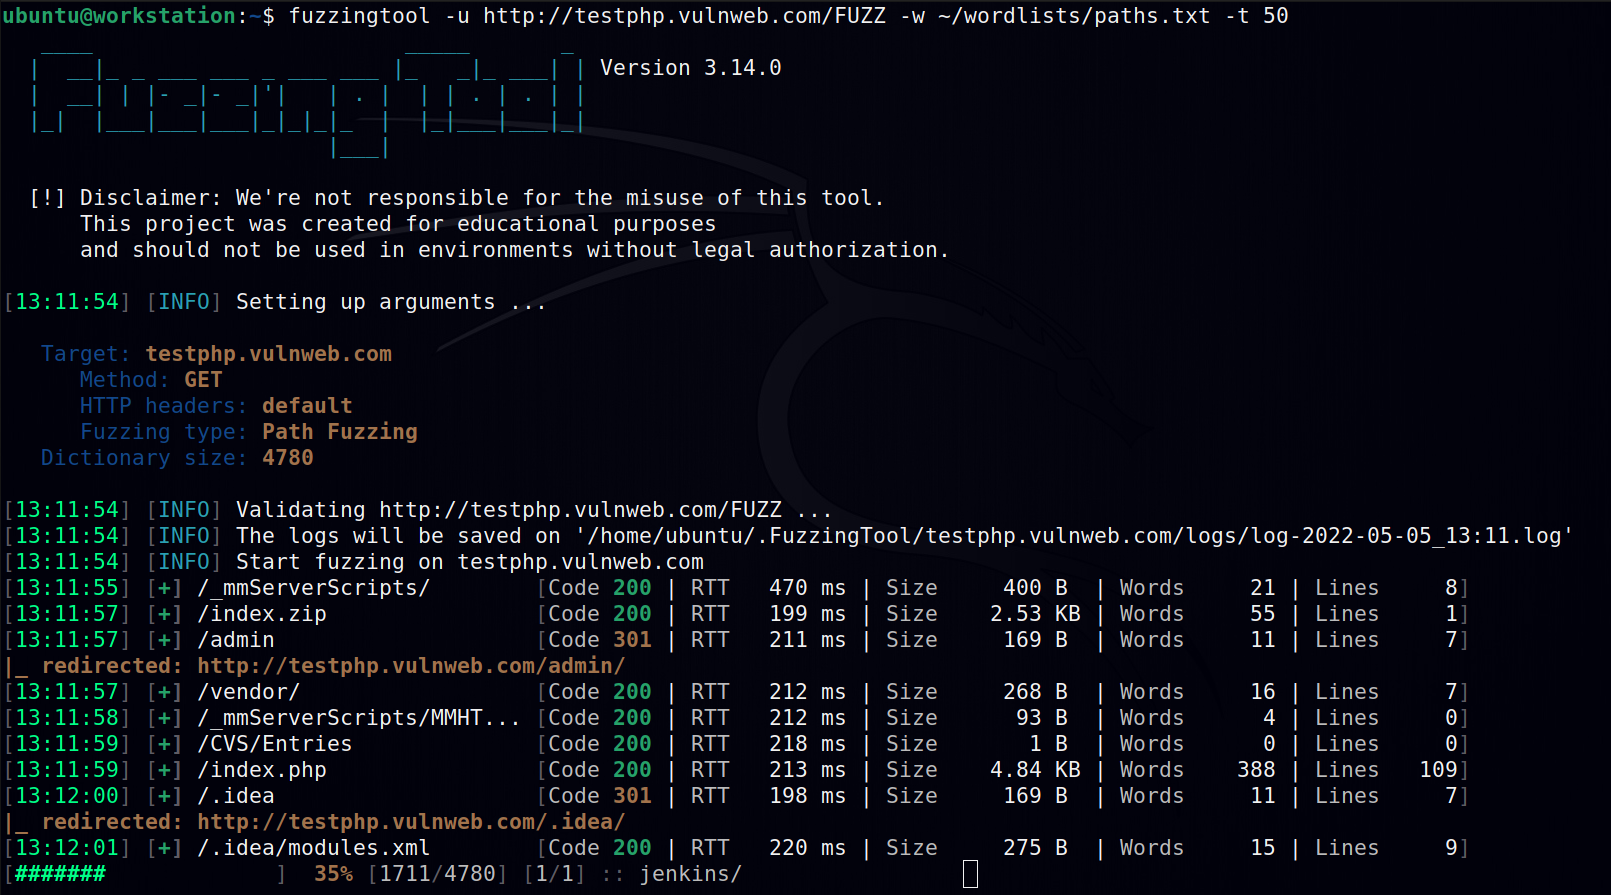
FuzzingTool é uma ferramenta de teste de penetração web que lida com fuzzing. Após a conclusão do teste, todas as possíveis entradas vulneráveis (e os dados da resposta) são salvas em um arquivo de relatório.
Não nos responsabilizamos pelo uso indevido desta ferramenta. Este projeto foi criado para fins educacionais e não deve ser utilizado em ambientes sem autorização legal.

Antes de iniciar os testes de penetração, dê uma olhada na instalação e nos pré-requisitos.
O FuzzingTool agora está no Pypi! Você pode instalar com:
$ pip install FuzzingTool
Se quiser instalá-lo manualmente, faça o download da última versão ou clone este repositório e também siga os próximos pré-requisitos.
$ pip install -r requirements.txt
Consulte o manual do usuário (lista de comandos e exemplos de uso) em nossa página wiki.
Usamos SemVer para versionamento. Para as versões disponíveis, consulte as tags neste repositório.
Se quiser contribuir com o projeto FuzzingTool, leia o CONTRIBUTING.md.
Este projeto está licenciado sob a Licença MIT - veja o LICENSE para detalhes.
