
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-7431 — CVE-2025-7431 | Kitploit
Ferramentas/GitHubGitHub/nagisayumaa/cve-2025-7431
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de PenetraçãoAprendizado e Educação
GitHubnagisayumaa/cve-2025-7431

CVE-2025-7431

CVE-2025-7431

Ver Repositório
39há 1 anoAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Prova de Conceito – CVE-2025-7431 Knowledge Base <= 2.3.1 - Cross-Site Scripting Armazenado Autenticado (Administrador+) via Slug do Plugin

CVSS:3.1/AV:N/AC:H/PR:H/UI:N/S:C/C:L/I:L/A:N ------- 4.4

Visão Geral da Vulnerabilidade

Um atacante autenticado com privilégios de Administrador pode explorar uma vulnerabilidade de Cross-Site Scripting (XSS) Armazenado no plugin Knowledge Base para WordPress, injetando conteúdo malicioso de shortcode nas configurações do plugin.

Passos para Reproduzir

  1. O testador navega até:
WordPress Admin Dashboard → Knowledge Base → Settings
  1. No campo Knowledge Base Slug (dentro da seção de opções Slug), o atacante injeta o seguinte payload malicioso usando o shortcode vulnerável [kbalert]:
[kbalert type='" onmouseover="alert('hacked_by_nagisa_yumaa')"']XSS[/kbalert]
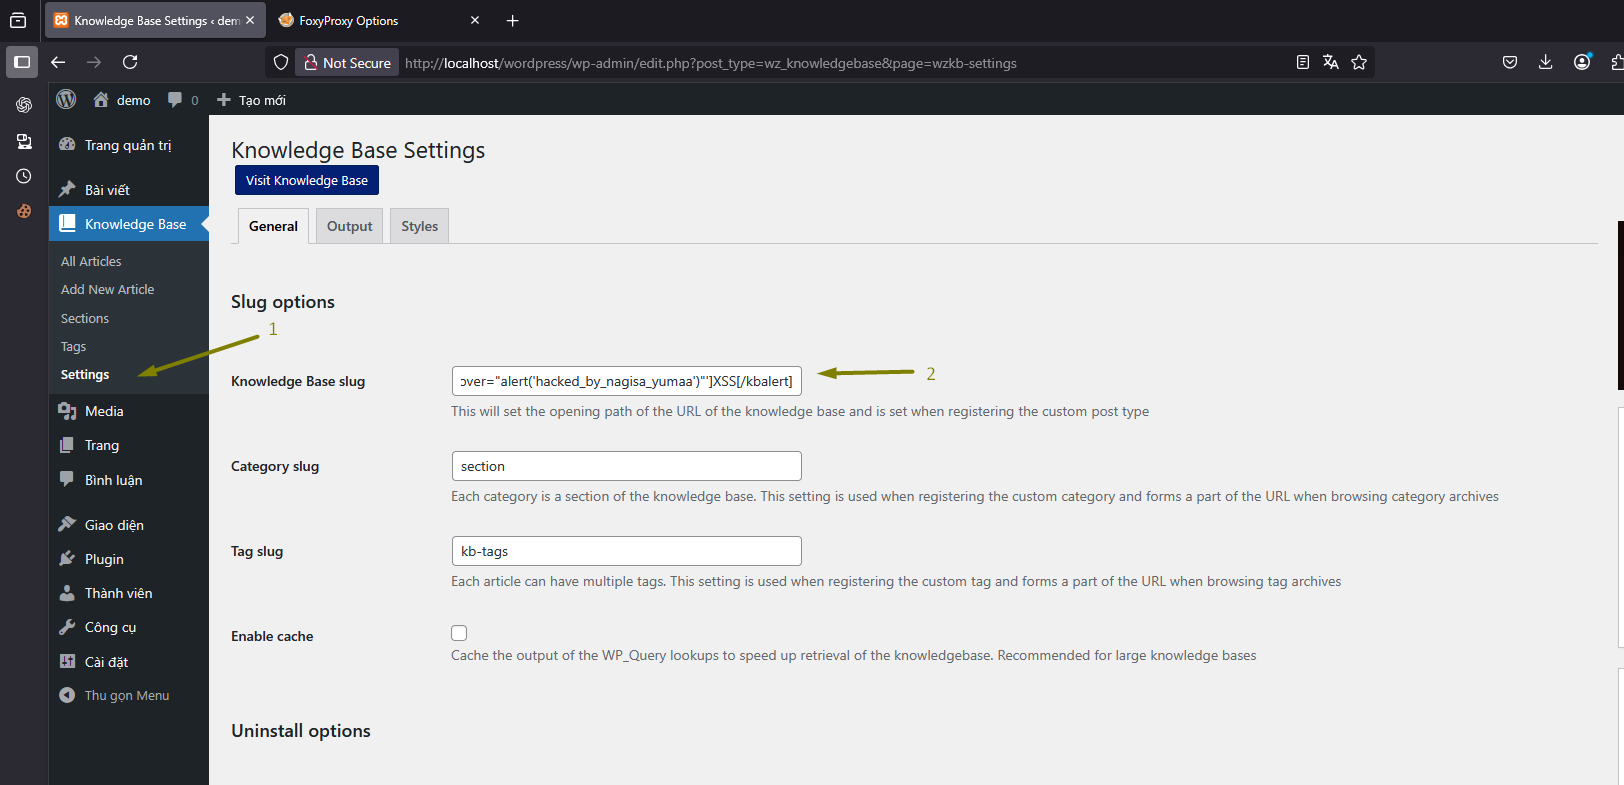
alt text alt text 3. Disparar o XSS Quando uma vítima (como um administrador ou qualquer usuário conectado) acessa a visualização “All Articles” (Todos os Artigos) do Knowledge Base, o JavaScript malicioso incorporado no slug é renderizado e executado automaticamente, disparando o ataque. alt text

Impacto de Segurança

  • O XSS persistente pode levar a:

    • Sequestro de sessão

    • Tomada de conta de administrador

    • Phishing no painel do WordPress

  • A vulnerabilidade afeta todas as versões ≤ 2.3.1

Baixar ferramenta