 mvpyyds/cve-2023-4165
Exploit baseado em Python para CVE-2023-4165 direcionado ao Tongda OA, permitindo verificação automatizada de vulnerabilidades contra URLs únicas ou múltiplas por meio de interface de linha de comando.

fofa: 通达 OA
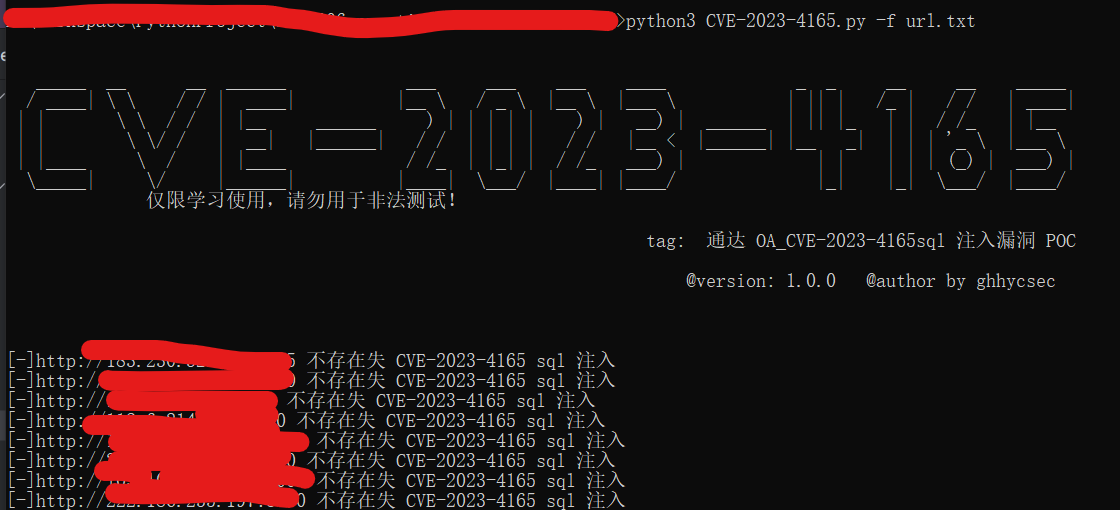
python3 CVE-2023-4165.py -h python3 CVE-2023-4165.py -u url única / arquivo de destino python3 CVE-2023-4165.py -f url.txt
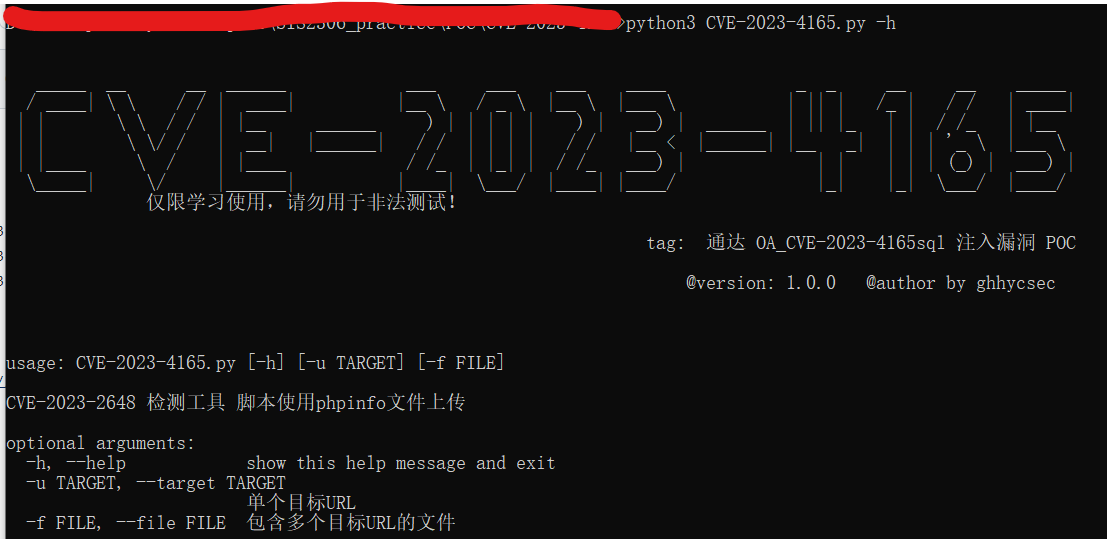
Em seguida, basta verificar o endereço.