STRIDE GPT é uma ferramenta de modelagem de ameaças com IA que utiliza Large Language Models (LLMs) para gerar modelos de ameaças e árvores de ataque para uma determinada aplicação com base na metodologia STRIDE. Os usuários fornecem detalhes da aplicação, como o tipo de aplicação, métodos de autenticação e se a aplicação está exposta à internet ou processa dados sensíveis. O modelo então gera sua saída com base nas informações fornecidas.
Índice
Apoie o Projeto
Se você acha o STRIDE GPT útil, considere apoiar o projeto:
- ⭐ Dê uma estrela ao repositório no GitHub para ajudar mais pessoas a descobrirem a ferramenta
- ☕ Pague-me um café para apoiar o desenvolvimento e a manutenção contínuos
Recursos
- Análise agêntica de base de código: Aponte a CLI para uma base de código e obtenha um modelo de ameaças STRIDE autônomo e profundo — o agente planeja, explora e sintetiza descobertas em todos os subsistemas
- CLI e REPL interativo: Experiência de terminal completa com preenchimento por tabulação, histórico e progresso em tempo real — sem necessidade de navegador
- Interface web Streamlit simples e amigável
- Gera modelos de ameaças com base na metodologia STRIDE
- Suporte a IA agêntica: Modelagem de ameaças especializada para sistemas de IA agêntica com integração do OWASP Top 10 for Agentic Applications (ASI)
- Suporte a IA generativa: Modelagem de ameaças para aplicações GenAI com integração do OWASP LLM Top 10
- Mapeamento MITRE ATT&CK e ATLAS: As ameaças são anotadas com IDs padronizados de técnicas de adversários (MITRE ATT&CK Enterprise para ataques tradicionais a infraestrutura, ATLAS para ataques específicos de ML/LLM) — exibidos como colunas em markdown, pills vinculadas em HTML e propriedades
mitre_attack em SARIF
- Detecção de padrões arquiteturais: Detecta automaticamente pipelines RAG, sistemas multiagente, ambientes de execução de código, ecossistemas de ferramentas e muito mais a partir das descrições da aplicação (inspirado no CSA MAESTRO)
- Editor de diagramas draw.io incorporado: Crie e edite diagramas de arquitetura diretamente no STRIDE-GPT usando o editor integrado diagrams.net — sem necessidade de ferramenta externa. Os diagramas são analisados como XML para extrair componentes, conexões e limites de confiança, fornecendo um contexto significativamente mais rico para a geração de modelos de ameaças do que apenas a análise de imagens. O fluxo de trabalho existente de upload de imagens permanece inalterado. Por padrão, o editor carrega do
embed.diagrams.net hospedado; para implantações auto-hospedadas ou em redes isoladas, aponte-o para seu próprio draw.io através da variável de ambiente STRIDE_GPT_DRAWIO_URL
- Multimodal: Use diagramas de arquitetura, fluxogramas, etc. como entradas para modelagem de ameaças em todos os modelos compatíveis com visão
- Diagramas de Fluxo de Dados: Gere DFDs a partir da descrição da sua aplicação (ou analise uma imagem de DFD enviada), edite o código-fonte Mermaid ao vivo e alimente o diagrama confirmado de volta nos prompts de Modelo de Ameaças e Árvore de Ataque como o modelo autoritativo do sistema. O
/analyze da CLI também emite um DFD em nível de sistema junto com suas descobertas
- Gera árvores de ataque para enumerar possíveis caminhos de ataque
- Sugere possíveis mitigações para as ameaças identificadas
- Suporta pontuação de risco DREAD para as ameaças identificadas
- Gera casos de teste Gherkin com base nas ameaças identificadas
- Análise de repositório GitHub para modelagem de ameaças abrangente (incluindo suporte ao GitHub Enterprise)
- Múltiplos formatos de saída: Markdown, JSON, SARIF (importável no GitHub, GitLab, Azure DevOps, IDEs) e uma visualização HTML autocontida para compartilhar com as partes interessadas
- Suporte a modelos de raciocínio avançado (séries OpenAI GPT-5.4/5.5, Anthropic Claude 4.6/4.8 com Extended Thinking, Google Gemini 3, série Mistral Magistral)
- Suporte abrangente a provedores de LLM via LiteLLM: OpenAI, Anthropic, Google AI, Mistral, Groq, DeepSeek, além de hospedagem local via LM Studio Server
- Sem armazenamento de dados; os detalhes da aplicação não são salvos
- Disponível como imagem de contêiner Docker para fácil implantação
- Suporte a variáveis de ambiente para configuração segura
Implantação Empresarial
Quer personalizar o STRIDE-GPT para sua organização? Confira nosso abrangente Guia de Operacionalização para aprender como:
- 🎯 Injetar controles e padrões de segurança organizacionais
- 📋 Personalizar modelos de ameaças com seus requisitos de conformidade
- 🔧 Fazer fork e implantar o STRIDE-GPT internamente
- 📊 Obter modelos de ameaças contextuais e acionáveis específicos para seu ambiente
O guia inclui instruções passo a passo, exemplos de código e padrões de implantação para organizações que buscam escalar a modelagem de ameaças com IA em suas equipes.
Palestra no Open Security Summit
Em janeiro de 2024, dei uma palestra sobre o STRIDE GPT no Open Security Summit. Durante a palestra, discuti a concepção do projeto, suas funcionalidades principais, atualizações recentes e alguns planos futuros. Você pode assistir à apresentação completa abaixo:
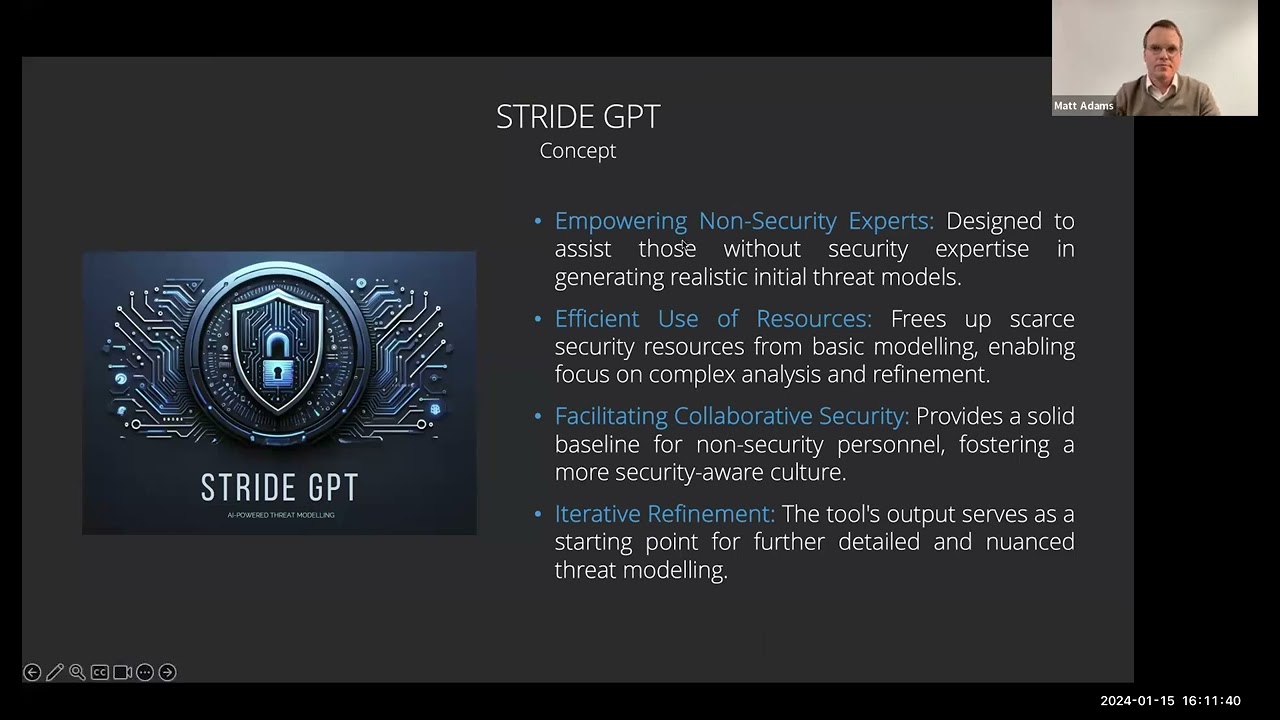
Este vídeo é um excelente recurso para qualquer pessoa interessada em entender como o STRIDE GPT funciona e como ele pode ser usado para melhorar a modelagem de ameaças.
Changelog
Versão 0.20 (mais recente)
 mrwadams/stride-gpt

