 mrtuxx/socialpwned
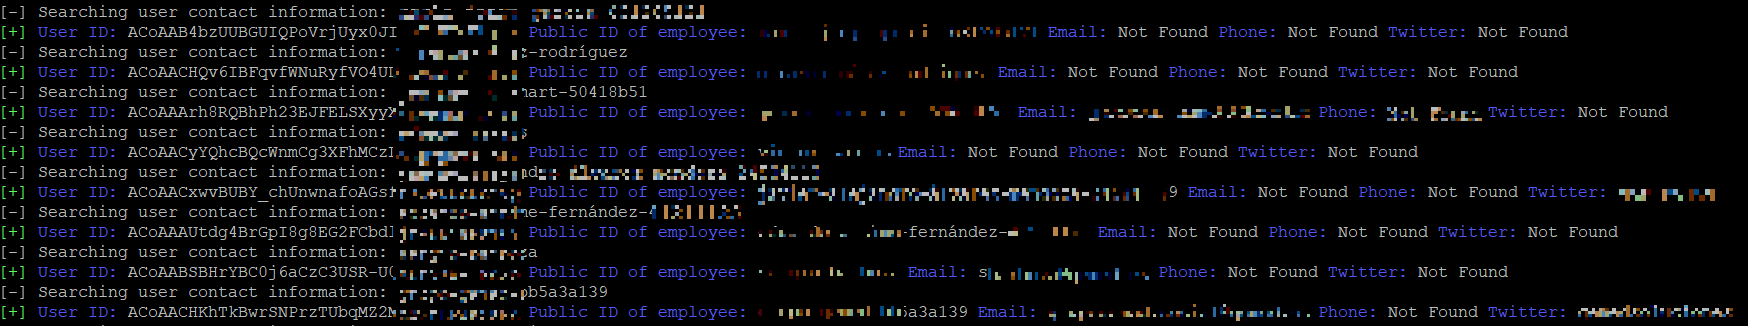
SocialPwned é uma ferramenta de OSINT que permite obter os e-mails, de um alvo, publicados em redes sociais como Instagram, Linkedin e Twitter para encontrar possíveis vazamentos de credenciais no PwnDB ou Dehashed e obter informações de conta do Google via GHunt.



SocialPwned é uma ferramenta OSINT que permite obter os e-mails, de um alvo, publicados em redes sociais como Instagram, Linkedin e Twitter, para encontrar possíveis vazamentos de credenciais no PwnDB ou Dehashed e obter informações de contas do Google via GHunt.
O objetivo desta ferramenta é facilitar a busca por alvos vulneráveis durante a fase de Footprinting em um Hacking Ético. É comum que funcionários de uma empresa publiquem seus e-mails em redes sociais, sejam profissionais ou pessoais. Se esses e-mails tiverem suas credenciais vazadas, é possível que as senhas encontradas tenham sido reutilizadas no ambiente a ser auditado. Caso contrário, pelo menos você teria uma ideia dos padrões que esse alvo segue para criar senhas e poder realizar outros ataques com maior nível de eficácia.
SocialPwned utiliza diferentes módulos:
$ service docker start
$ docker pull mrtuxx/socialpwned
$ docker run -v $(pwd)/credentials.json:/socialpwned/credentials.json -v $(pwd)/output:/socialpwned/output -it mrtuxx/socialpwned socialpwned.py --credentials credentials.json --help
NOTA: Você precisará ter o serviço docker corretamente instalado.
A instalação do Tor depende do seu sistema. Em um Debian:
$ sudo apt-get install tor
$ /etc/init.d/tor start
Clone o repositório usando Git:
$ git clone https://github.com/MrTuxx/SocialPwned.git
$ cd SocialPwned
$ sudo pip3 install --user --upgrade git+https://github.com/twintproject/twint.git@origin/master#egg=twint
$ sudo pip3 install -r requirements.txt
$ sudo python3 socialpwned.py --credentials credentials.json --help
Para que o módulo GHunt funcione corretamente, você deve seguir estes passos:
Para usar os recursos do Instagram e Linkedin, você precisa ter uma conta criada em cada uma das redes sociais. As credenciais devem ser informadas em um arquivo JSON:
{
    "instagram":{
        "username":"username",
        "password":"password"
    },
    "linkedin":{
        "email":"email",
        "password":"password"
    },
    "ghunt":{
        "SID":"SID",
        "SSID":"SSID",
        "APISID":"APISID",
        "SAPISID":"SAPISID",
        "HSID":"HSID"
    },
    "dehashed":{
         "email":"email",
         "apikey":"apikey"
    }
}
NOTA: Os cookies necessários para o módulo GHunt funcionar podem ser obtidos seguindo os passos explicados aqui.
usage: socialpwned.py [-h] --credentials CREDENTIALS [--pwndb] [--tor-proxy PROXY] [--instagram] [--info QUERY]
                      [--location LOCATION_ID] [--hashtag-ig QUERY] [--target-ig USERNAME] [--search-users-ig QUERY]
                      [--my-followers] [--my-followings] [--followers-ig] [--followings-ig] [--linkedin]
                      [--company COMPANY_ID] [--search-companies QUERY] [--employees] [--my-contacts]
                      [--user-contacts USER_ID] [--search-users-in QUERY] [--target-in USERNAME] [--add-contacts]
                      [--add-a-contact USER_ID] [--twitter] [--limit LIMIT] [--year YEAR] [--since DATE]
                      [--until DATE] [--profile-full] [--all-tw] [--target-tw USERNAME] [--hashtag-tw USERNAME]
                      [--followers-tw] [--followings-tw] [--ghunt] [--email-gh [email protected]] [--dehashed]
                      [--email-dh [email protected]]
Se você fizer um pull da imagem docker, deve executar:
docker run -v $(pwd)/<YOUR CREDENTIALS JSON FILE>:/socialpwned/credentials.json -v $(pwd)/output:/socialpwned/output -it mrtuxx/socialpwned socialpwned.py --credentials credentials.json <COMMANDS>
Mantenha as sessões do Linkedin e Instagram em um navegador para resolver possíveis bloqueios. Interaja de forma normal.
Antes de tentar obter todos os e-mails dos funcionários de uma organização no Linkedin, certifique-se de ter uma ampla rede de contatos, amigos em comum e alguns funcionários adicionados à sua rede. Muitas vezes você não consegue ver as informações de um contato se ele não estiver na sua rede.
Tente não realizar buscas massivas para evitar ser bloqueado.
Combine os módulos quando for um alvo específico ou não for lidar com uma grande quantidade de informações; caso contrário, pode falhar ou você será bloqueado.
Cada vez que o SocialPwned é executado, um diretório com o seguinte formato será gerado:
