Vulnerabilidade CVE-2024-3400
Descrição
A vulnerabilidade CVE-2024-3400 é uma vulnerabilidade de segurança que afeta os firewalls PAN-OS nas versões 10.2, 11.0 e 11.1. Esta vulnerabilidade é explorada quando as configurações de gateway GlobalProtect e telemetria de dispositivos estão ativadas. Um atacante pode aproveitar esta vulnerabilidade para executar comandos maliciosos e comprometer a segurança do sistema.
Detalhes Técnicos
- CVE: CVE-2024-3400
- Produtos Afetados: Firewalls PAN-OS versões 10.2, 11.0 e 11.1
- Impacto: Execução remota de comandos, comprometimento da segurança do sistema.
Passos para Reproduzir
- Certifique-se de que a configuração de gateway GlobalProtect e a telemetria de dispositivos estejam ativadas no firewall PAN-OS. ou Prepare o ambiente com https://github.com/CerTusHack/CVE-2024-3400-PoC
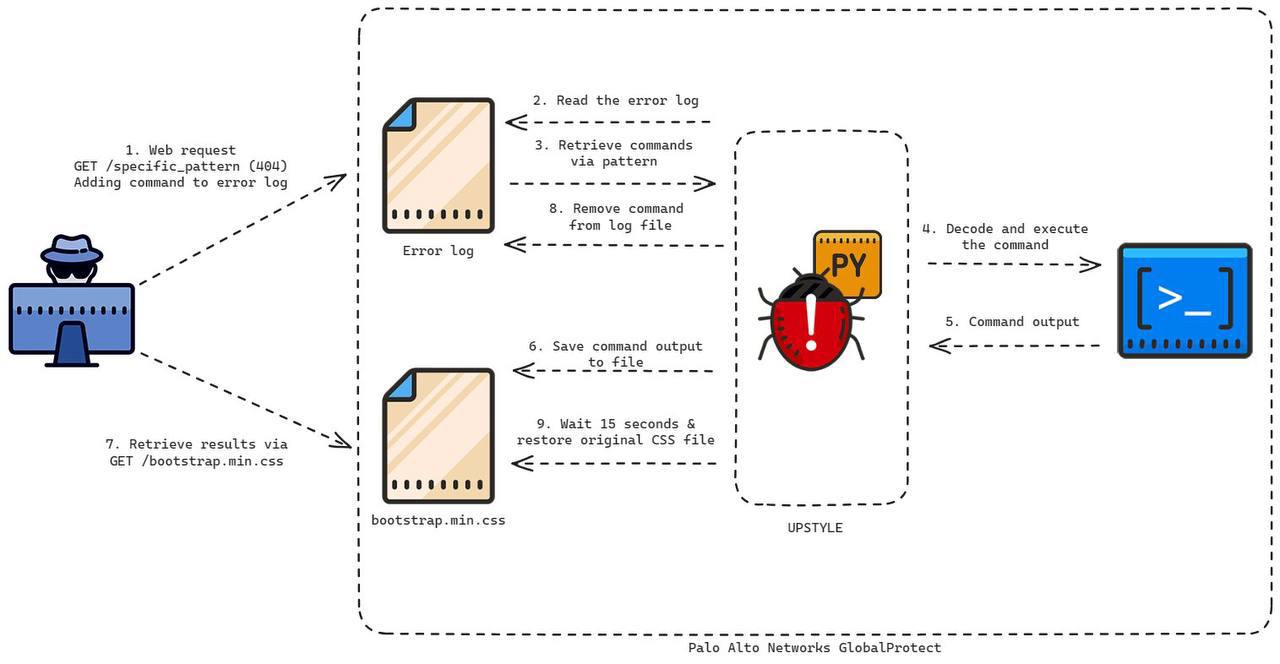
- Envie uma solicitação web GET a um endpoint específico que dispare a vulnerabilidade.
- Injete um comando malicioso (como um script XSS) na solicitação GET para explorar a vulnerabilidade.
- O firewall PAN-OS processará a solicitação e executará o comando malicioso.
- O atacante pode obter acesso remoto ao sistema e comprometer sua segurança.
USO
é simples, clone este repositório, execute o menu.py e faça cada um dos passos, tudo isso vem com esta explicação
Mitigação
Para mitigar esta vulnerabilidade, recomenda-se o seguinte:
- Atualize o firmware do firewall PAN-OS para uma versão corrigida que solucione esta vulnerabilidade.
- Desative a configuração de gateway GlobalProtect e a telemetria de dispositivos se elas não forem necessárias para o seu ambiente.
- Realize uma auditoria de segurança regular para detectar e corrigir possíveis vulnerabilidades.
Referências
Contribuição
Se você tiver informações adicionais sobre esta vulnerabilidade ou formas de mitigá-la, não hesite em contribuir para este repositório por meio de pull requests.
 mrr0b0t19/cve-2024-3400

