 mrforkbomb/cifswitch-checker-cve-2026-46243
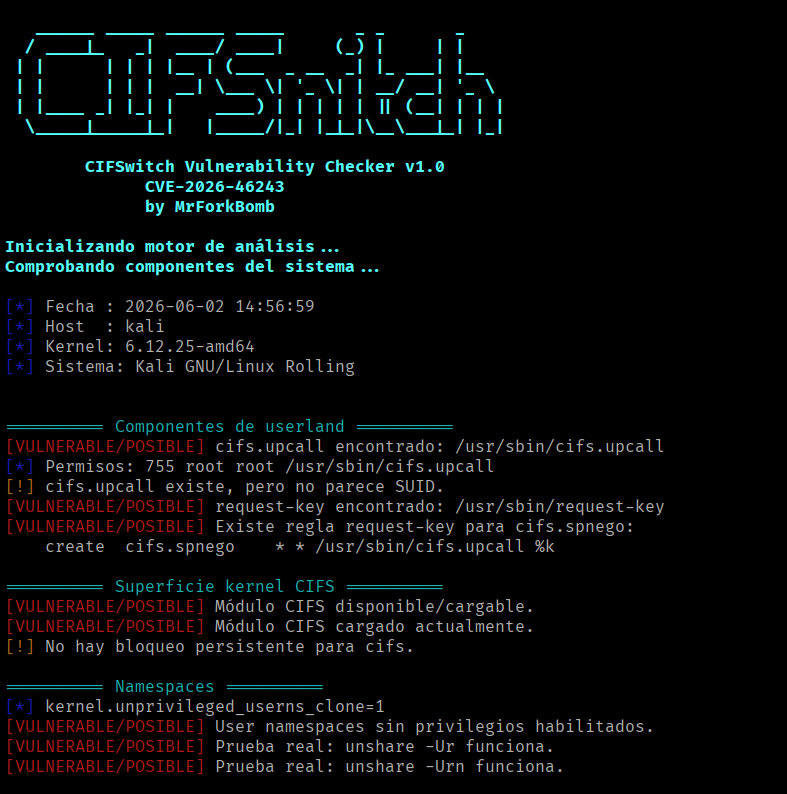
Script para verificar se a vulnerabilidade do Linux CIFSwitch (CVE-2026-46243) nos afeta. Detecta configurações potencialmente vulneráveis e mitigações sem executar exploits.

Verificador para Linux que permite identificar configurações potencialmente vulneráveis à vulnerabilidade CIFSwitch (CVE-2026-46243). Não explora a vulnerabilidade nem modifica o sistema. O objetivo principal é ajudar a identificar equipamentos potencialmente afetados e validar mitigações.
A ferramenta realiza verificações passivas sobre:
Referência Técnica A vulnerabilidade original e a prova de conceito (PoC) utilizada como referência para o desenvolvimento deste verificador pode ser encontrada no seguinte repositório: https://github.com/manizada/CIFSwitch
Clonar o repositório:
git clone https://github.com/MrForkBomb/CIFSwitch-Checker-CVE-2026-46243.gitcd CIFSwitch-Checker-CVE-2026-46243chmod +x CIFSwitch_Checker.sh./CIFSwitch_Checker.sh o bash CIFSwitch_Checker.sh

Este script nasce com o objetivo de oferecer uma forma simples e rápida de avaliar a exposição de sistemas Linux a vulnerabilidades recentes do kernel sem necessidade de executar exploits ou códigos potencialmente suspeitos.
A prioridade é oferecer análises seguras, reproduzíveis e compreensíveis de forma fácil para administradores de sistemas e profissionais de cibersegurança.
Este projeto tem fins exclusivamente defensivos, educativos e de auditoria de segurança. A ferramenta CIFSwitch Checker não explora a vulnerabilidade nem modifica o sistema, apenas realiza verificações passivas para ajudar a identificar configurações potencialmente vulneráveis e validar mitigações.
