Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-21420_POC — Prova de Conceito CVE-2025-21420 (Elevação de Privilégios na Ferramenta de Limpeza de Disco do Windows) | Kitploit
Ferramentas/GitHubGitHub/moiz-2x/cve-2025-21420_poc
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoTestes de PenetraçãoAnálise de Binários
GitHubmoiz-2x/cve-2025-21420_poc

CVE-2025-21420_POC

Prova de Conceito CVE-2025-21420 (Elevação de Privilégios na Ferramenta de Limpeza de Disco do Windows)

Ver Repositório
551526há 1 anoRevisado pelo Kitploit
Compartilhar

Diffing do cleanmgr.exe

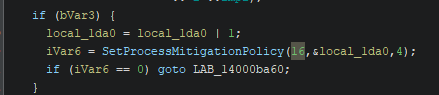
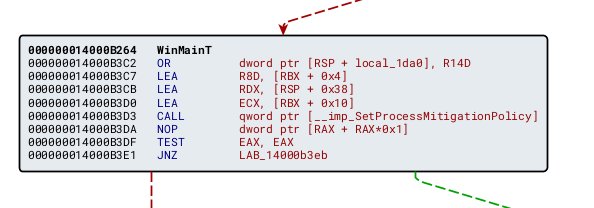
A nova versão do cleanmgr.exe inclui uma chamada à função SetProcessMitigationPolicy.
Diffing
Diffing

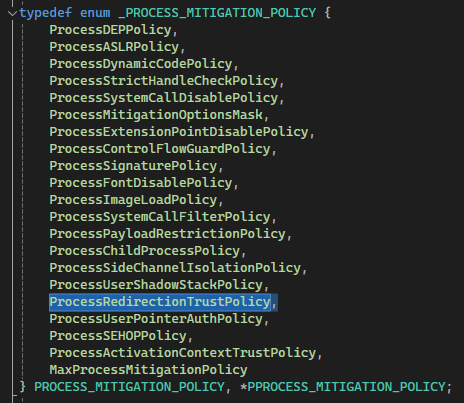
Com MitigationPolicy definido como 16, correspondendo a ProcessRedirectionTrustPolicy.
PROCESS_MITIGATION_POLICY

Combinado com a descrição da Microsoft sobre CWE-59: Improper Link Resolution Before File Access ('Link Following'), podemos inferir que o cleanmgr.exe tem o Redirection Guard habilitado.

Depois de ler dois artigos de blog de Simon Zuckerbraun e enigma0x3:

  1. De Exclusão/Movimentação/Renomeação Arbitrária de Pastas para EoP de SYSTEM
  2. Contornando o UAC

A tarefa SilentCleanup pode ter privilégios suficientes para excluir a pasta C:/Config.msi, como mencionado por Simon Zuckerbraun. Só precisamos localizar uma vulnerabilidade de Exclusão/Movimentação/Renomeação Arbitrária de Pastas dentro da tarefa SilentCleanup (que executa o cleanmgr.exe com Executar com privilégios máximos) e redirecioná-la para a pasta C:/Config.msi.

Observações via Procmon

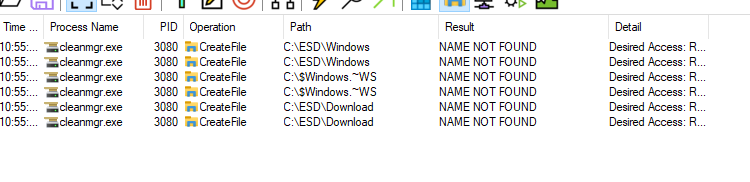
Execute a tarefa SilentCleanup e observe o comportamento do cleanmgr.exe.
Procmon

O processo verifica se as pastas listadas existem (curiosamente, ele não verifica se C:\ESD é um junction, mas verifica Windows e Download — o que não vamos aprofundar aqui).

Crie as pastas C:\$Windows.~WS, C:\ESD\Windows, C:\ESD\Download, coloque alguns arquivos aleatórios nelas, execute novamente o SilentCleanup e observe novamente.
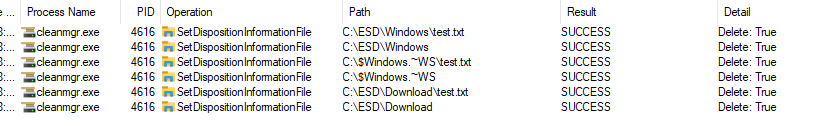
Procmon

Podemos ver que o SilentCleanup exclui o conteúdo das pastas Windows e Download. Isso pode ser aproveitado usando a técnica descrita em De Exclusão de Conteúdo de Pasta para EoP de SYSTEM.

Exploit

  1. O script Python cria 3 pastas: C:\$Windows.~WS, C:\ESD\Windows, C:\ESD\Download, insere arquivos .txt fictícios e pausa.
  2. Execute FolderOrFileDeleteToSystem para configurar o Config.msi.
  3. Execute FolderContentsDeleteToFolderDelete para redirecionar a limpeza de conteúdo de C:\ESD\Windows para C:/Config.msi.
    Nota: Exclua esses dois processos no Defender, pois o AV pode detectar essa técnica de exploração.
  4. Retome o script Python e execute o SilentCleanup para acionar a limpeza de conteúdo.
  5. Execute osk.exe e pressione Ctrl-Alt-Delete.

https://github.com/user-attachments/assets/d66b43ea-6706-4bce-94c4-ca3a6e97857f

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    280

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →