

Taxonomias usadas no sistema de taxonomia MISP e que podem ser utilizadas por outras ferramentas de compartilhamento de informações.

MISP Taxonomies é um conjunto de bibliotecas de classificação comuns para etiquetar, classificar e organizar informações. A taxonomia permite expressar o mesmo vocabulário entre um conjunto distribuído de utilizadores e organizações.
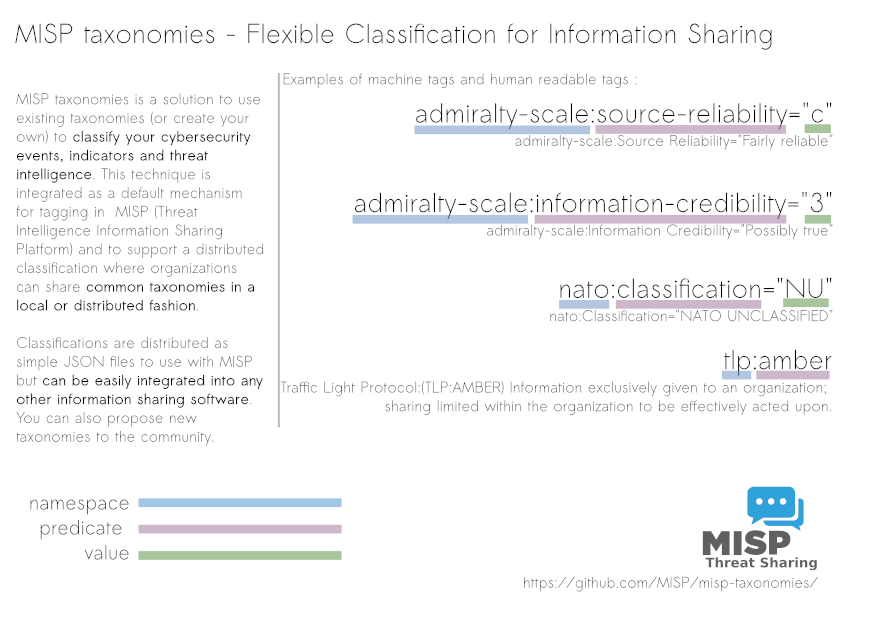
As taxonomias que podem ser utilizadas no MISP e noutras ferramentas de partilha de informação são expressas em Machine Tags (Triple Tags). Uma machine tag é composta por um namespace (OBRIGATÓRIO), um predicado (OBRIGATÓRIO) e um valor (OPCIONAL). As machine tags são frequentemente chamadas de triple tags devido ao seu formato.
As seguintes taxonomias podem ser utilizadas no MISP (como etiquetas locais ou distribuídas) ou noutras ferramentas e software que pretendam partilhar taxonomias comuns entre ferramentas de partilha de informações de segurança.
CERT-XLM : Classificação de Incidentes de Segurança CERT-XLM. Overview
DFRLab-dichotomies-of-disinformation : Dicotomias da Desinformação do DFRLab. Overview
DML : O modelo Detection Maturity Level (DML) é um modelo de maturidade de capacidade para referenciar a maturidade de uma organização na deteção de ciberataques. Foi concebido para organizações que realizam deteção e resposta orientadas por inteligência e que dão ênfase a ter um programa de deteção maduro. Overview
GrayZone : A Zona Cinzenta da defesa ativa inclui todos os elementos que se situam entre os elementos de defesa reativa e as operações ofensivas. Ela preenche o espaço cinzento entre eles. Esta taxonomia pode ser utilizada para planeamento ou modelação da defesa ativa. Overview
PAP : O Permissible Actions Protocol - ou, abreviadamente, PAP - foi concebido para indicar como a informação recebida pode ser utilizada. Overview
access-method : O método de acesso utilizado para aceder remotamente a um sistema. Overview
accessnow : Classificação da Access Now para classificar um problema (como segurança, direitos humanos, direitos da juventude). Overview
acn : Taxonomia cibernética para a Agência Nacional de Cibersegurança italiana (ACN) Overview
acs-marking : O tipo de marcação Access Control Specification (ACS) define os tipos de objetos necessários para implementar sistemas automatizados de controlo de acesso com base nas políticas relevantes que regem a partilha entre participantes. Overview
action-taken : Ação tomada no caso de um incidente de segurança (perspetiva CSIRT). Overview
admiralty-scale : A Escala do Almirantado ou Ranking (também chamada Sistema NATO) é utilizada para classificar a fiabilidade de uma fonte e a credibilidade de uma informação. Referência baseada no FM 2-22.3 (FM 34-52) HUMAN INTELLIGENCE COLLECTOR OPERATIONS e em documentos da NATO. Overview
adversary : Uma visão geral e descrição da infraestrutura do adversário Overview
agent-threat-rules : Agent Threat Rules (ATR) é um padrão aberto de deteção para ameaças de agentes de IA publicado sob a licença Apache 2.0. A taxonomia organiza 330 regras mantidas pela comunidade em dez categorias de ataque que cobrem injeção de prompt, envenenamento de ferramentas, comprometimento de competências, exfiltração de contexto, manipulação de agentes, escalada de privilégios, autonomia excessiva, abuso de modelos, segurança de modelos e envenenamento de dados. Os predicados nomeiam a categoria; os valores são identificadores individuais de regras no formato ATR-YYYY-NNNNN. Overview
ai-bias-terminology : Uma lista de definições autónomas para cada tipo de viés. Termos agregados que estão em uso comum ou com relevância para o viés de IA. De NIST.SP.1270-draft (2021) Overview
ai-computer-assisted : Taxonomia que descreve o nível de assistência de IA e o nível de revisão/atualização envolvidos na criação de um pacote de inteligência ou evento. Overview
ai-safety-benchmark : Benchmark de segurança de IA v0.5, criado pelo Grupo de Trabalho (WG) de Segurança de IA do MLCommons Overview
ais-marking : A implementação do AIS Marking Schema é mantida pelo National Cybersecurity and Communication Integration Center (NCCIC) do Departamento de Segurança Interna (DHS) dos EUA Overview
analyst-assessment : Uma série de predicados de avaliação que descrevem as capacidades do analista para realizar análises. Essas avaliações podem ser atribuídas pelo próprio analista ou por outra entidade que avalie o analista. Overview
anti-piracy : Taxonomia para a antipirataria Overview
