

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Zphisher-GUI-Back_office — Plugin de back-office em tempo real para campanhas de phishing do Zphisher, capturando credenciais, verificando exposição de contas via haveibeenpwned e avaliando a segurança de senhas. | Kitploit
Ferramentas/GitHubGitHub/micro-joan/zphisher-gui-back_office
OSINT (Inteligência de Fontes Abertas)Ferramentas de PhishingAtaques de SenhaColeta de InformaçõesPhishing
GitHubmicro-joan/zphisher-gui-back_office

Zphisher-GUI-Back_office

Plugin de back-office em tempo real para campanhas de phishing do Zphisher, capturando credenciais, verificando exposição de contas via haveibeenpwned e avaliando a segurança de senhas.

Compartilhar
Ver Repositório
2364543há 3 anosRevisado pelo Kitploit

Copia de Diseño sin título

Meu site: https://microjoan.com
Meu Canal do YouTube: https://www.youtube.com/c/MicroJoan

AVISO LEGAL

Este kit contém materiais que podem ser potencialmente prejudiciais ou perigosos para redes sociais. Consulte as leis da sua província/país antes de acessar, usar ou de qualquer outra forma utilizar isto de maneira incorreta.

Esta ferramenta é feita apenas para fins educacionais. Não tente violar a lei com nada aqui contido. Se essa é sua intenção, então caia fora daqui!

Ela demonstra apenas "como o phishing funciona". Você não deve usar indevidamente as informações para obter acesso não autorizado às redes sociais de alguém. No entanto, você pode testar isso por sua própria conta e risco.


Zphisher-GUI-Back_office

Este é um plugin onde você pode ver em tempo real as vítimas da sua campanha de phishing, você só precisa substituir os arquivos do Zphisher por estes. Fácil!

Esta ferramenta cria um back office gráfico para a ferramenta zphish (embora não seja 100% necessário usar esta ferramenta, você pode usar esses arquivos hospedando-os em um localhost).

Se você não tem o Zphisher instalado no seu computador: https://github.com/htr-tech/zphisher

Video

https://youtu.be/djzg2FsSl7A


Instruções

  • Você precisa implantar o servidor com um template, identificar no arquivo "login.html" o nome dos dois parâmetros post.
  • Modifique os parâmetros post do arquivo "login.php" do plugin com o identificador original do Zphisher (linha 7 e 8).
  • Substitua todos os arquivos do servidor HTTP implantados pelos arquivos do plugin (exceto login.html).
  • Defina "chmod 777 -R no diretório pai do phishing".

Se você tiver uma chave de API do haveibeenpwned.com, você deve inseri-la no arquivo "api_key.txt" no diretório "programa interprete", assim o back-office informará quais contas estão expostas na internet.

Não precisa 100% do Zphisher

Você também pode usar este plugin compartilhando o projeto via Ngrok a partir do seu LocalHost sem usar o Zphisher.

Este plugin vem com uma página de login de exemplo, neste caso do Office 365, você pode usar qualquer template do Zphisher para este plugin, usando Ngrok para compartilhar seu localhost.

Onde os resultados são salvos?

Os resultados serão salvos em /programa_interprete/user_data.csv
Untitled Project (3)

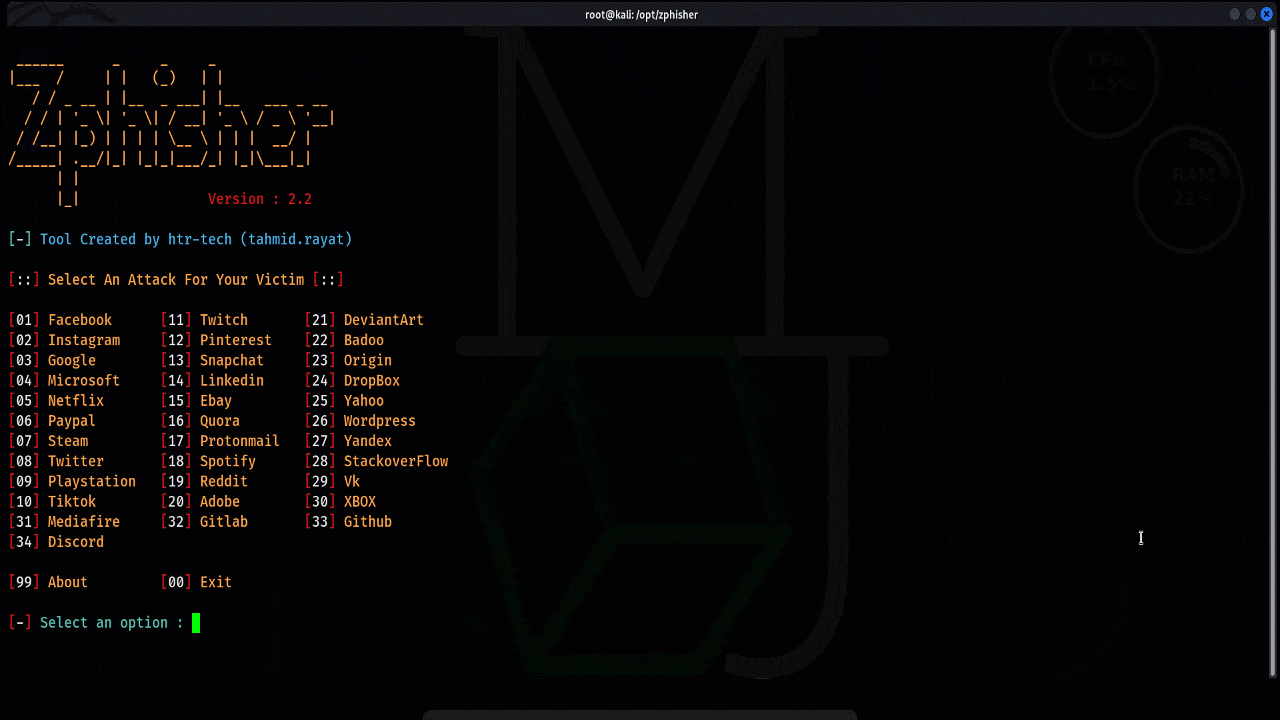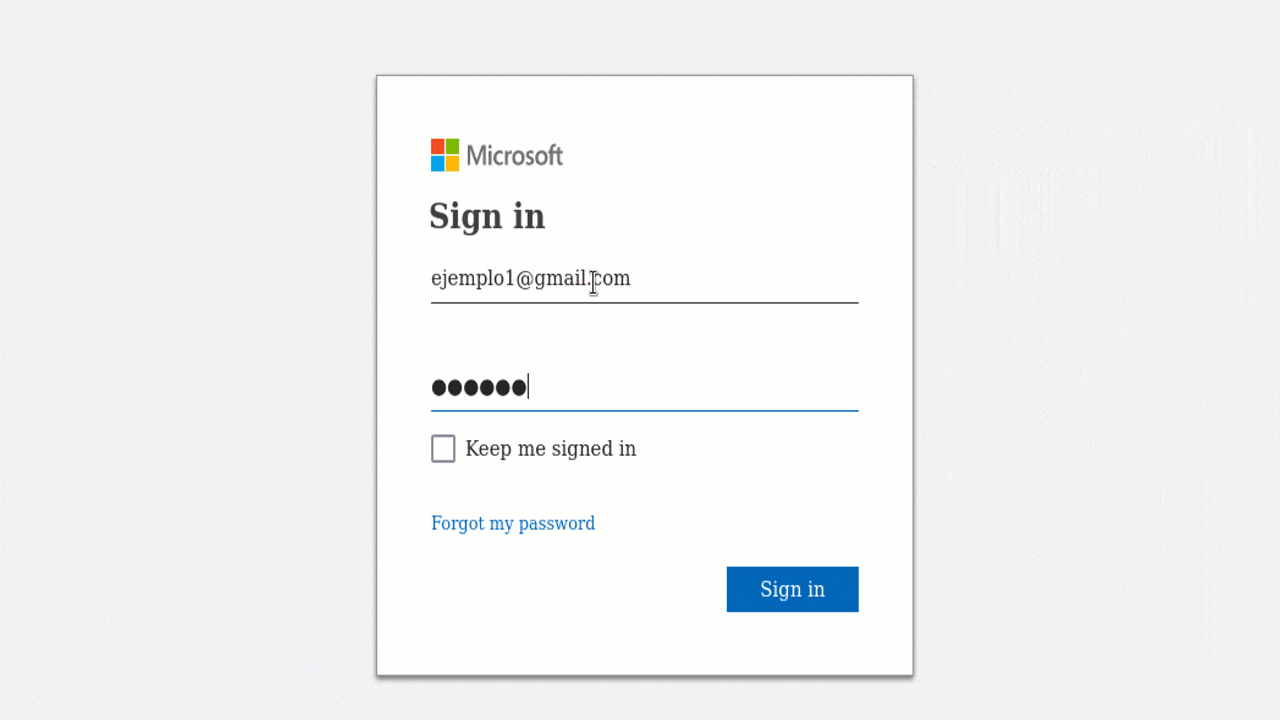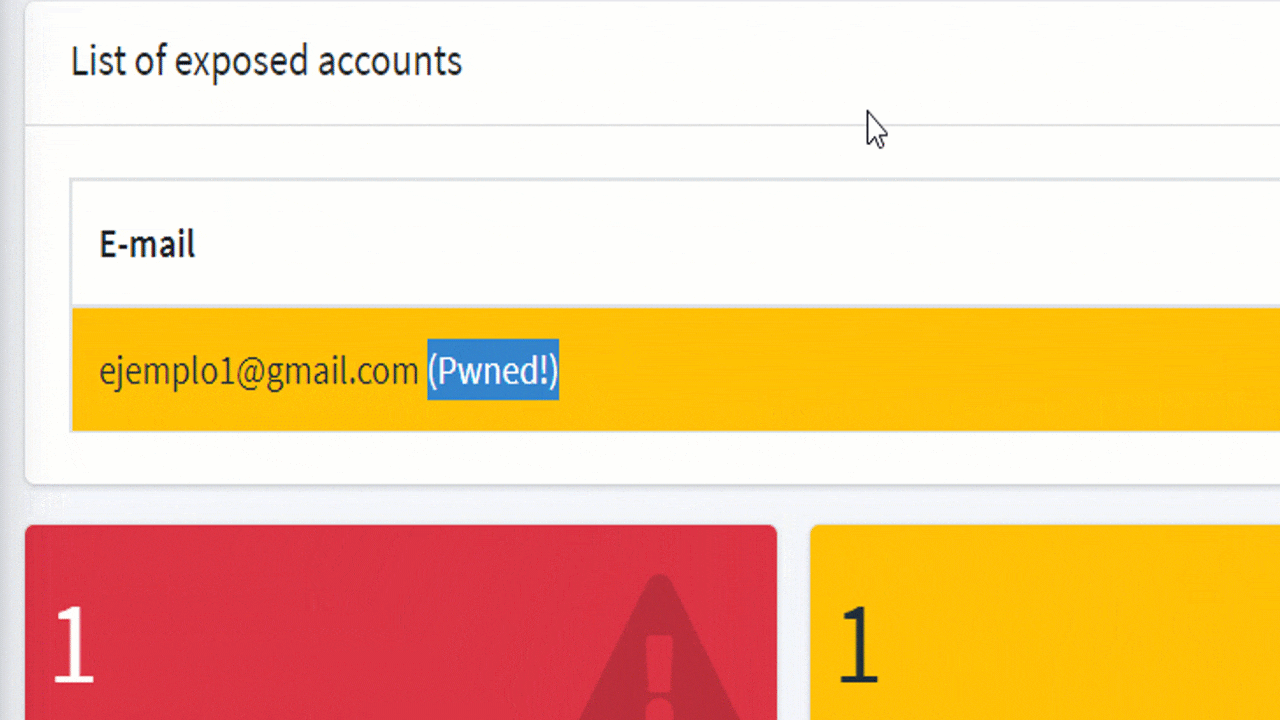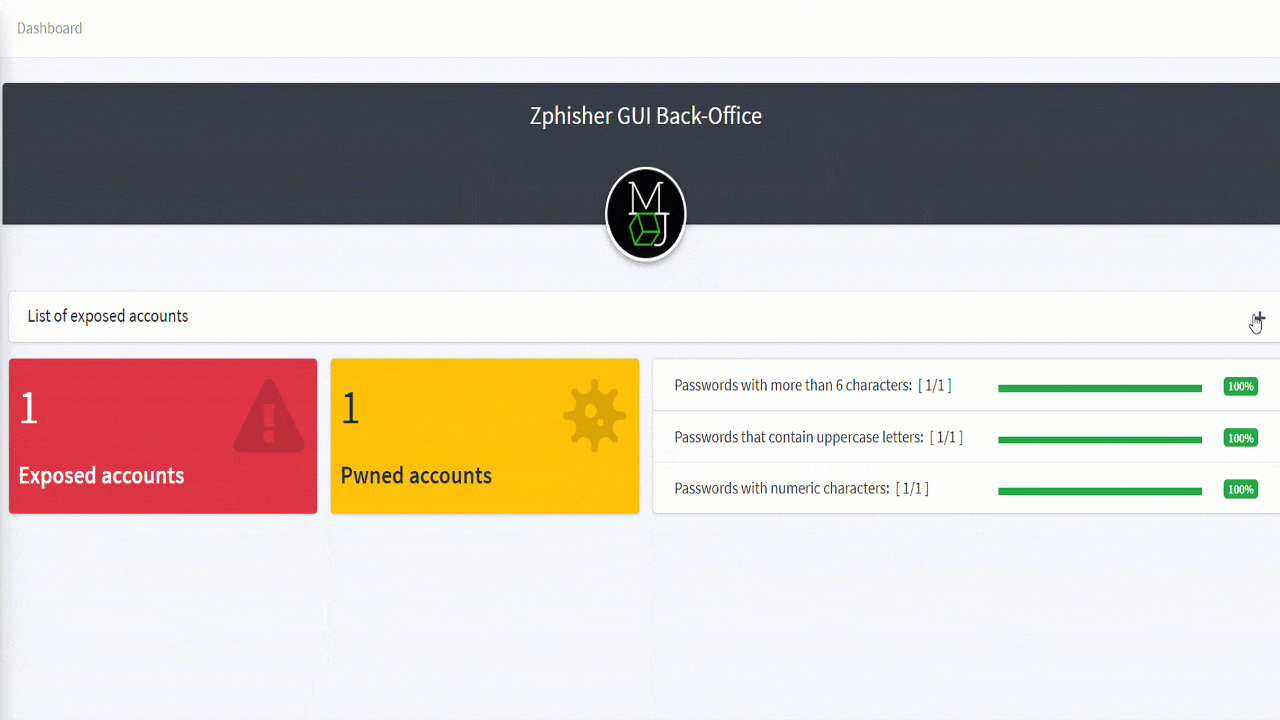
Propriedades do back office

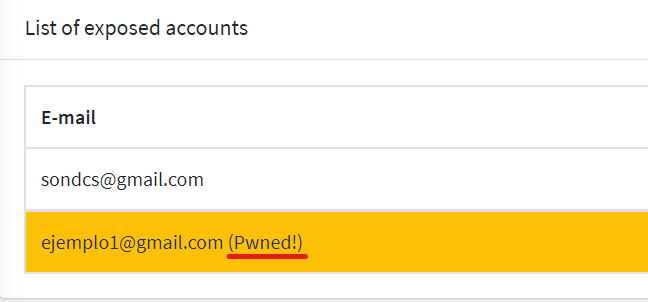
  • Você pode ver se a conta inserida está exposta na internet: image
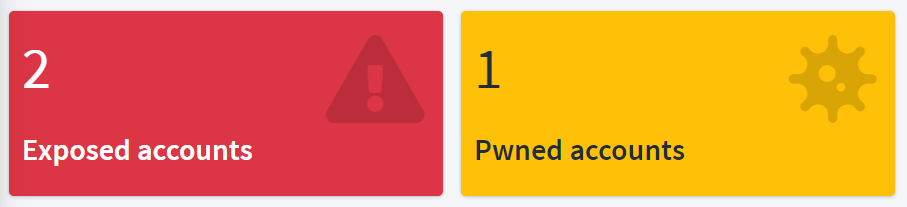
  • Número total de contas e contas "Pwned": image
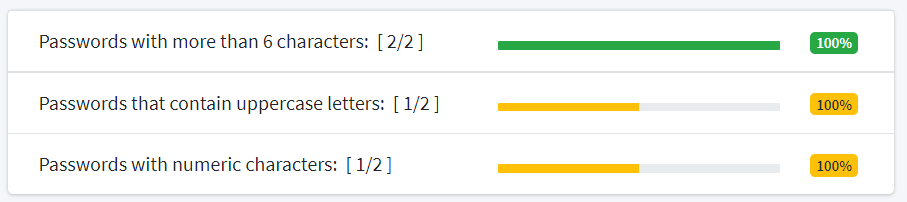
  • Avaliação da segurança das senhas de todas as contas inseridas: image
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    257

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






