 mgeeky/packmypayload
Uma PoC que empacota payloads em contêineres de saída para evadir a flag Mark-of-the-Web e demonstrar riscos associados a formatos de arquivo de contêiner. Suporta: ZIP, 7zip, PDF, ISO, IMG, CAB, VHD, VHDX

PackMyPayload - Ameaça Emergente de Malware em ContêineresEsta ferramenta recebe um ficheiro ou diretório como entrada e incorpora-os num ficheiro de saída atuando como um arquivo/contêiner. Pode servir como prova de conceito (Proof-of-Concept) apresentando o risco emergente de formatos de ficheiros contêiner com malware incorporado, bem como auxiliar Operadores de Red Team profissionais a aprimorar suas manobras de Acesso Inicial.
Atualmente, sabe-se que Atores de Ameaças contrabandeiam seus malware arquivados em vários formatos de ficheiros contêiner, para citar alguns:
7zipzipISOIMGEles fazem isso para fazer seus payloads passarem pelos scanners de conteúdo de ficheiros, mas mais importante para evitar ter a flag Mark-Of-The-Web nos seus ficheiros. Existem vários motivos pelos quais os adversários não querem MOTW nos seus ficheiros: Protected View no Microsoft Office sempre foi um deles.
Se eles fornecerem um ficheiro contêiner às suas vítimas, uma base para desativar macros VBA em documentos do Office originados da Internet pode ser contornada.
Em 7 de fevereiro, a Microsoft anunciou uma alteração de configuração padrão para bloquear macros VBA originadas da Internet. Este é um passo incrível para endurecer a configuração base da estação de trabalho do Utilizador e do software cliente instalado. Indiscutivelmente atrasado, mas um passo importante que afeta dramaticamente de forma positiva as configurações típicas de instalação do Windows+Office.
O comportamento implementado é explicado como funcionando ao diferenciar documentos do Office habilitados para macro com base na flag MOTW (Mark of the Web). Essa flag atua como um rótulo contaminado disponível para clientes de software (navegadores, clientes de e-mail, arquivadores de ficheiros, etc.) para marcar ficheiros originados de áreas não confiáveis como a Internet.
A Outflank trouxe mais luz sobre o MOTW, em 2020, ao indicar áreas onde a flag MOTW não é uniformemente propagada. Essas áreas servem como lacuna de defesa e são comumente abusadas por atores de ameaças há anos.
A pesquisa deles revelou que alguns formatos de ficheiros contêiner - nomeadamente ISO, VHD/VHDX - não propagam a flag de contaminação MOTW para os ficheiros internos ao montar ou extrair automaticamente. Além disso, o Windows 8+ é capaz de abrir esses formatos automaticamente ao clicar duas vezes, tornando-os notórios portadores de infeção, possivelmente desvalorizando o MOTW no seu papel de medida de segurança.
Vamos apresentar como a flag Mark of the Web se parece na prática:
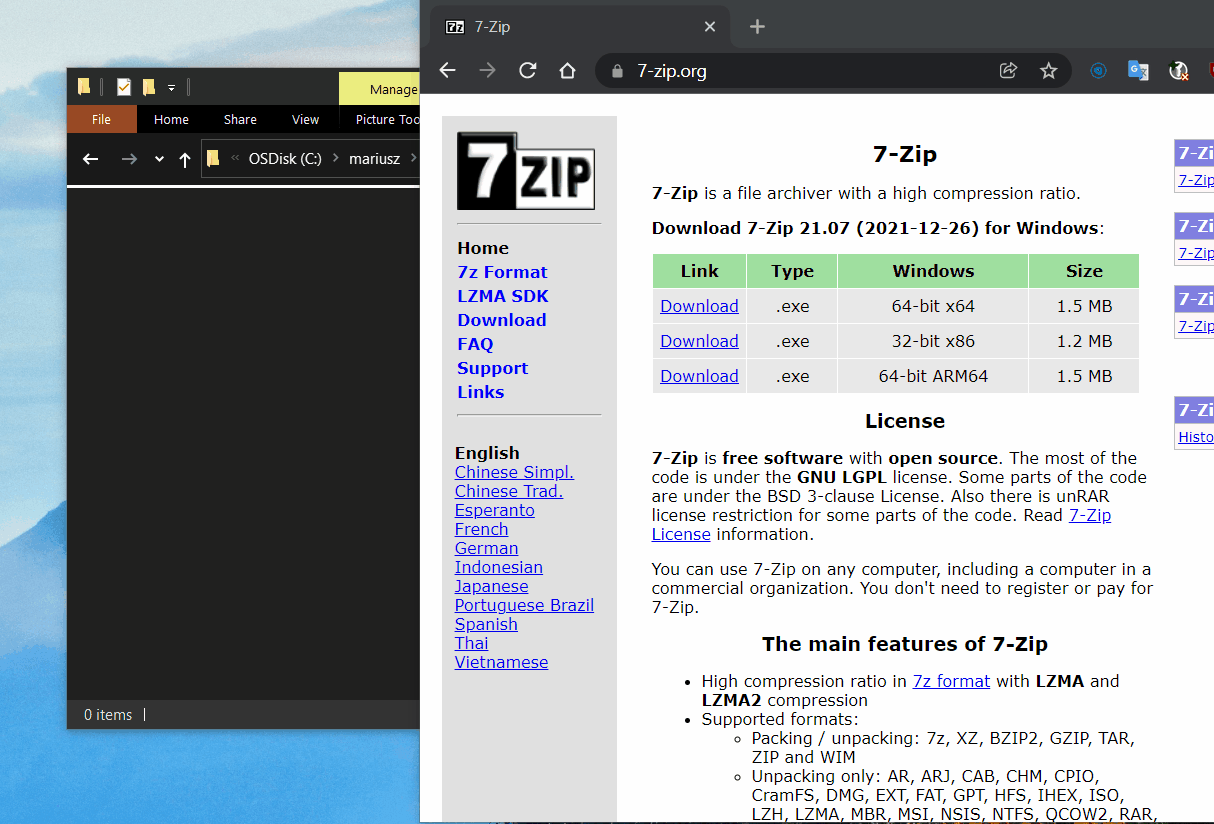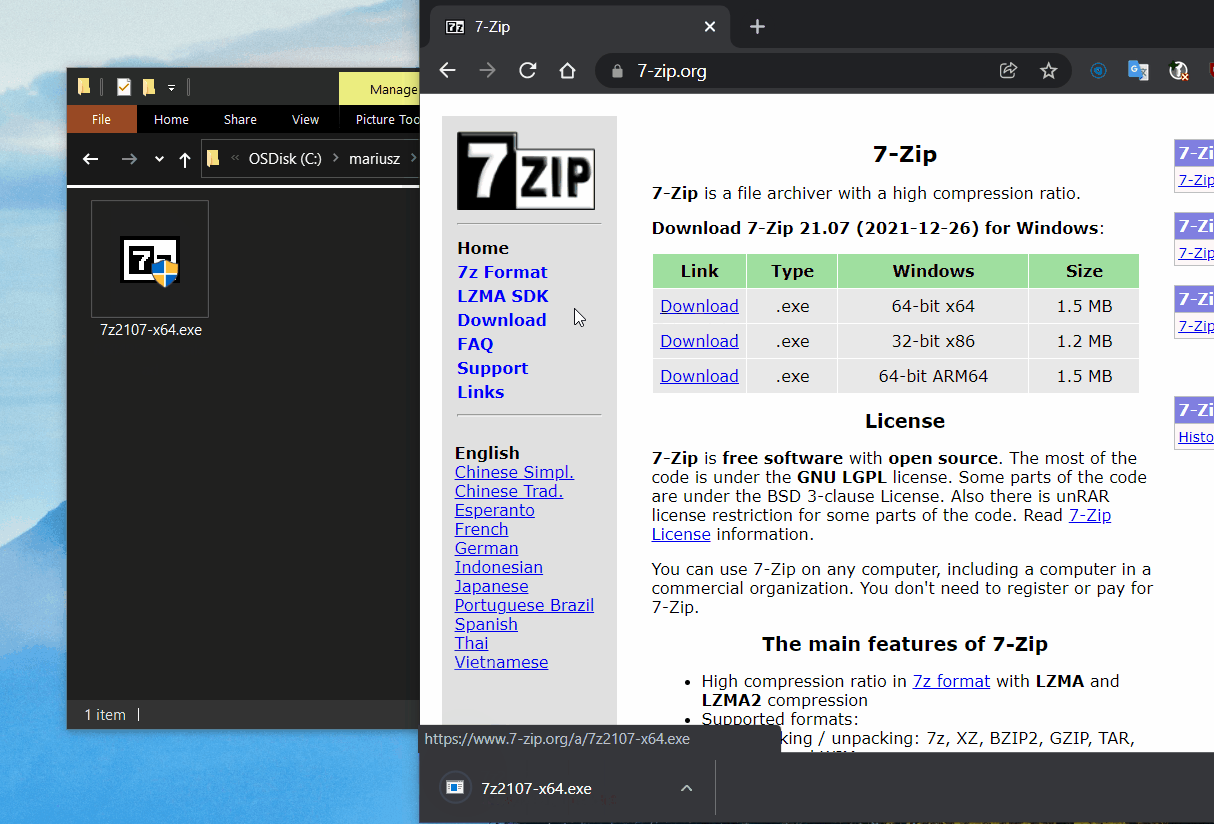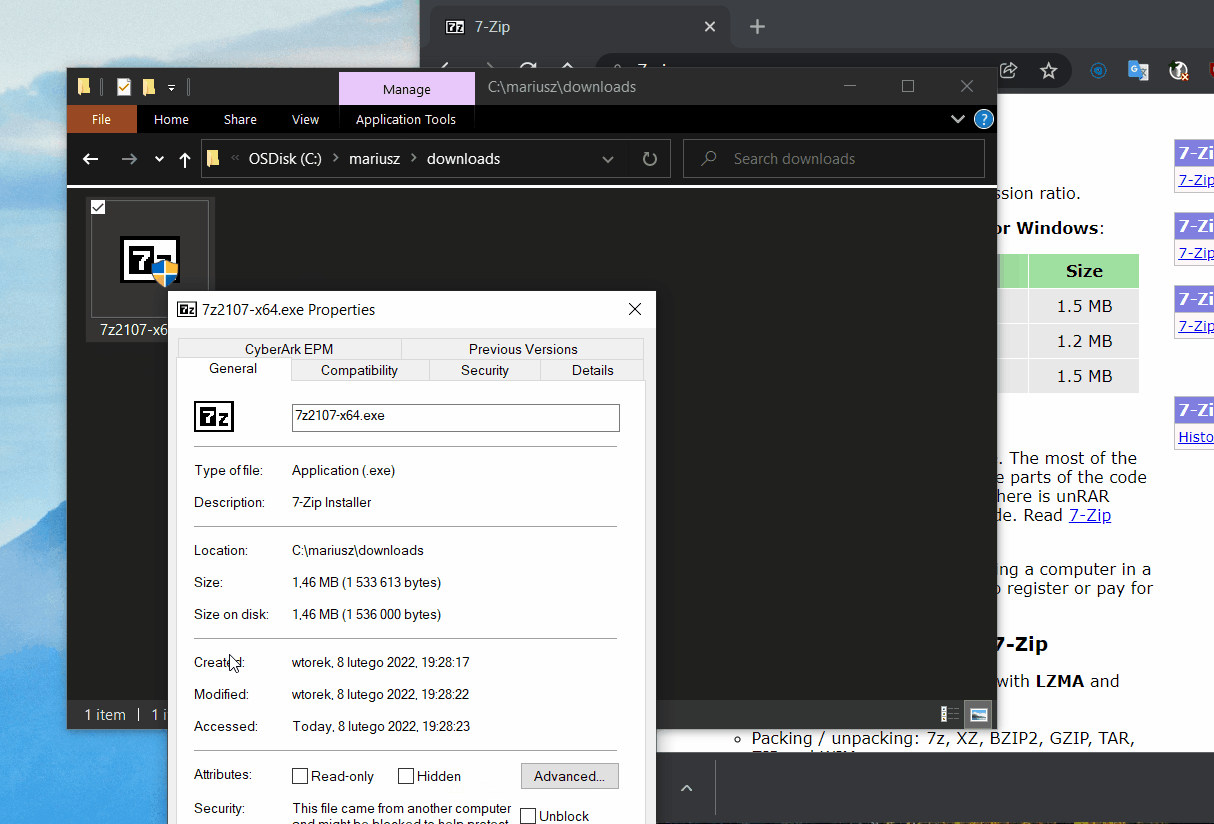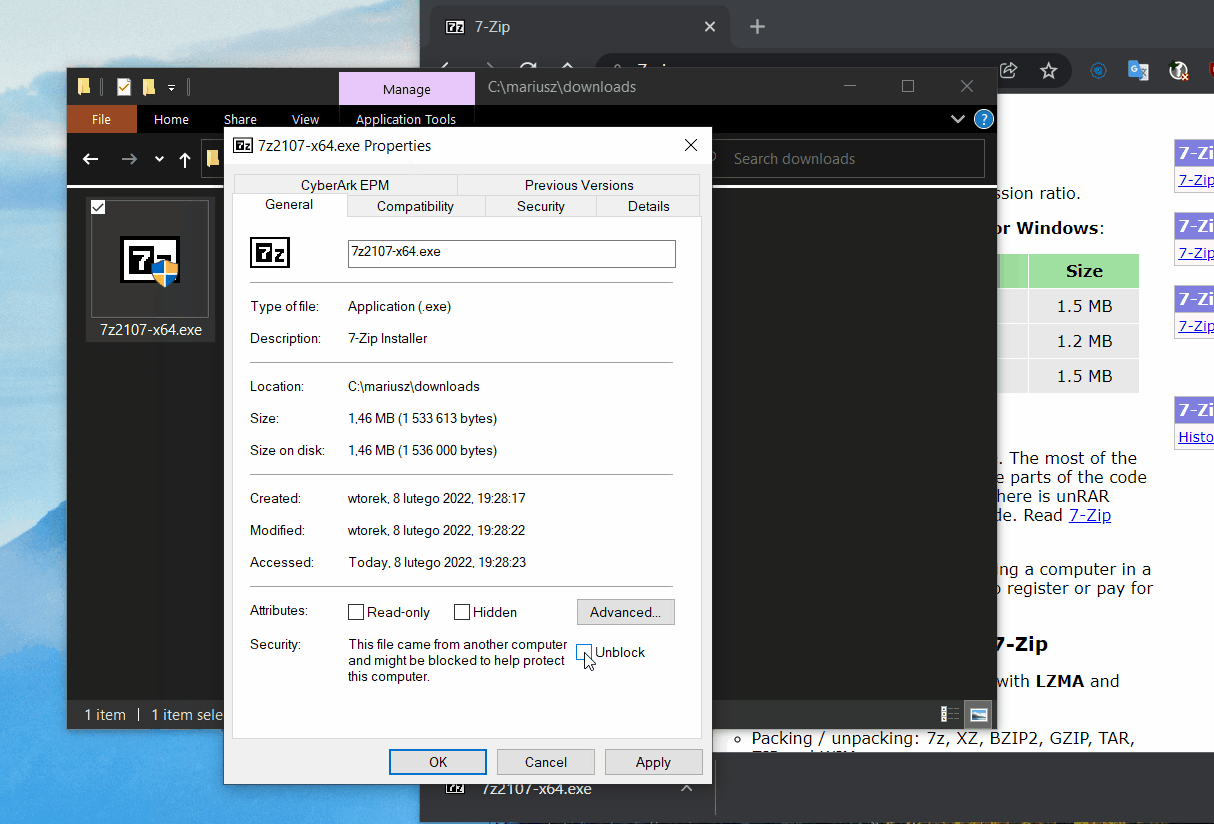
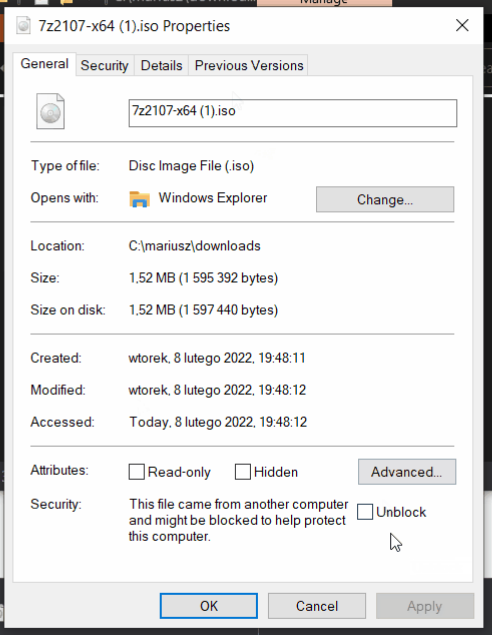
Após descarregar um ficheiro, clique com o botão direito nele e reveja as suas propriedades.
Verá uma mensagem a solicitar que desbloqueie o ficheiro, porque ele é originado de uma zona não confiável:
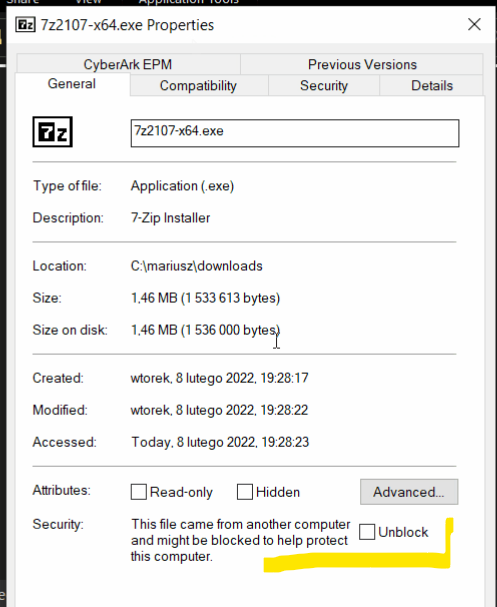
Essa informação é armazenada no NTFS ADS (Alternate Data Stream) chamado Zone.Identifier, que se parece com isto:
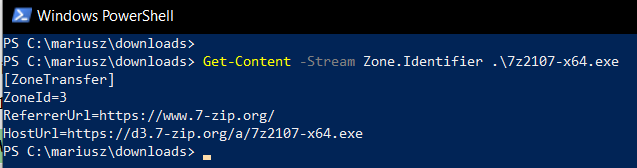
O ZoneId=3 desempenha o papel de marcar o ficheiro como contaminado.
Usando PackMyPayload.py, coloque o ficheiro num disco Joliet ISO facilmente com o comando:
PS> py PackMyPayload.py 7z2107-x64.exe 7z2107-x64.iso
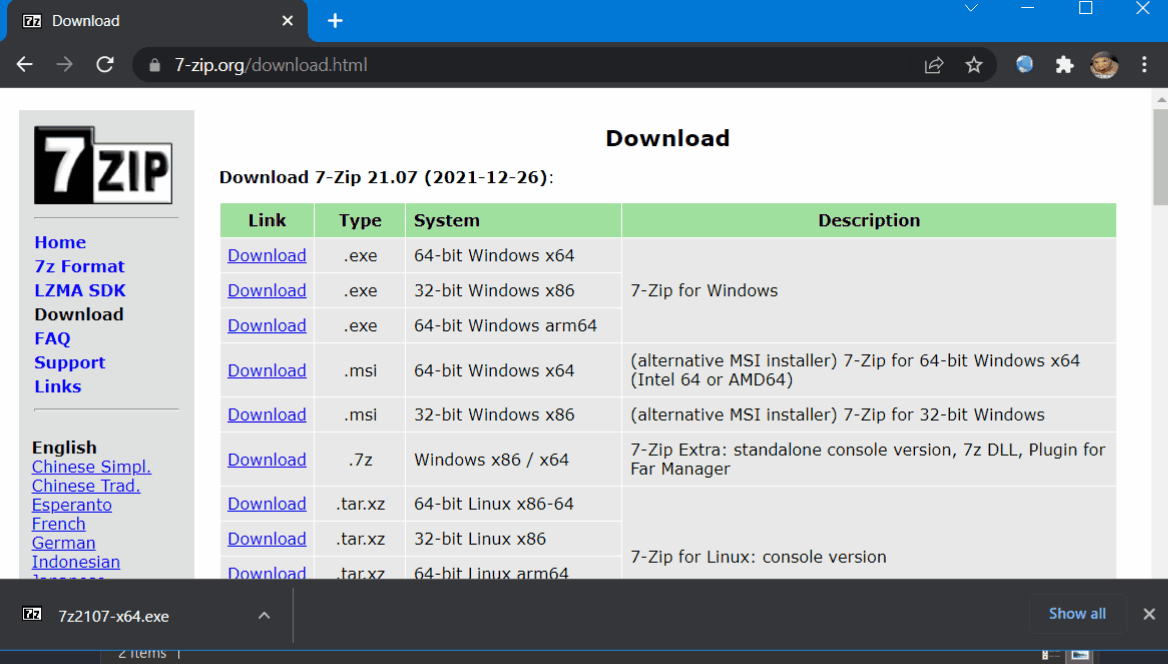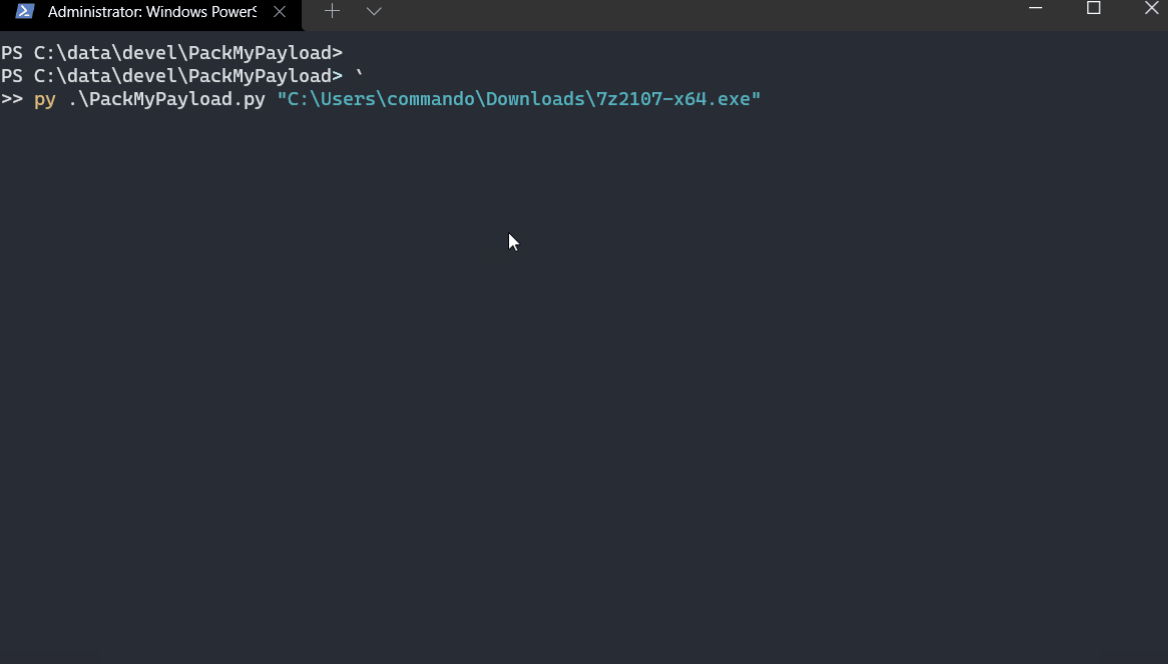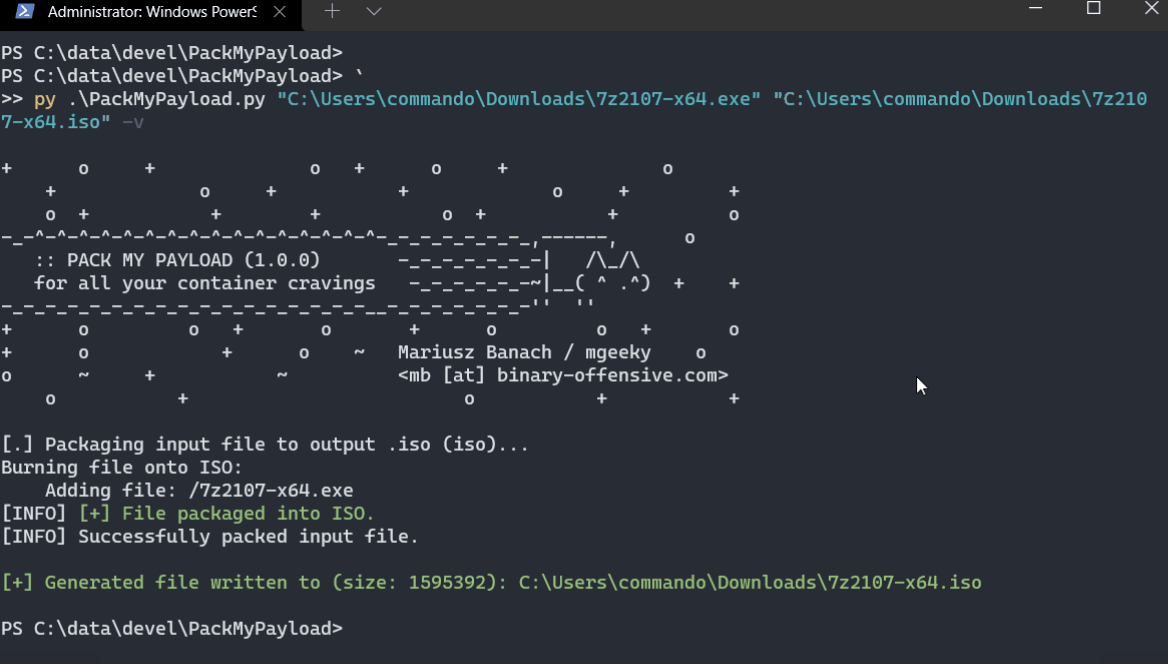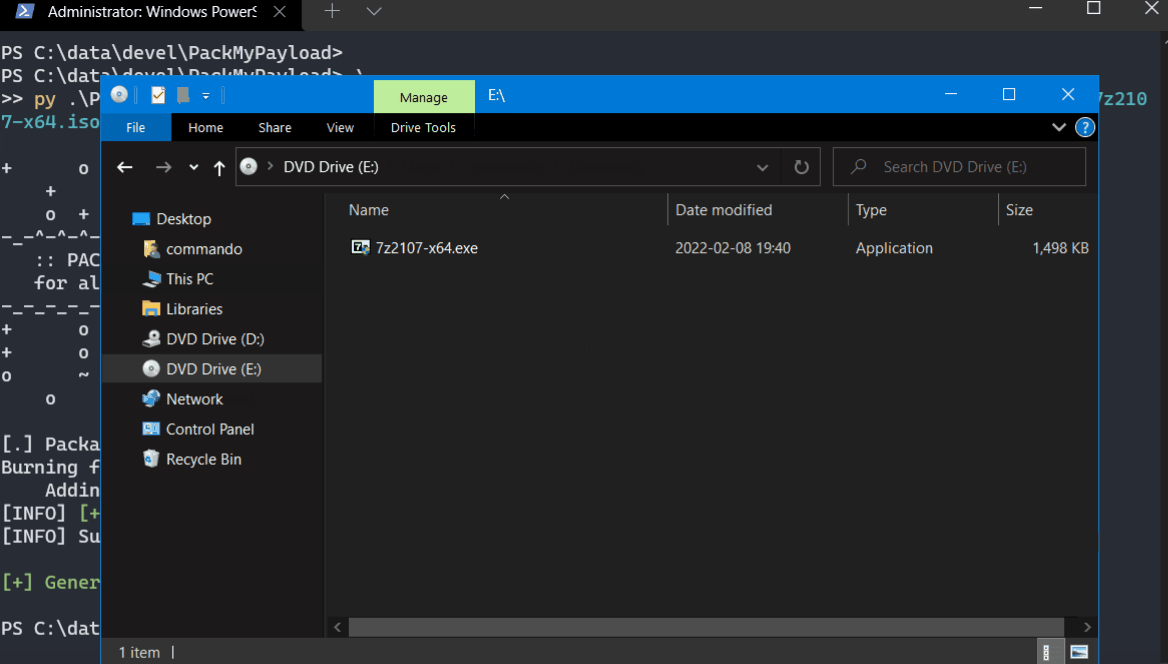
Depois de criar o ficheiro ISO, simule um servidor HTTP usando Python:
PS> py -m http.server 80
e depois descarregue o ficheiro ISO usando o seu Navegador.
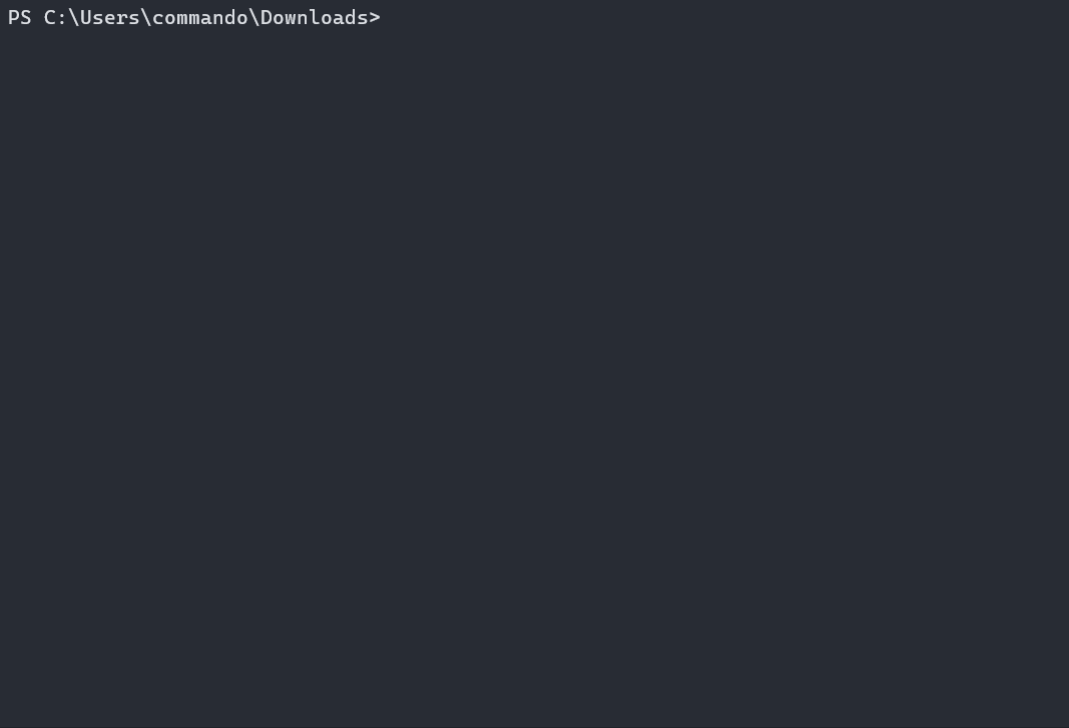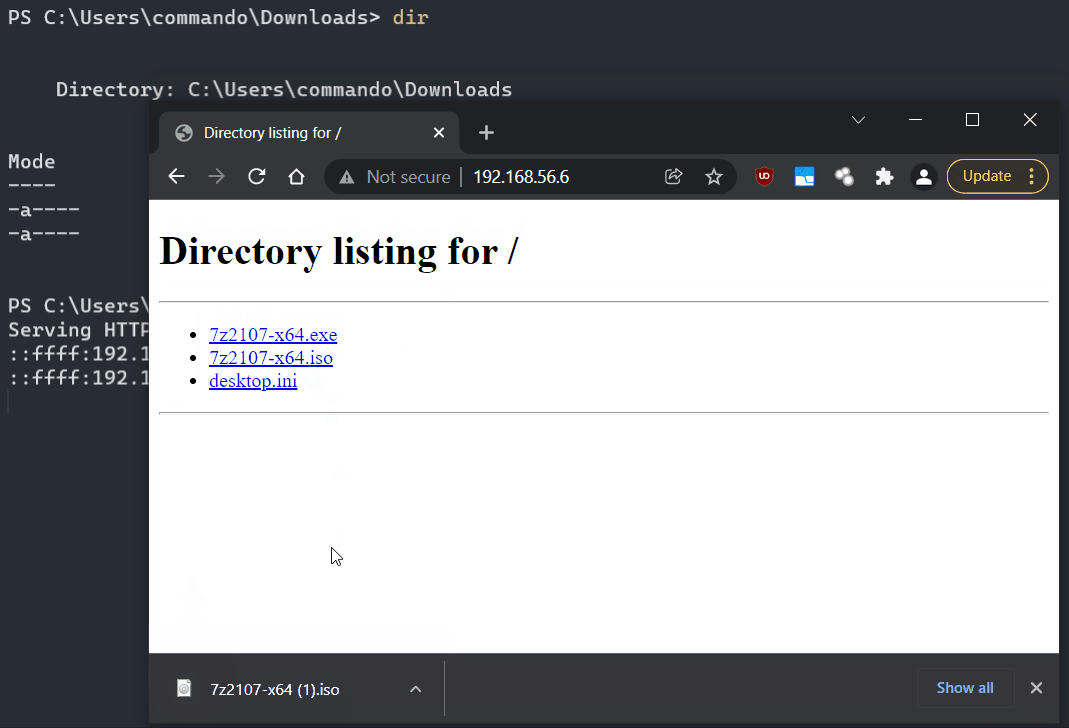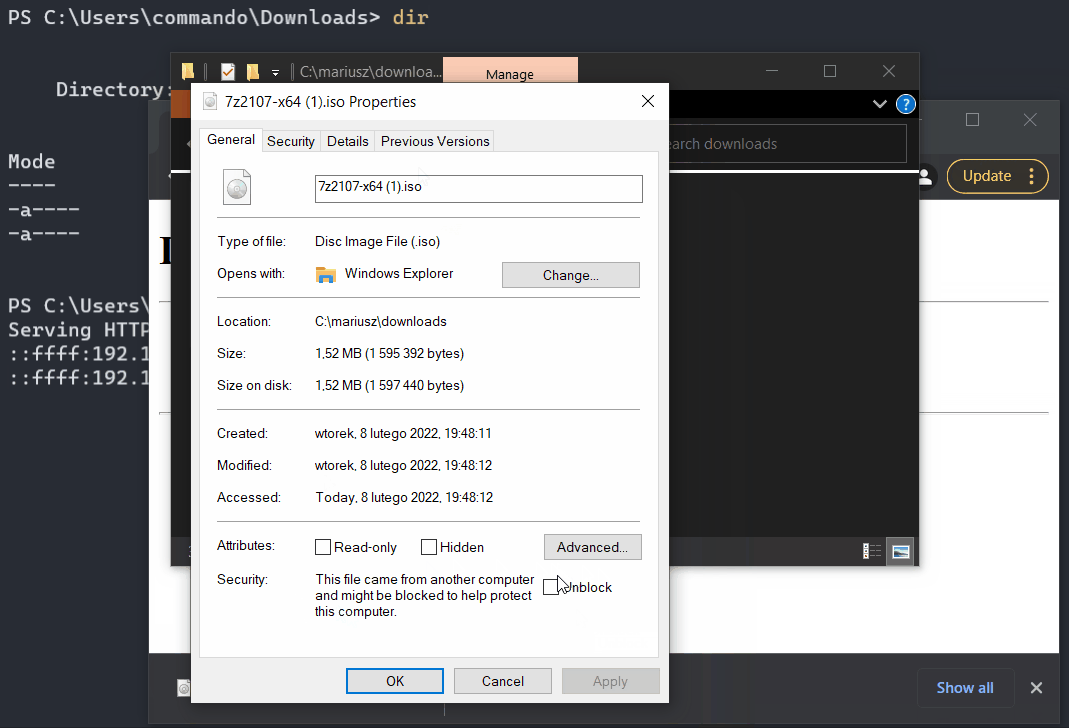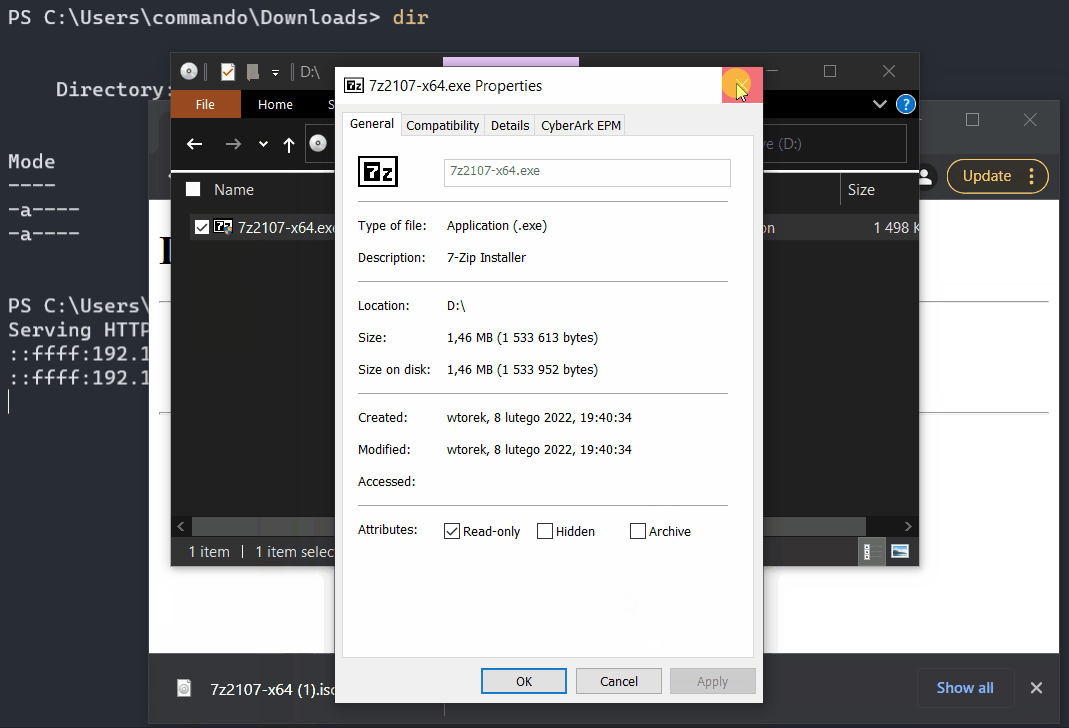
Quando rever as Propriedades desse ficheiro ISO, verá que está marcado com a flag MOTW.
No entanto, o ficheiro EXE do instalador 7zip interno não está marcado com MOTW!
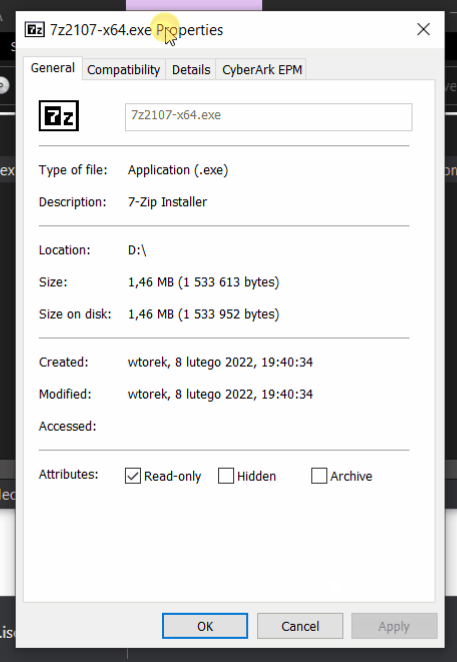
Aproveitando a ocasião em que os olhos da Indústria estão voltados para a corajosa decisão da Microsoft de bloquear Macros VBA, nós, Profissionais de Segurança, levando em máxima consideração o aumento da resiliência das tecnologias mundiais contra o seu uso indevido, queremos acrescentar a seguinte perceção nas atuais TTPs dos Atores de Ameaças:
Os Atores de Ameaças estão bem conscientes do impacto que o MOTW tem nos seus payloads de phishing. Eles adaptaram-se há muito tempo e agora estão a contrabandear os seus programas maliciosos dentro de contêineres. Entre os mais comumente observados, podemos destacar ISO, IMG, CAB.
Estou agora a lançar esta ferramenta para aumentar o momentum construído na posição da Microsoft e ajudar a intensificar discussões sobre estas vias de evasão.
É aconselhável conter (e/ou bloquear) ficheiros com as extensões listadas acima sempre que forem originados de zonas não confiáveis e sempre que aplicável:
Espera-se que a ferramenta lançada permita que mais Equipas Vermelhas simulem os riscos discutidos e as ajude a identificar lacunas de deteção nas defesas dos seus Parceiros mais facilmente.
Este script oferece as seguintes vantagens e mimos:
Formatos suportados:
