 mein-0/knockgiga
Prova de conceito de escalonamento de privilégios local explorando os IOCTLs do Gigabyte gdrv3.sys para gravar o token SYSTEM em um processo de usuário por meio de uma leitura de memória física não verificada.

oi hackers.
gdrv3.sys é o driver de kernel assinado que acompanha o Gigabyte App Center e o EasyTune. Ele cria \.\GIOV3 sem descritor de segurança, então qualquer usuário local pode abri-lo — sem admin, sem UAC. Dois de seus IOCTLs são toda a história.
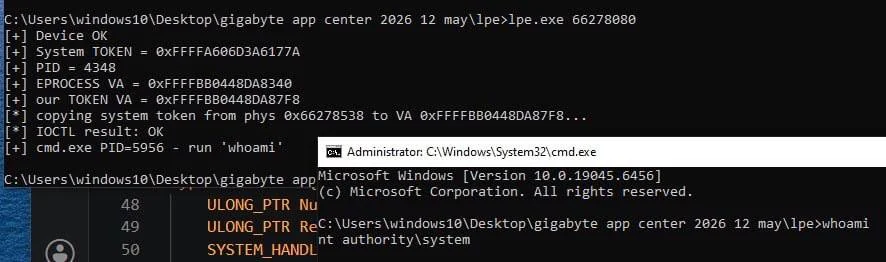
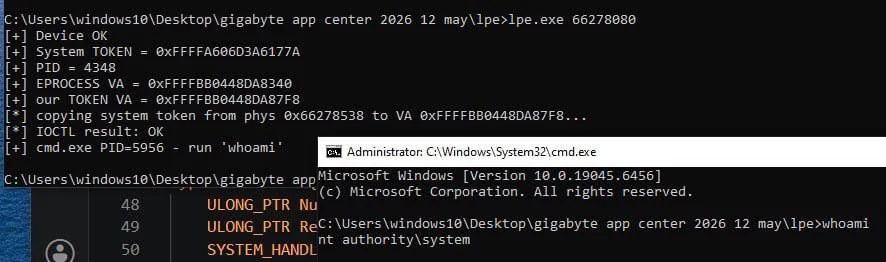
O primeiro (0xC3502019) diz que lê memória física. Você fornece um endereço físico, um comprimento e um ponteiro de saída, e ele copia os bytes para lá. O ponteiro de saída é o problema: o driver nunca verifica se ele está no espaço do usuário. Sem ProbeForWrite, sem verificação de limites, nada. Então uma "leitura" é na verdade um write-what-where — você só escolhe onde a resposta vai parar. Leia o token do processo SYSTEM da memória física e aponte a saída diretamente para o campo de token do seu próprio EPROCESS. O driver escreve o token do SYSTEM no seu processo para você.
Esse é todo o exploit. Sem corrupção de memória, sem shellcode em modo kernel. SMEP, SMAP, KVAS, CET e CFG nunca entram em cena porque nada roda em CPL0 que não deveria. É apenas dados, e funcionou em todas as execuções. O segundo par de IOCTLs (0xC3502584 leitura, 0xC3502580 escrita) é o clássico. MSR arbitrário, sem whitelist de índice. Ler IA32_LSTAR já quebra o KASLR por si só, e escrevê-lo sequestra a entrada de syscall. Precisa de trabalho com SMEP/SMAP, então mantive como caminho secundário, mas mesmo sozinho já é grave.
Compile e execute a partir de uma conta de usuário normal:
gcc -O2 -o poc.exe poc.c -lpsapi
poc.exe
Testado no Windows 10 x64 22H2 (build 19045). O driver acompanha o Gigabyte App Center, então em muitas placas Gigabyte ele já está carregado.
Reportei à Gigabyte em junho de 2026 e eles corrigiram. As builds mais recentes colocam um SDDL no dispositivo que o restringe a administradores e adicionam uma whitelist na escrita de MSR. O gdrv3 atual não é mais explorável dessa forma.