
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
secretive — Proteja suas chaves SSH com o Secure Enclave do seu Mac. | Kitploit

Ferramentas/GitHubGitHub/maxgoedjen/secretive
Ferramentas de Criptografia/DescriptografiaPrivacidadeSegurança de HardwareGerenciamento de Identidade e Acesso (IAM)Autenticação
GitHubmaxgoedjen/secretive

secretive

Proteja suas chaves SSH com o Secure Enclave do seu Mac.

Ver Repositório
8.8k20771há 18h 35mRevisado pelo Kitploit
Compartilhar
Site

Secretive Test Release

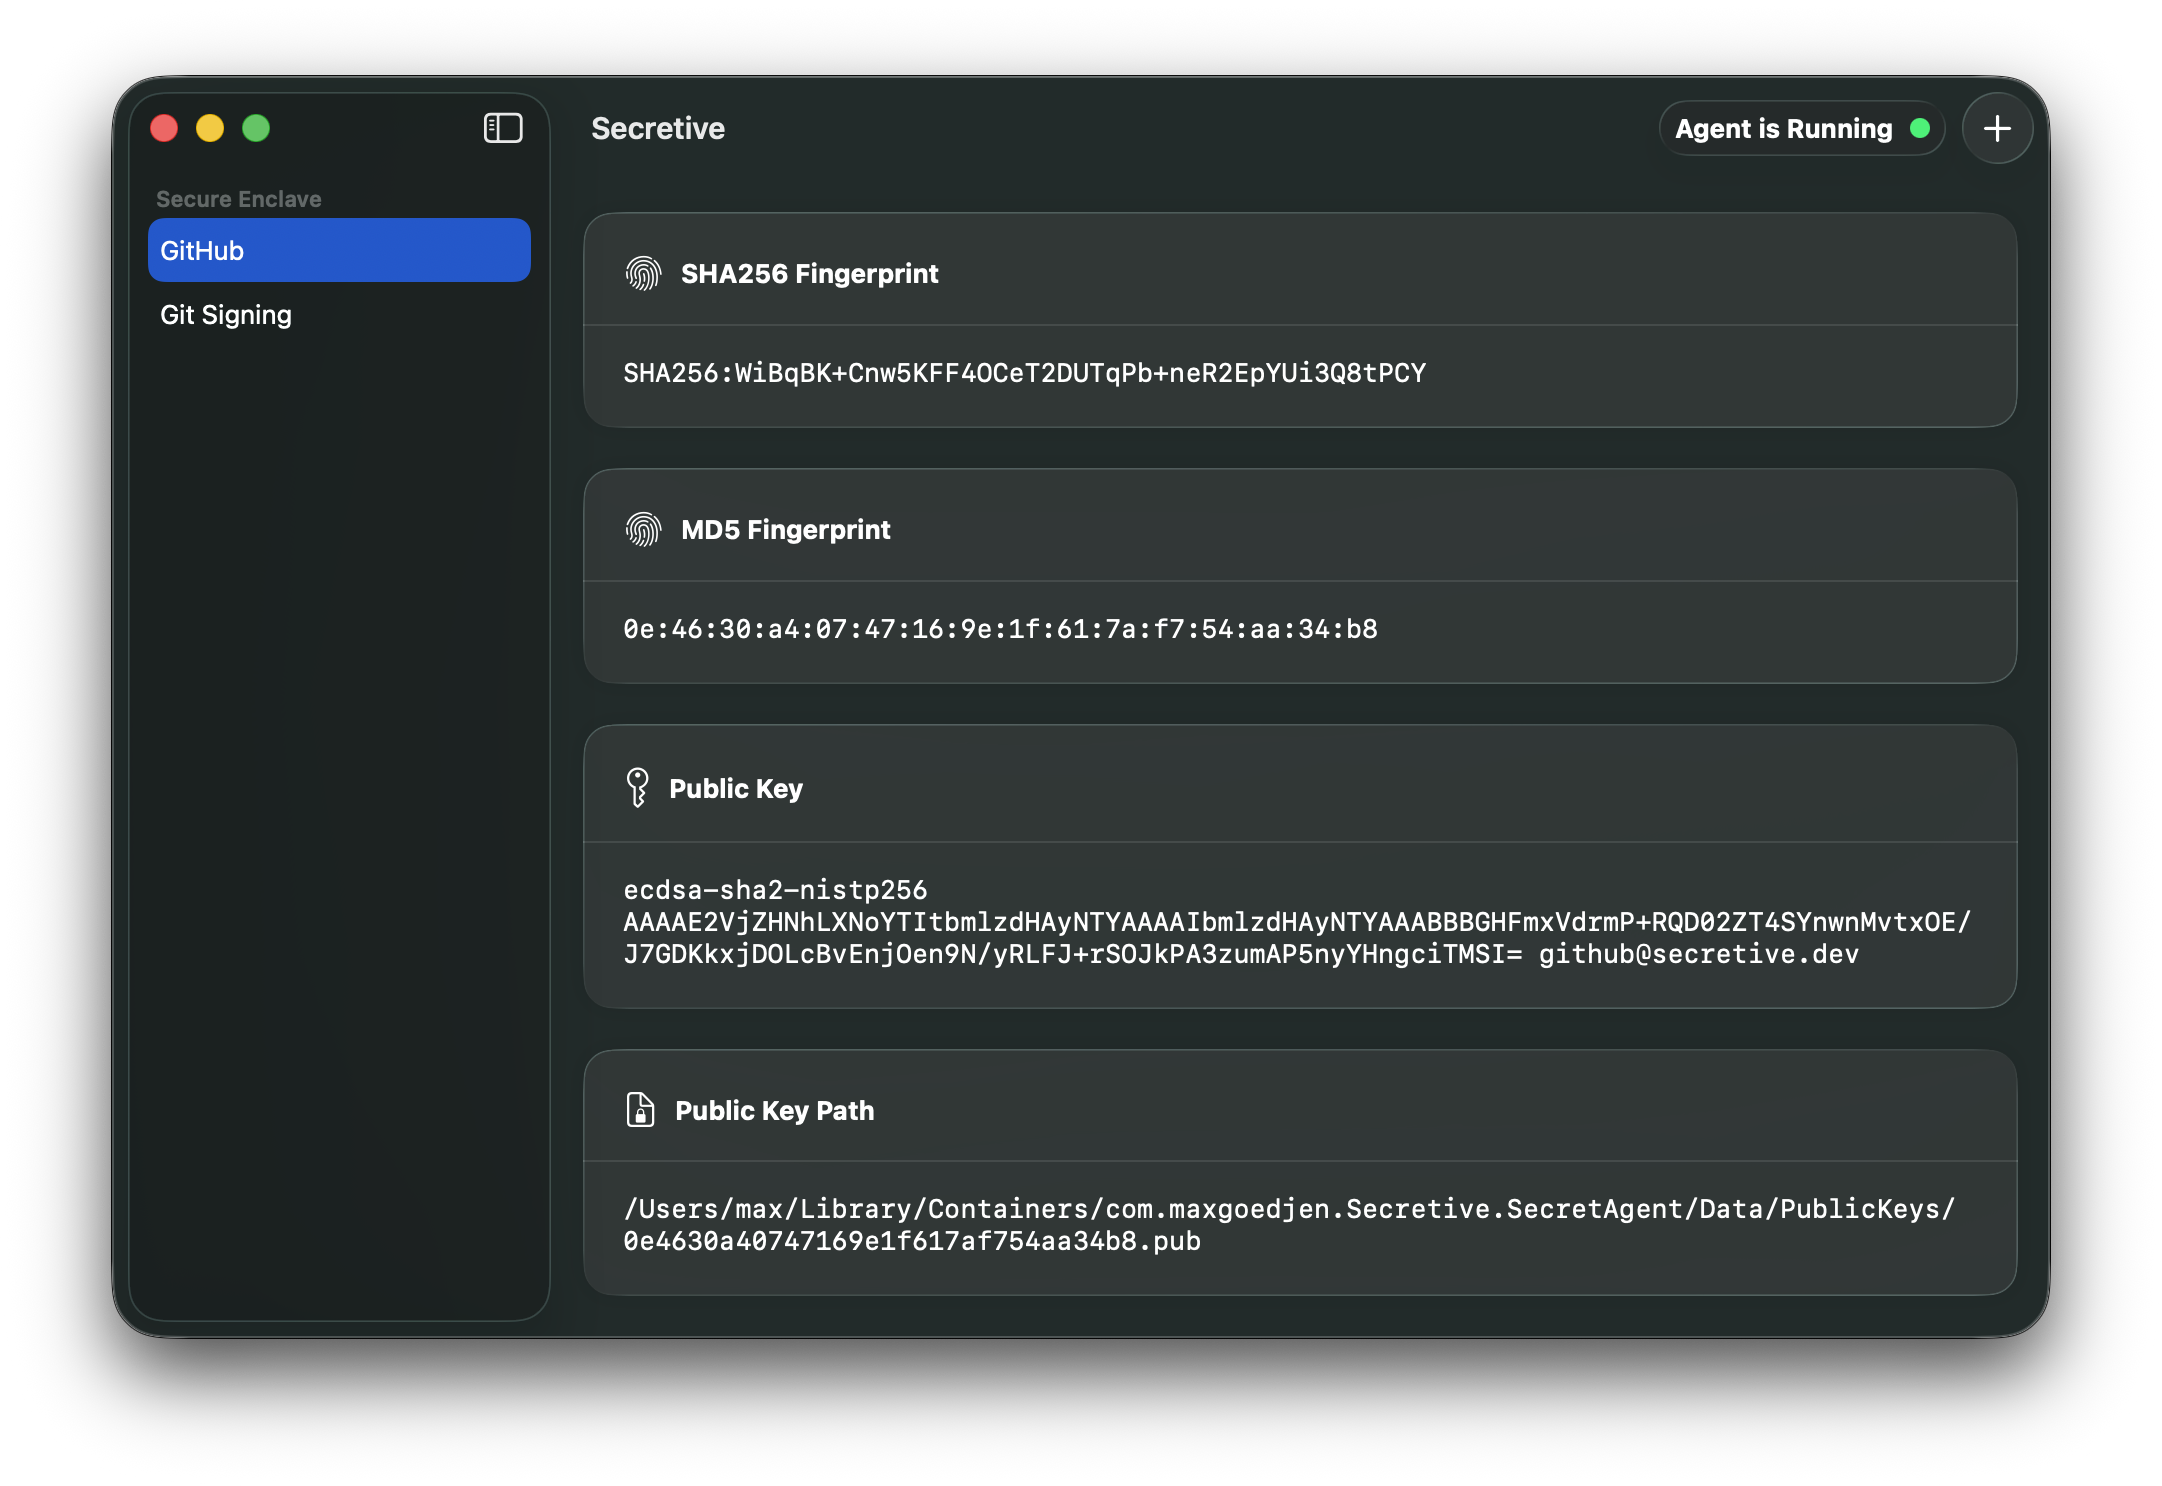
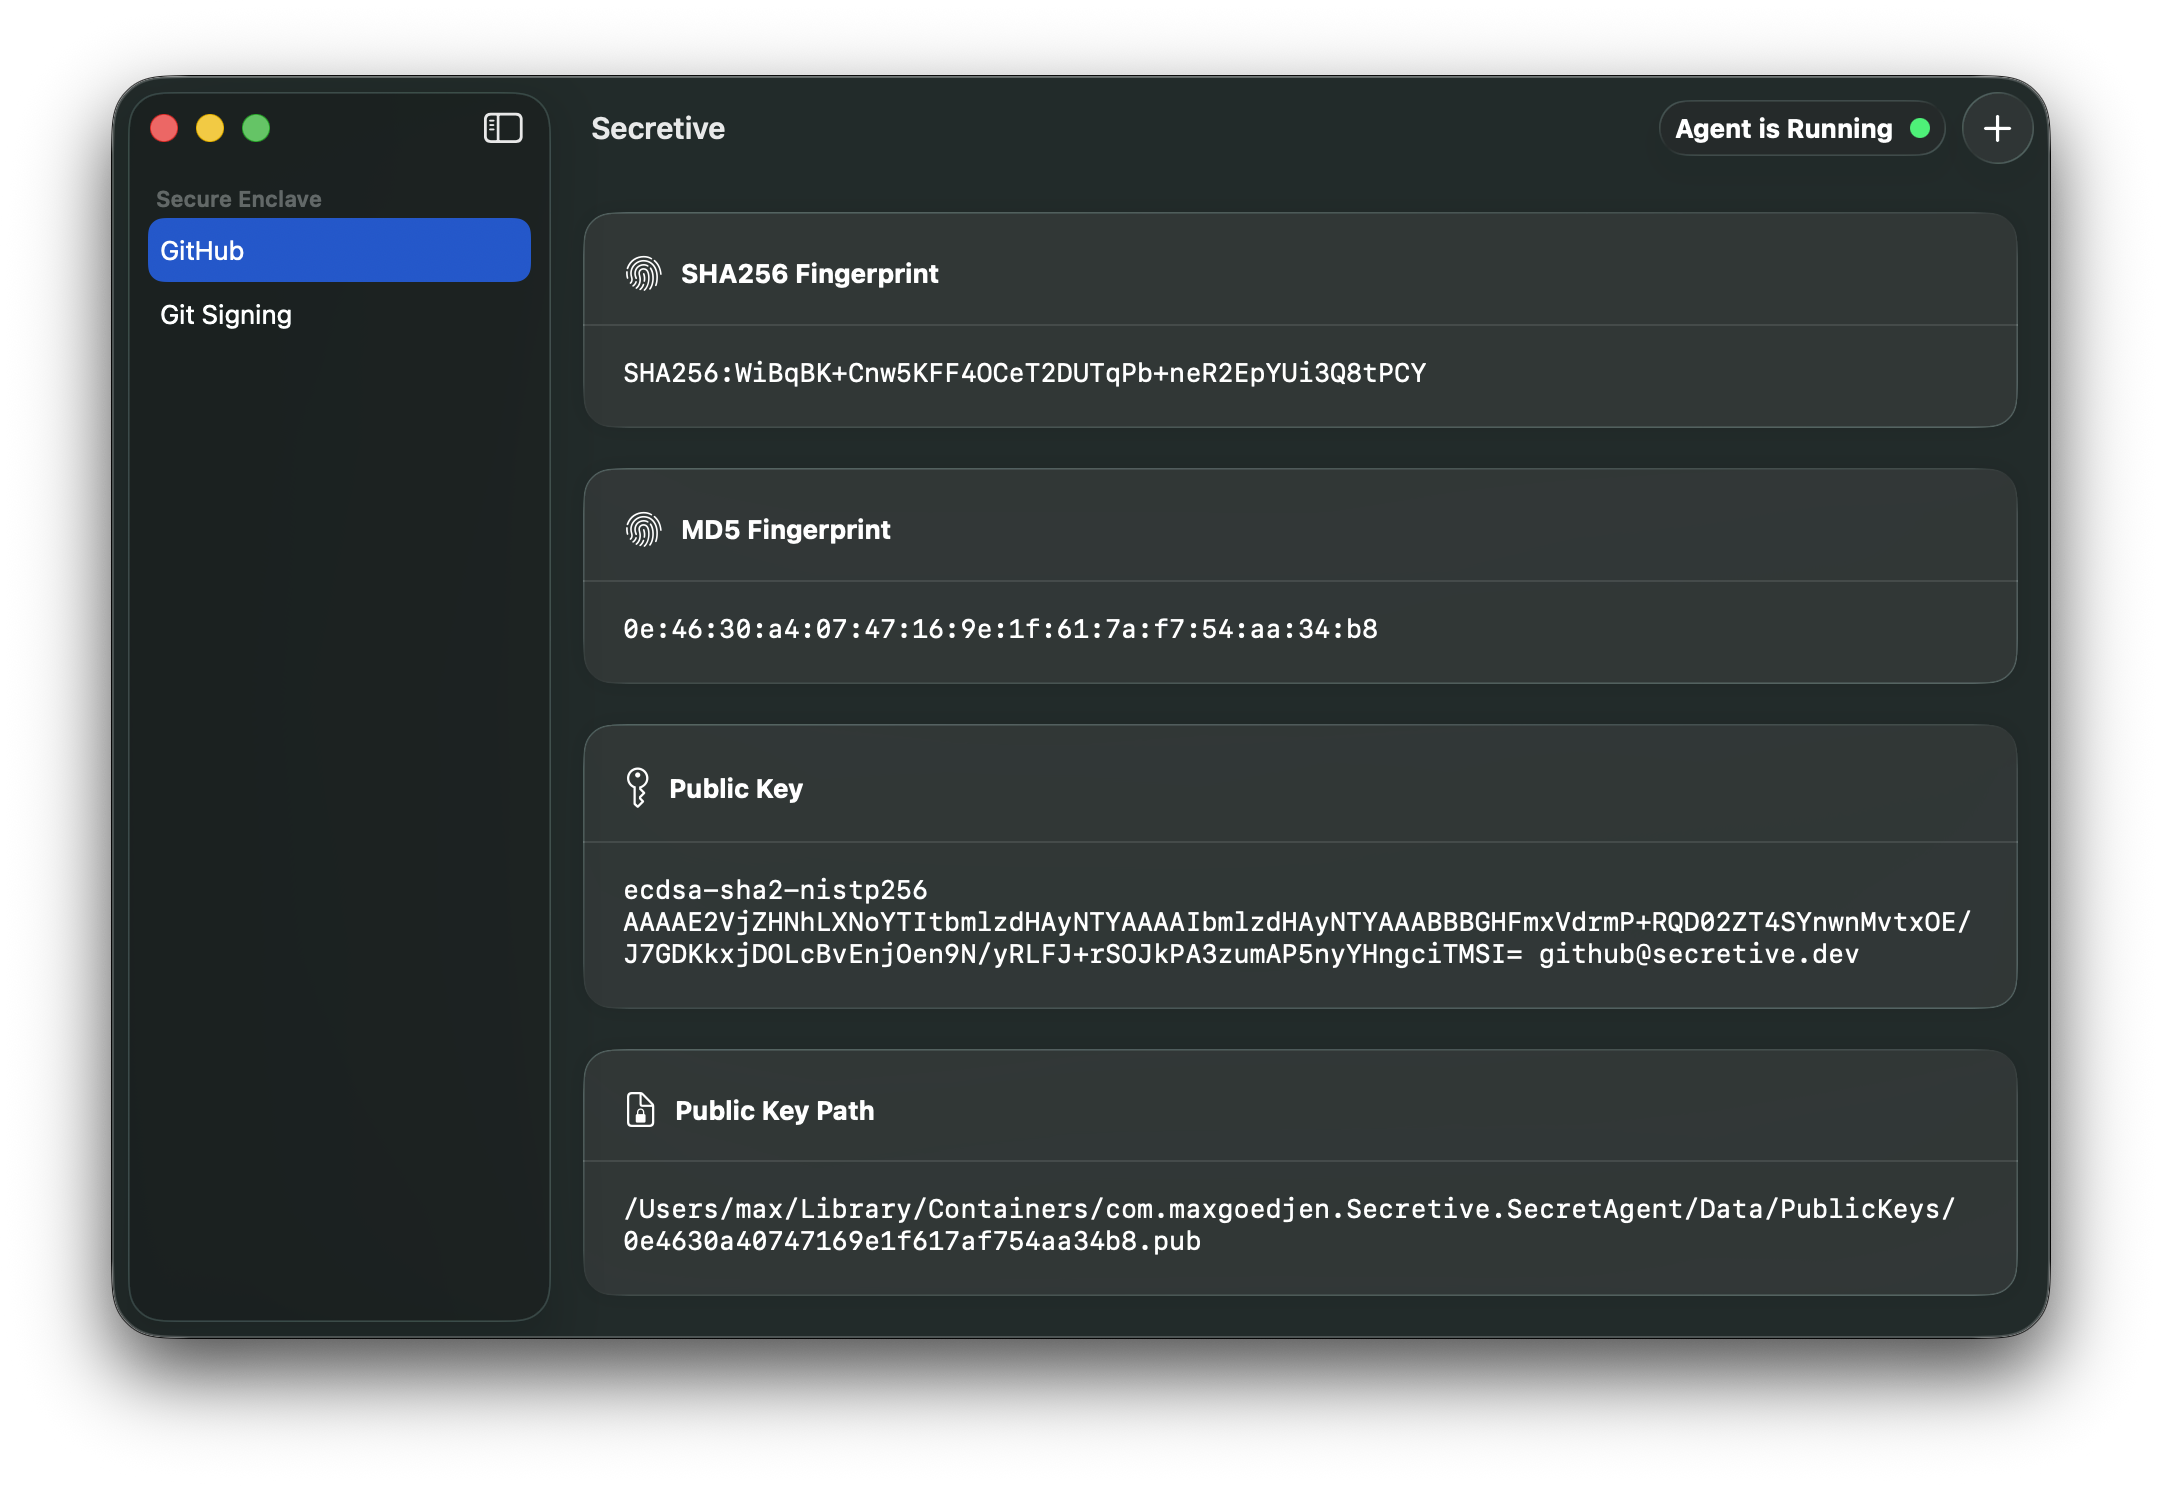
Secretive é um aplicativo para proteger e gerenciar chaves SSH com o Secure Enclave. Captura de tela do Secretive
Por quê?

Armazenamento mais seguro

A configuração mais comum para chaves SSH é simplesmente mantê-las no disco, protegidas por permissões adequadas. Isso é suficiente na maioria dos casos, mas não é muito difícil para usuários maliciosos ou malware copiarem sua chave privada. Se você proteger suas chaves com o Secure Enclave, é impossível exportá-las, por design.

Controle de acesso

Se o seu Mac possui um Secure Enclave, ele também oferece suporte a controles de acesso robustos, como Touch ID ou autenticação com Apple Watch. Você pode configurar suas chaves para que exijam autenticação via Touch ID (ou Watch) antes de serem acessadas.
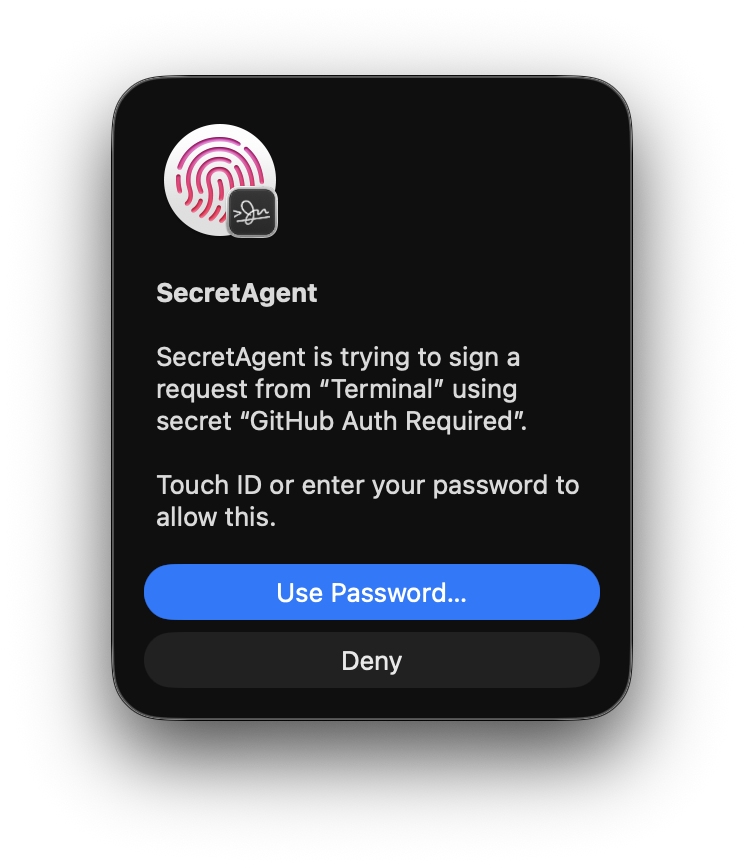
Captura de tela do Secretive autenticando com Touch ID

Notificações

O Secretive também notifica você sempre que suas chaves são acessadas, para que nunca seja pego de surpresa.
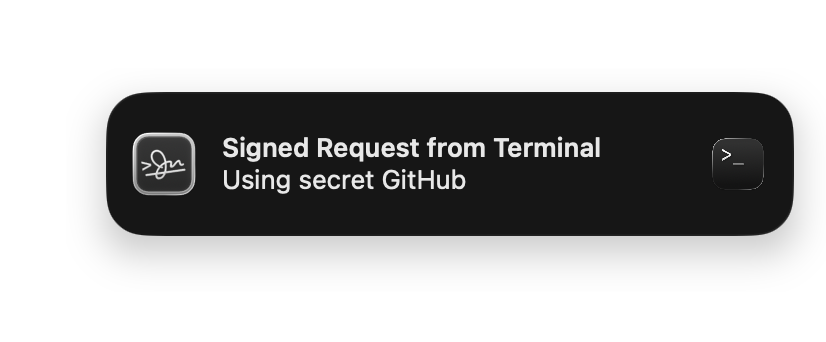
Captura de tela do Secretive notificando o usuário

Suporte para Smart Cards Também!

Para Macs sem Secure Enclave, você pode configurar um Smart Card (como um YubiKey) e usá-lo para assinatura também.

Primeiros Passos

Instalação

Download Direto

Você pode baixar a versão mais recente na Página de Lançamentos

Usando Homebrew

brew install secretive

FAQ

Há um FAQ aqui.

Processo de Build Auditável

As builds são produzidas pelo GitHub Actions com um processo auditável de build e geração de versão. A partir do Secretive 3.0, as builds são atestadas usando GitHub Artifact Attestation. As atestações podem ser visualizadas no log da build e também na página principal de atestações.

Uma Nota sobre Assinatura de Código e Keychains

Embora o Secretive use o Secure Enclave para proteger chaves, ele ainda depende das APIs do Keychain para armazená-las e acessá-las. O Keychain restringe a leitura das chaves ao aplicativo (e especificamente ao bundle ID) que as criou. Se você compilar o Secretive a partir do código-fonte, certifique-se de usar o mesmo bundle ID de forma consistente para que o Keychain consiga localizar suas chaves.

Backups e Transferências para Novos Macs

Como os segredos no Secure Enclave não são exportáveis, eles não podem ser copiados e você não conseguirá transferi-los para uma nova máquina. Se adquirir um novo Mac, basta criar um novo conjunto de segredos específicos para esse Mac.

Segurança

A política de segurança do Secretive está detalhada em SECURITY.md. Para relatar problemas de segurança, utilize o recurso de relato privado do GitHub.

Agradecimentos

sekey

O Secretive foi inspirado pelo projeto sekey.

Localização

O Secretive foi localizado para vários idiomas por uma generosa equipe de voluntários. Para saber mais, veja LOCALIZING.md. O fluxo de trabalho de localização do Secretive é generosamente fornecido pela Crowdin.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    315
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    285

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




