
 max-rh/sshelf
Interface de terminal rápida para seus hosts SSH: pesquisa difusa e conexão em dois toques, transferência de arquivos SFTP em painel duplo e encaminhamento de porta em segundo plano. Mantém seu próprio banco de dados de hosts e gera o comando ssh — nunca edita o ~/.ssh/config.

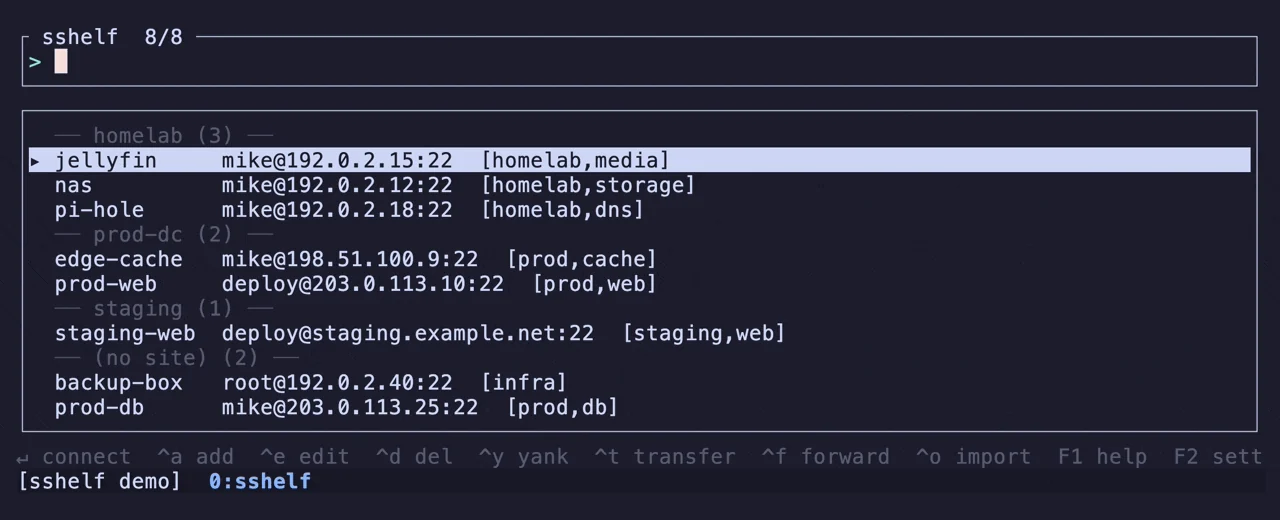
Pesquise seus hosts SSH com fuzzy-search e conecte-se em duas teclas.
O sshelf mantém sua própria lista de hosts, monta o comando ssh para você e depois sai do
caminho. Ele entrega o terminal ao OpenSSH real e nunca toca em ~/.ssh/config.



macOS e Linux, x86_64 e arm64. Os pacotes pré-compilados não precisam de toolchain Rust. Em tempo de execução, o sshelf requer OpenSSH 8.4+, de onde vem o fornecimento automático de senha.
Homebrew (macOS ou Linux):
brew install max-rh/tap/sshelf
Instalador Shell (binário pré-compilado, seleciona a sua plataforma):
curl --proto '=https' --tlsv1.2 -LsSf https://github.com/max-rh/sshelf/releases/latest/download/sshelf-installer.sh | sh
Debian/Ubuntu: baixe o .deb da
última versão e depois execute
sudo apt install ./sshelf_*_amd64.deb (ou *_arm64.deb).
Fedora / RHEL / Rocky / openSUSE: baixe o .rpm (build estático, funciona em qualquer
distribuição RPM) da última versão e depois execute
sudo dnf install ./sshelf-*.x86_64.rpm (ou .aarch64.rpm).
Gentoo: overlay mantido pela comunidade (não oficial, graças a @masterwolf-git). Execute
eselect repository enable masterwolf && emerge --sync && emerge --ask app-admin/sshelf.
Cargo (do crates.io; requer Rust 1.88+):
cargo install sshelf.
O preenchimento automático (tab-completion) do shell acompanha todos os pacotes. Abra um novo shell após a instalação. No Linux,
os segredos usam um backend Secret Service em Rust puro (sem dependências de build de libdbus/OpenSSL).
Detalhes completos e configuração do preenchimento automático: Guia de instalação.
Eu administro algumas dezenas de máquinas (um homelab, alguns VPSes, algumas máquinas atrás de um bastion), e
eu vivia digitando ssh -J bastion -i ~/.ssh/some-key -p 2222 user@host de memória ou procurando no meu
histórico do shell. Todo gerenciador de SSH que eu tentei queria ou ser dono do ~/.ssh/config ou
me dar uma conta e sincronizar meus hosts através do servidor de alguém. Eu não queria nenhum dos dois. Eu queria
um launcher que mantém sua própria lista, monta o comando e sai do caminho. E um lugar
para guardar as senhas dos poucos hosts que não podem usar chaves, sem nunca colocá-las
em um arquivo. Então eu construí.
Digite para filtrar. Enter conecta. Seus hosts mais usados sobem ao topo por conta própria
(frecência: contagem de uso, decaída pela recência), e tag:prod / site:homelab restringem a lista
ainda mais. Ctrl-y copia o comando que ele montou em vez de executá-lo. A partir do shell,
sshelf prod-web conecta pelo nome e sshelf - reconecta ao último host, ambos sem
abrir a TUI.
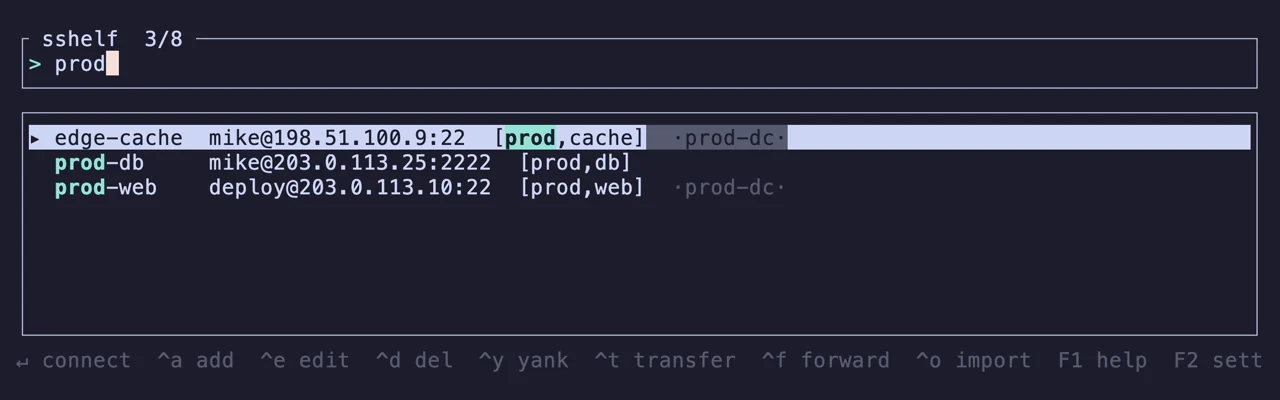
sshelf pick abre a mesma lista nas linhas abaixo do seu prompt, como o Ctrl-r faz, imprime
o nome que você escolher e não conecta a nada. Seu prompt fica onde você o deixou depois. Os
plugins de zsh e bash em contrib/ o vinculam a Alt-s: em uma linha vazia você obtém sshelf web-01
pronto para executar, no meio da linha você obtém o nome onde está o cursor, e linhas marcadas fornecem todos os
nomes para um loop.
Integração com o shell.
Hosts que compartilham uma senha de login podem compartilhar um único segredo armazenado: nomeie-o uma vez, aponte-os para ele,
e rotacioná-lo é uma única escrita em vez de uma por host. Ctrl-s marca hosts na lista e
Ctrl-k aplica uma senha a todos eles, ou os vincula a uma credencial compartilhada. A senha
ainda vive no seu keyring ou vault, e hosts.toml contém apenas o nome.
Senhas, chaves e 2FA.
exec() no seu sshO sshelf monta o argv a partir do registro do host, desmonta sua própria UI e então substitui a si mesmo
pelo OpenSSH. Não há wrapper entre você e a sessão: um TTY real, seu ssh, suas
flags sem configuração. Quando a sessão termina você volta ao seu shell, não a um menu. O
comando que ele executa é exatamente o que Ctrl-y mostra a você.
Como o comando é montado.
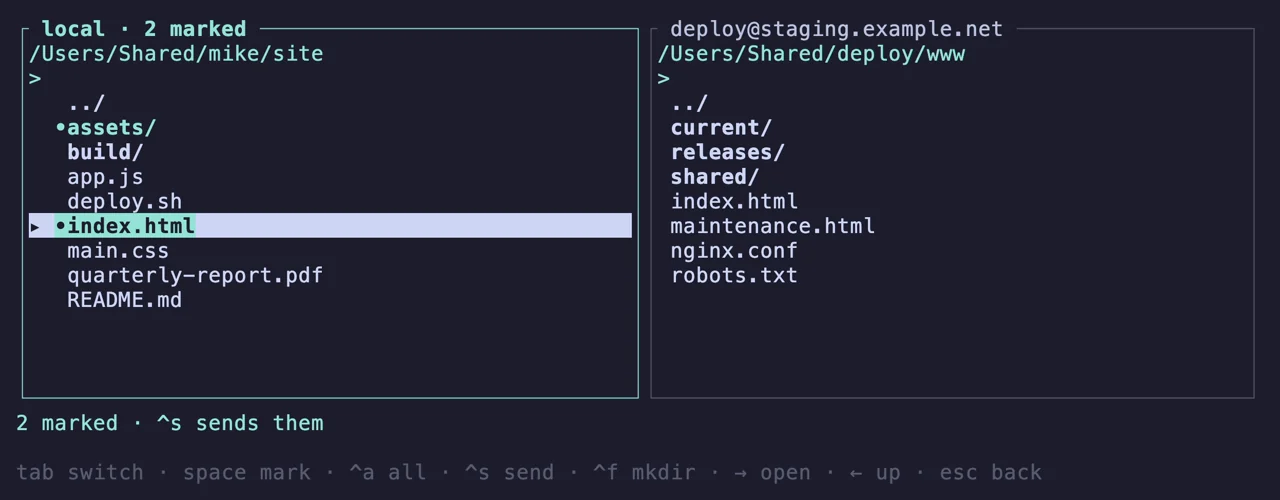
Ctrl-t abre seus arquivos à esquerda e os do host à direita, sobre uma única conexão
autenticada. Space marca, Ctrl-a marca tudo o que o filtro mostra, Ctrl-s envia o
conjunto inteiro em qualquer direção, F7 cria um diretório. Um nome que o destino já possui é ignorado,
nunca sobrescrito.
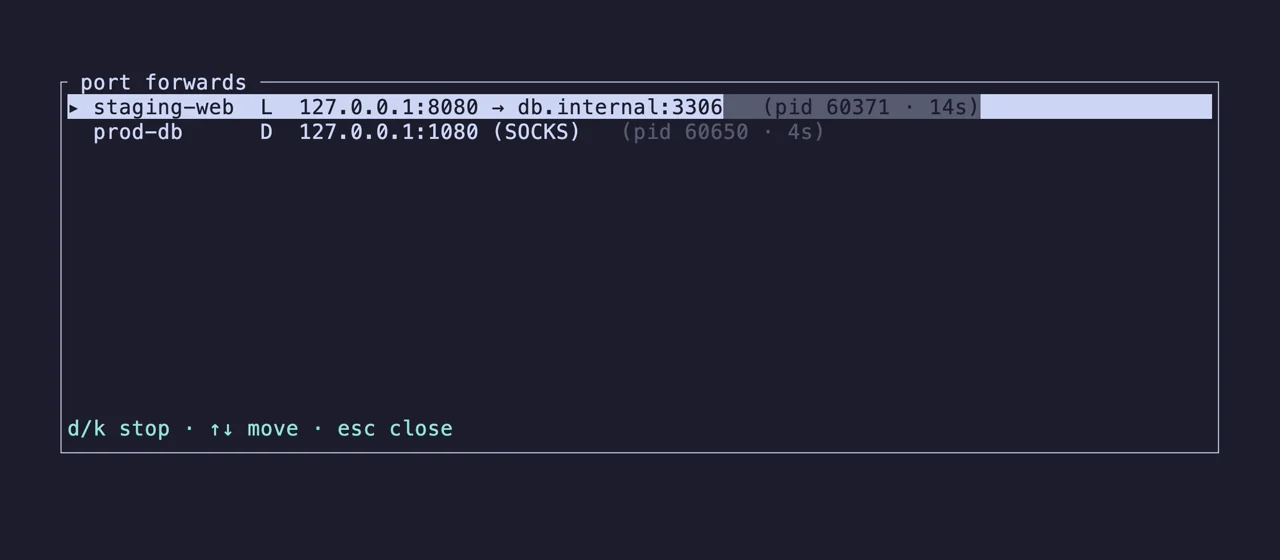
Ctrl-f abre um túnel Local, Remoto ou SOCKS que continua em execução depois de você sair do sshelf,
e depois de fechar o terminal. F4 lista todos eles em todos os hosts e para o
que você escolher. Eles são rastreados por pid e reconciliados com os processos que realmente
estão em execução, então nada permanece em uma lista depois que ele morre. Sem daemon, sem supervisor.
Defina tmux = "window" ou "pane" e Enter abre o host em uma nova janela tmux (nomeada com
o nome do host) ou um novo painel em vez de substituir o sshelf. Encerre a sessão e o seletor ainda
está lá, ainda em execução.
Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.
