OpenClaw Machines
Execute quantos agentes OpenClaw isolados você precisar, em hardware que você possui.


OpenClaw Machines é uma plataforma de código aberto para executar OpenClaw em sandboxes de IA seguras em sua própria infraestrutura. Um plano de controle orquestra seus hosts, e cada agente é executado em sua própria microVM Firecracker neles — isolada por hardware, segura para código não confiável e gerado por agentes. Um plano de dados do Cloudflare é a porta de entrada: cada máquina obtém seu próprio subdomínio por trás da autenticação de borda, acessado através de um túnel que termina dentro da VM — nenhuma porta do host é exposta para o tráfego do usuário para a VM. O plano de controle atual ainda precisa de acesso privado ou restrito por firewall à API de controle autenticada de cada agente na porta 9090. Veja em execução em openclawmachines.com.
O núcleo público Apache-2.0 inclui cada peça dessa pilha:
- um plano de controle mínimo — API Go, contas, máquinas e hosts baseados em Postgres; alocação, ciclo de vida da máquina, inscrição de host, backups e fluxos de trabalho duráveis;
- o agente host (
ocm-agent) — inicializa, supervisiona e encerra microVMs Firecracker em seus servidores Linux inscritos, gerenciando rede bridge/TAP e preparação de rootfs;
- um proxy LLM por host (LiteLLM) — um único local para chaves de modelo e suporte BYO-key, com rastreamento de uso por máquina entre provedores (ou seus próprios modelos servidos localmente);
- o runtime OpenClaw — as peças dentro da VM: proxy de autenticação, gateway de chat web, terminal ao vivo e o fluxo de preparação/atualização do runtime orientado a artefatos;
- o runtime do navegador — VMs de navegador Chromium emparelhadas com roteamento CDP e uma visualização ao vivo assistível;
- integrações de workspace / MCP nativo — ferramentas GitHub, Google Workspace, OpenAPI, GraphQL e MCP remoto conectadas uma vez por workspace e expostas às máquinas através da fachada MCP do OCM;
- e os pipelines de build que montam tudo — o comando de build de cada componente, o layout do bucket de artefatos GCS, scripts de provisionamento de host e as faixas de lançamento.
O CLI ocm reside no repositório separado mathaix/ocm-cli sob licença Apache-2.0.
Link do vídeo
Clique na captura de tela para assistir à demonstração de 43 segundos no YouTube. Esta é uma imagem com link, não um player incorporado.
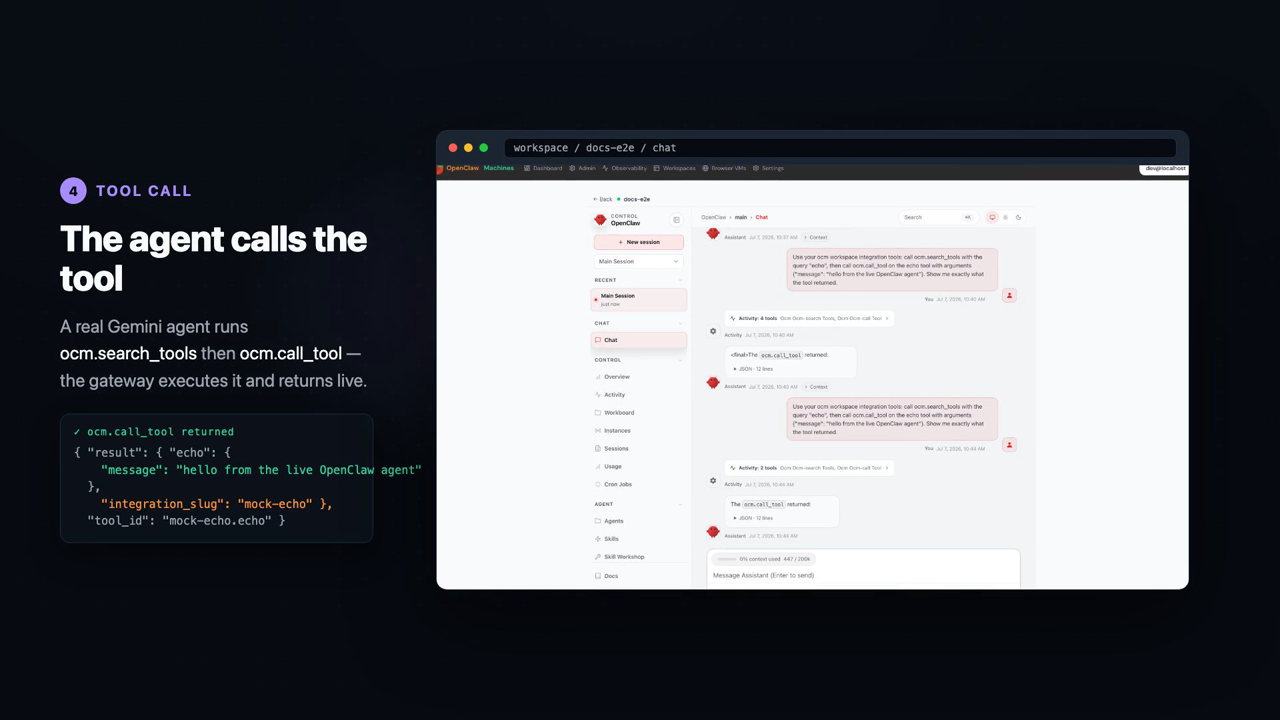
A demonstração cobre a integração do host, a inicialização do agente, o terminal da VM Firecracker em execução, as integrações MCP do workspace e uma chamada de ferramenta do agente de ponta a ponta.
Por que OpenClaw Machines
- Segurança. Isolamento real, não contêineres: uma microVM Firecracker por agente, com seu próprio kernel convidado por trás de uma fronteira de hardware KVM — e autenticação aplicada na borda e novamente dentro de cada VM.
- Custo. Um custo fixo de servidor: alugue um único servidor bare-metal e execute quantos agentes isolados por hardware couberem — veja como as opções se comparam. A mesma arquitetura também reduz gastos com tokens: direcione agentes para modelos de código aberto em execução em seu próprio hardware GPU em vez de pagar APIs por token.
- Soberania. Seu hardware, seus dados, suas chaves. Execute o plano de controle e os workers em máquinas que você possui e direcione o tráfego de modelo através do proxy LLM por host para qualquer provedor — ou para modelos servidos em suas próprias GPUs.
- Código aberto. Núcleo público Apache-2.0 e o
ocm CLI complementar, licenciados de forma permissiva para adoção, incorporação e contribuição.
- Empresarial. Contas multiusuário e equipes, gerenciamento de host com controle de administrador, segredos criptografados por máquina e políticas de capacidade/alocação em toda a sua frota.
- Ecossistema. VMs de navegador para automação web, terminal ao vivo e chat web, roteamento por VM, integrações MCP nativas no escopo do workspace, backups/snapshots, memória do agente e observabilidade com rastreamento OpenTelemetry/Opik e rastreamento de uso por máquina.
Como as opções se comparam
Se você executa OpenClaw hoje, tem algumas opções:
- Hardware local — execute em seu próprio laptop ou desktop.
- Um VPS (ex.: Hostinger, DigitalOcean) — alugue um servidor virtual e execute lá.
- Um serviço gerenciado (ex.: KiloClaw) — inicie uma instância OpenClaw hospedada e pague por instância.
OpenClaw Machines é a quarta opção: alugue um servidor bare-metal (OVHcloud, Hetzner, …), aponte o OpenClaw Machines para ele e inicie quantas instâncias isoladas por hardware do OpenClaw o servidor suportar. Um agente ou cinquenta — o custo permanece um único servidor fixo.