 markartamonov/opennebula-cve-2025-56535
Exploit de prova de conceito para CVE-2025-56535: cross-site scripting (XSS) armazenado no OpenNebula 6.10.0.1 via payload malicioso no parâmetro de atributo de zona.

Título do Exploit : OpenNebula 6.10.0.1 - XSS armazenado (Cross-site Scripting) no atributo zone
Autor do Exploit : Mark Artamonov
Página inicial do fornecedor : https://opennebula.io/
Versão testada : OpenNebula 6.10.0.1
Versões afetadas : OpenNebula < 7.0
Componente afetado : opennebula-sunstone
ID do CVE : CVE-2025-56535
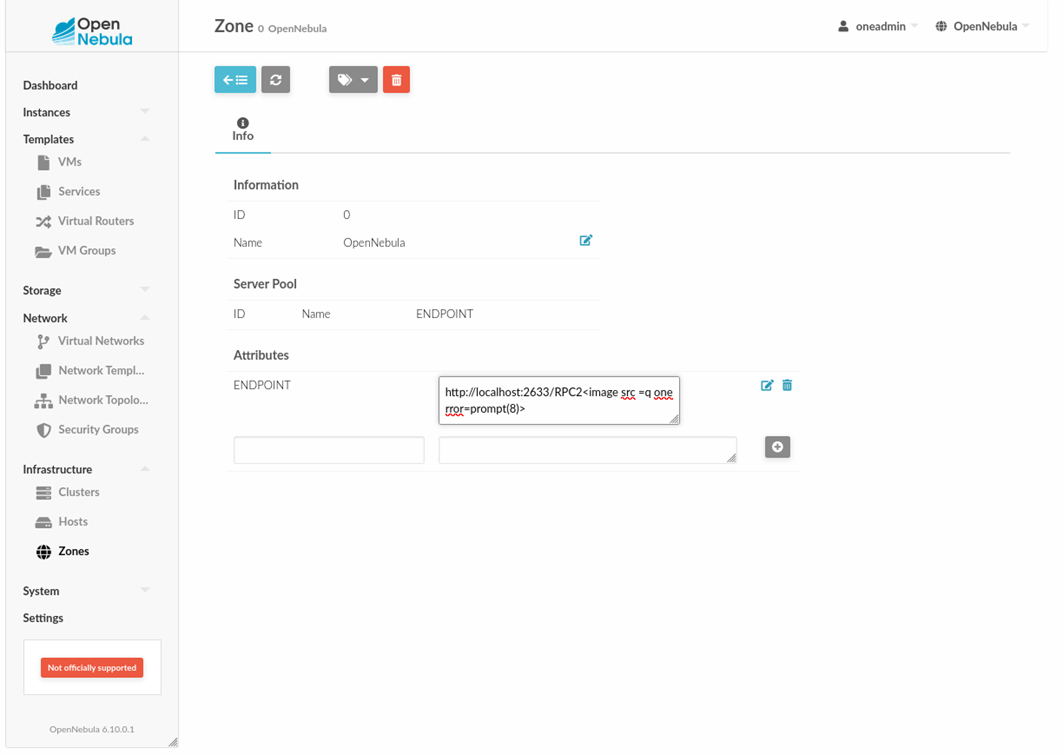
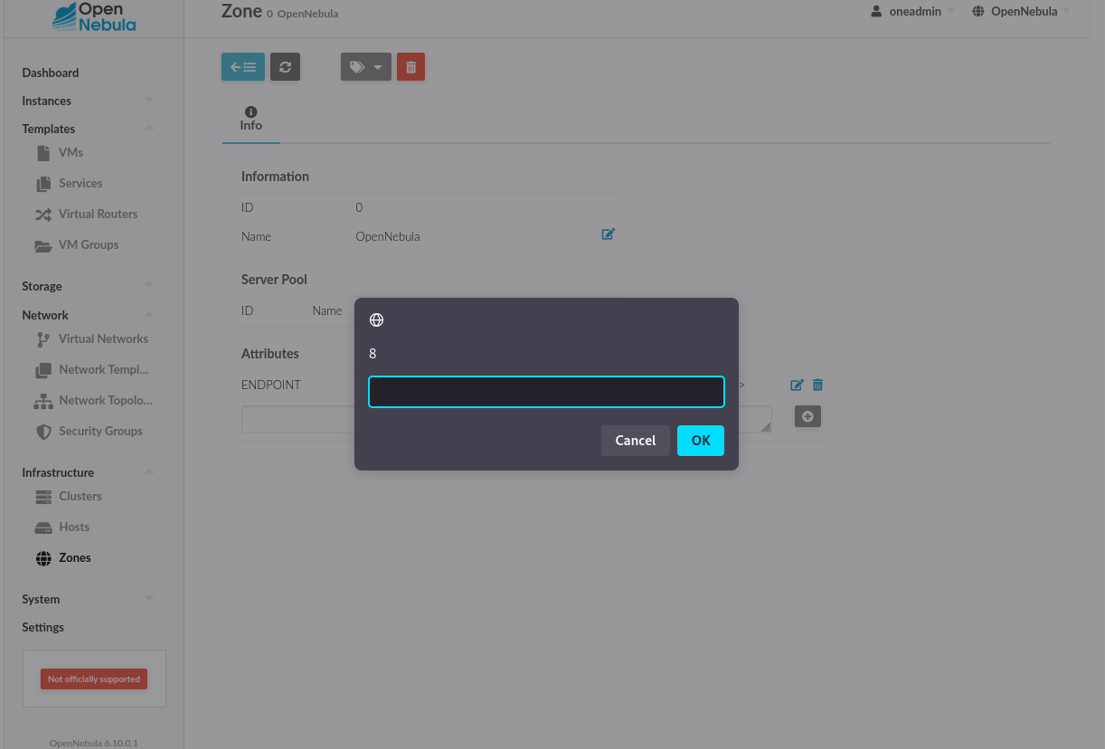
Uma vulnerabilidade de cross-site scripting (XSS) armazenado no opennebula v6.10.0.1 permite que atacantes executem scripts web arbitrários ou HTML por meio da injeção de um payload malicioso no parâmetro do atributo zone.
<image src =q onerror=prompt(8)>
Atualize para o OpenNebula >=7.0.
