OneAlert AI Security OS
Defesa cibernética autônoma de código aberto para redes industriais
Agentes de IA que detectam, investigam, caçam e respondem a ameaças em toda a sua infraestrutura OT/ICS — com portões de aprovação humana e trilhas de auditoria completas.
Configuração da Demonstração ·
Funcionalidades ·
Início Rápido ·
Arquitetura


Experimente Agora
Demonstração ao vivo: https://onealert-demo.mangoglacier-b3ad215d.southeastasia.azurecontainerapps.io/app/
Pré-carregado com uma estação de tratamento de água realista: 11 ativos OT/IT, um cenário de ataque em múltiplas etapas (comprometimento de VPN → movimento lateral → tentativa de acesso ao PLC), caso de investigação gerado por IA com mapeamento MITRE ATT&CK e mais de 15 eventos de segurança.
Veja em Ação

Painel de postura de segurança com KPIs, detalhamento de severidade e mapa de calor de risco

Caso de investigação gerado por IA com mapeamento MITRE ATT&CK e linha do tempo do ataque
|

Mapa de calor de cobertura MITRE ATT&CK com pesquisa de técnicas
|
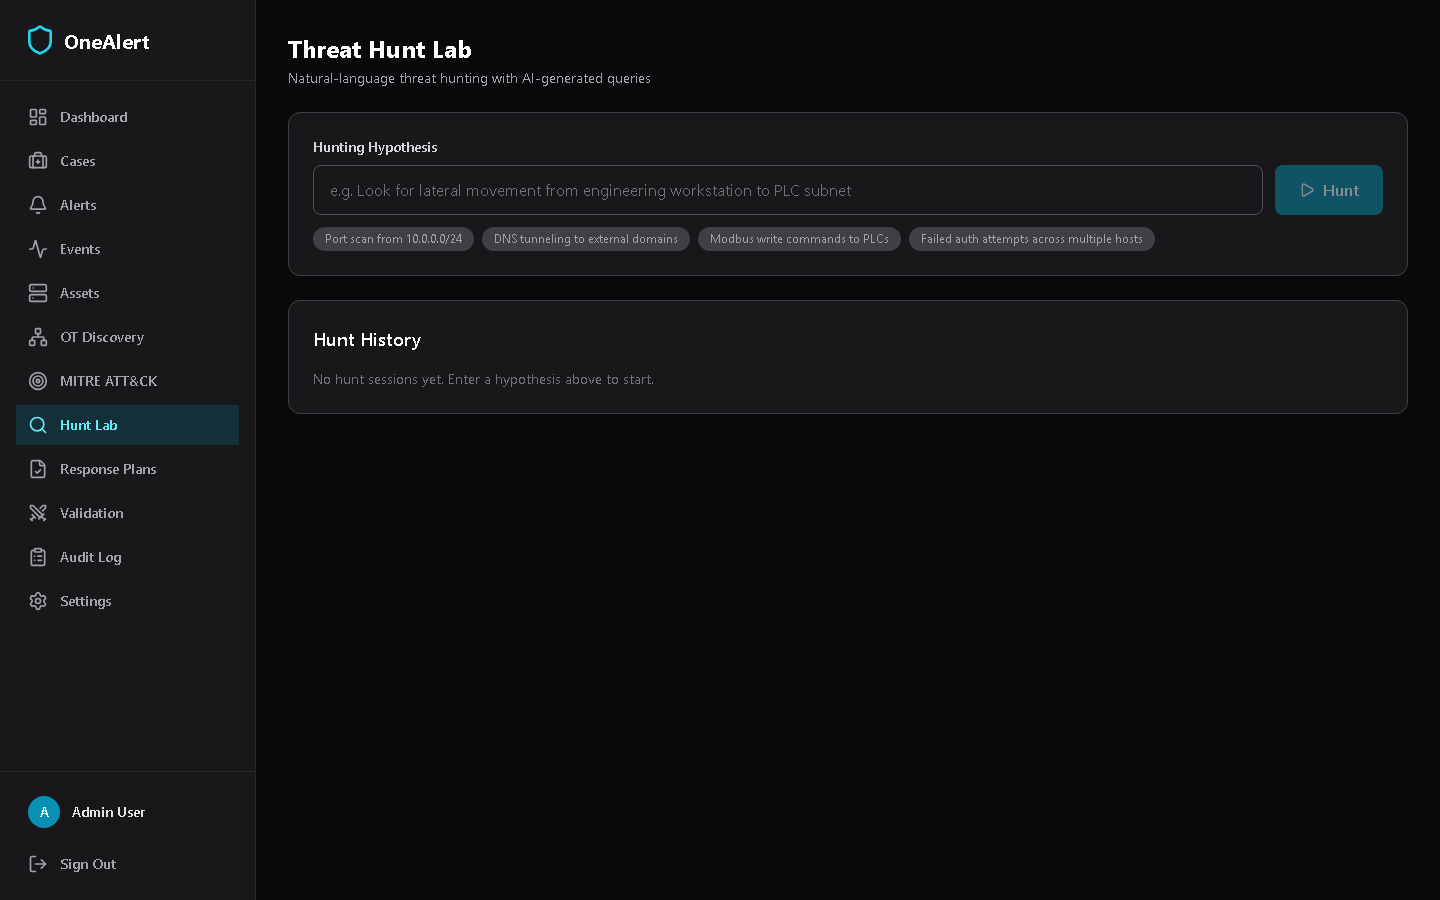
Caça a ameaças em linguagem natural com consultas geradas por IA
|

Eventos de segurança Suricata/Zeek com filtragem por severidade
|

Alertas de vulnerabilidade CVE com remediação por IA
|

Inventário de ativos OT/IT com classificação pelo modelo Purdue
|
Por Que Isso Existe
Ferramentas de SOC corporativo custam US$ 300K a US$ 800K por ano. Fabricantes de PME com CLPs, sistemas SCADA e redes OT não podem pagar por elas — mas estão cada vez mais visados. O OneAlert oferece a eles uma equipe azul de IA que:
- Ingere telemetria de rede Suricata/Zeek
- Detecta anomalias com agentes de IA (não apenas regras estáticas)
- Correlaciona alertas em casos de investigação com mapeamento MITRE ATT&CK
- Gera planos de resposta com portões de aprovação humana
- Caça ameaças usando linguagem natural
- Aplica restrições de segurança OT (nenhuma ação autônoma em CLPs)
Funcionalidades
Pipeline de Agentes de IA
Seis agentes especializados trabalhando em equipe:
| Agente | O Que Faz |
|---|
| Detect Agent | Analisa estatísticas de eventos para varreduras de porta, anomalias de protocolo OT, padrões C2 |
| Triage Agent | Correlaciona alertas + eventos em casos de investigação com mapeamento MITRE ATT&CK |
| Hunt Agent | Recebe hipóteses em linguagem natural, gera consultas SQL, produz regras Sigma |
| Response Agent | Gera planos de resposta com ações de contenção ordenadas |
| Purple Agent | Simula técnicas ATT&CK para validar cobertura de detecção |
| Compliance Agent | Mapeia dados da plataforma para controles IEC 62443 e NIST CSF |
Autonomia Governada
- 5 níveis de autonomia (L0 somente leitura a L4 modo crise)
- Restrição de segurança OT: ativos Purdue Nível 0-3 sempre exigem aprovação humana para contenção
- Registro completo do agente: toda decisão de IA registrada com modelo, tokens, raciocínio
- Mecanismo de políticas: regras de aprovação de ações por zona, tipo de ativo e nível de autonomia
- Fluxo de trabalho de aprovação: aprovar/rejeitar planos de resposta via API REST antes da execução
- Executor de ações: 12 tipos de ação (notificar, bloquear IP, isolar host, colocar VLAN em quarentena, etc.)
Redação de PII e Segredos
- 8 tipos de padrão: e-mails, SSNs, cartões de crédito, chaves de API, tokens bearer, senhas, chaves privadas, JWTs
- Integrado à ingestão de eventos: segredos removidos antes do armazenamento e processamento LLM
- Preserva observáveis de rede: IPs, portas, domínios, nomes de host mantidos para análise de segurança
Validação de Equipe Púrpura
- Testes ATT&CK simulados: 8 categorias de técnicas com biblioteca de testes atômicos
- Modos de execução simulada/laboratório/produção: modo produção requer aprovação humana explícita
- Métricas de cobertura de detecção: taxas de detecção por técnica e análise de lacunas
- Rastreamento de resultados de controle: quais regras de detecção dispararam, quais falharam
Pesquisa Semântica e Raio de Explosão
- Pesquisa de casos em linguagem natural: classificação TF-IDF com zero dependências externas
- Recuperação de incidentes semelhantes: correspondência de similaridade de cosseno com destaque de técnica MITRE compartilhada
- Gráfico de raio de explosão: visualização de relacionamento de entidades (ativos, IPs, técnicas MITRE por caso)
Ingestão de Eventos de Segurança
- Analisador Suricata EVE JSON (alertas, DNS, HTTP, TLS, fluxos)
- Analisador de logs Zeek (conn, dns, http, ssl, files, notice)
- Receptor Webhook para ingestão em tempo real do Filebeat/Fluentd
- Upload de arquivos para análise offline
Integração MITRE ATT&CK
- Matriz Enterprise + ICS (16 táticas, mais de 30 técnicas)
- Mapeamento automático de assinaturas Suricata para técnicas
- Mapa de calor de cobertura de detecção por tática
- Navegador de técnicas pesquisável
Laboratório de Caça a Ameaças
- Entrada em linguagem natural: "Procure por movimento lateral da estação de engenharia para a sub-rede do PLC"
- IA gera consultas SQL contra seus dados de eventos
- Regras de detecção Sigma geradas automaticamente a partir de descobertas confirmadas
- Validação de segurança de consulta somente leitura (bloqueia INSERT/UPDATE/DELETE)

 mangod12/onealert

