Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/malhyuk/cve-2022-38766
ExploraçãoFerramentas RFID/NFCSegurança Sem FioSegurança de Hardware e IoT
GitHubmalhyuk/cve-2022-38766

CVE-2022-38766

PoC para a vulnerabilidade no Renault ZOE Keyless System(CVE-2022-38766)

Ver Repositório
4436há 4 anosAinda não revisado
Compartilhar

CVE-2022-38766

PoC para vulnerabilidade no sistema Keyless da Renault ZOE CVE-2022-38766

Introdução

Company_logo

AUTOCRYPT [MalHyuk]

Visão Geral

Esta vulnerabilidade levantou a questão de saber se os veículos elétricos ZOE estão seguros contra hacking por RF. Por esse motivo, o veículo ZOE real lançado este ano foi alvo e atacado. Também foi realizado um estudo sobre como esse ataque contorna os rolling codes, uma técnica de defesa contra hacking por RF, e foi necessária muita reflexão sobre o método de tratamento caso o carro quebrasse.

Cenário de Ataque

Cenário de Ataque

A maioria dos carros ainda abre e tranca suas portas por meio de comunicação por RF. É por isso que o método clássico de hacking pode abrir a porta do carro.

PoC

Meu laptop e o HackRF estão rodando dentro do carro

Ataque de repetição

Ataque de repetição

Ataque de DoS

Ataque de DoS

Veículo Alvo

- Renault 2021 ZOE Electronic car

Informações do Controle

Dispositivo ZOE Keyfob

FCC ID : KR5IK4CH-01
Frequency : 433.92MHz
Modulation : FSK

Mais informações

Utilizado para

- HackRF One + Portapack H2
- GNURadio
- GQRX
- Universal Radio Hacker
- rtl_433

Como fazer Pwn da ZOE? (com Mitigação)

Rolling Codes, também conhecidos como hopping code
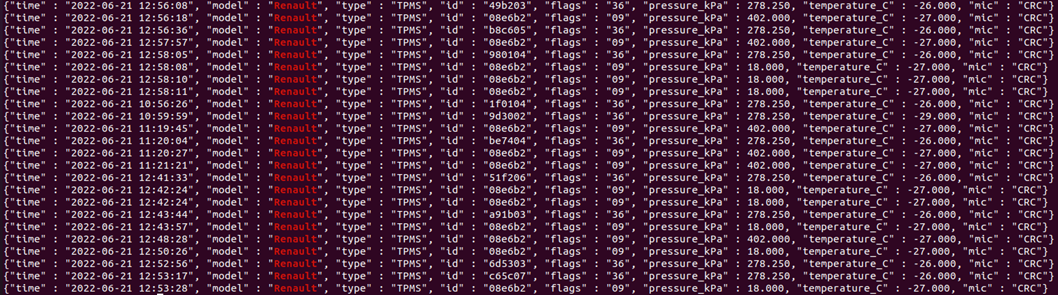
rtl_433

Por meio desse processo, descobrimos que os valores de id e flags são sinalizados por aproximadamente 8(<=) valores diferentes que são fixos. Todos os sinais com esses valores são capturados por meio do gnuradio-companion e salvos em um arquivo. E você pode continuar enviando sinais com base nesse arquivo.

Quando um sinal é detectado, os dados são gravados como 0 e 1. No entanto, como mostrado na captura de tela, se houver apenas um valor de id armazenado, ele deve ser enviado até que o sinal esteja correto, e o botão de abertura da chave inteligente é pressionado várias vezes para capturar todos os sinais armazenados com todos os ids. Então pensei que poderia contornar os Rolling Codes.

Uma maneira melhor é analisar o código binário do sinal e enviá-lo após a codificação.

Referências

nonamecoder/CVE-2022-27254

Rolling code

Rolling-PWN

Renault ZOE

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →