
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2019-9978 — Ambiente de laboratório baseado em Docker para simular e explorar CVE-2019-9978, uma vulnerabilidade de execução remota de código no plugin WordPress Social Warfare em versões anteriores a 3.5.3. | Kitploit
Ferramentas/GitHubGitHub/mahajian/cve-2019-9978
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e EducaçãoLabs e Prática
GitHubmahajian/cve-2019-9978

CVE-2019-9978

Ambiente de laboratório baseado em Docker para simular e explorar CVE-2019-9978, uma vulnerabilidade de execução remota de código no plugin WordPress Social Warfare em versões anteriores a 3.5.3.

Ver Repositório
8há 2 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2019-9978

Vulnerabilidade de RCE no Plugin WordPress Social Warfare < 3.5.3 🐞

Simulação mínima do plugin vulnerável e exploit 🥰

Instalação do Plugin Vulnerável

Instalar dependências:

docker-compose build

Iniciar os contêineres do servidor vulnerável e do atacante

docker-compose up

ou

docker-compose up -d
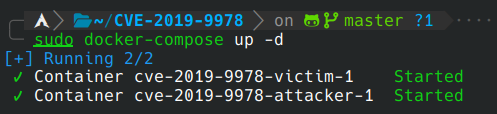
docker-compose up -d

Parar os servidores

docker-compose down

docker-compose down

Exploit

Instalar dependências do exploit:

pip install -r requirements.txt

Executar:

python3 exploit.py

exploit

Aproveite 💀

Baixar ferramenta