
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Detecting-and-Analyzing-CVE-2024-24919-Exploitation — Passo a passo para detecção e análise da exploração do CVE-2024-24919 usando uma plataforma SIEM, incluindo análise de tráfego, documentação de IOC, procedimentos de contenção e escalonamento. | Kitploit
Ferramentas/GitHubGitHub/macuchegit/detecting-and-analyzing-cve-2024-24919-exploitation
Gerenciamento de Indicadores de Comprometimento (IOC)Análise de VulnerabilidadesSegurança WebForensia DigitalInteligência de AmeaçasAprendizado e EducaçãoResposta a IncidentesLabs e Prática

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
GitHub
macuchegit/detecting-and-analyzing-cve-2024-24919-exploitation

Detecting-and-Analyzing-CVE-2024-24919-Exploitation

Passo a passo para detecção e análise da exploração do CVE-2024-24919 usando uma plataforma SIEM, incluindo análise de tráfego, documentação de IOC, procedimentos de contenção e escalonamento.

Ver Repositório
18há 1 anoAinda não revisado
Compartilhar
foto de capa

🔍 Investigando um Ataque de Dia Zero Usando o Let’s Defend SIEM

👉 Um Passo a Passo sobre Detecção e Análise da Exploração da CVE-2024-24919


🎯 Propósito da Investigação

Este projeto foi conduzido para investigar uma tentativa potencial de exploração contra um Check Point Security Gateway, especificamente aproveitando uma vulnerabilidade de dia zero – CVE-2024-24919. O objetivo era determinar se este alerta era um falso positivo ou uma tentativa legítima de violação, analisar o tráfego e tomar as medidas apropriadas de contenção e resposta.


🛠️ Ferramentas e Ambiente Utilizados

  • Plataforma SIEM: Let’s Defend (ferramenta de detecção e investigação de ameaças baseada em nuvem)
  • Laboratório Virtual: Fornecido dentro do Let’s Defend
  • Host Alvo: CP-Spark-Gateway-01
  • Recursos de Análise de Logs: Logs de tráfego HTTP, filtragem por endpoint, console de segurança de e-mail
  • Inteligência de Ameaças: Fontes online como NVD e boletins de segurança da Check Point

⭐ Visão Geral do Alerta

  • Regra Acionada: SOC287 - Leitura Arbitrária de Arquivo no Check Point Gateway (CVE-2024-24919)
  • ID do Evento: 263
  • Timestamp: 6 de junho de 2024, 15:12
  • IP de Destino: 172.16.20.146
  • IP de Origem: 203.160.68.12
  • Ação do Dispositivo: Permitido
  • Requisição: aCSHELL/../../../../../../../../../../etc/passwd
  • User-Agent: Falsificado como Mozilla Firefox no Mac OS X

🧪 Pré-Análise: Entendendo a CVE-2024-24919

CVE-2024-24919 é uma vulnerabilidade de path traversal de dia zero que afeta Check Point Security Gateways. Ela permite que atacantes remotos não autenticados leiam arquivos arbitrários, como /etc/passwd e /etc/shadow, enviando requisições HTTP manipuladas para endpoints vulneráveis.

🔗 Boletim da Check Point

Este tipo de requisição (visto em nossos logs) é consistente com esta vulnerabilidade e aciona alertas devido à sua tentativa de explorar leituras de arquivos do sistema.

🔎 Passo 1: Analisar o Tráfego HTTP

imagem

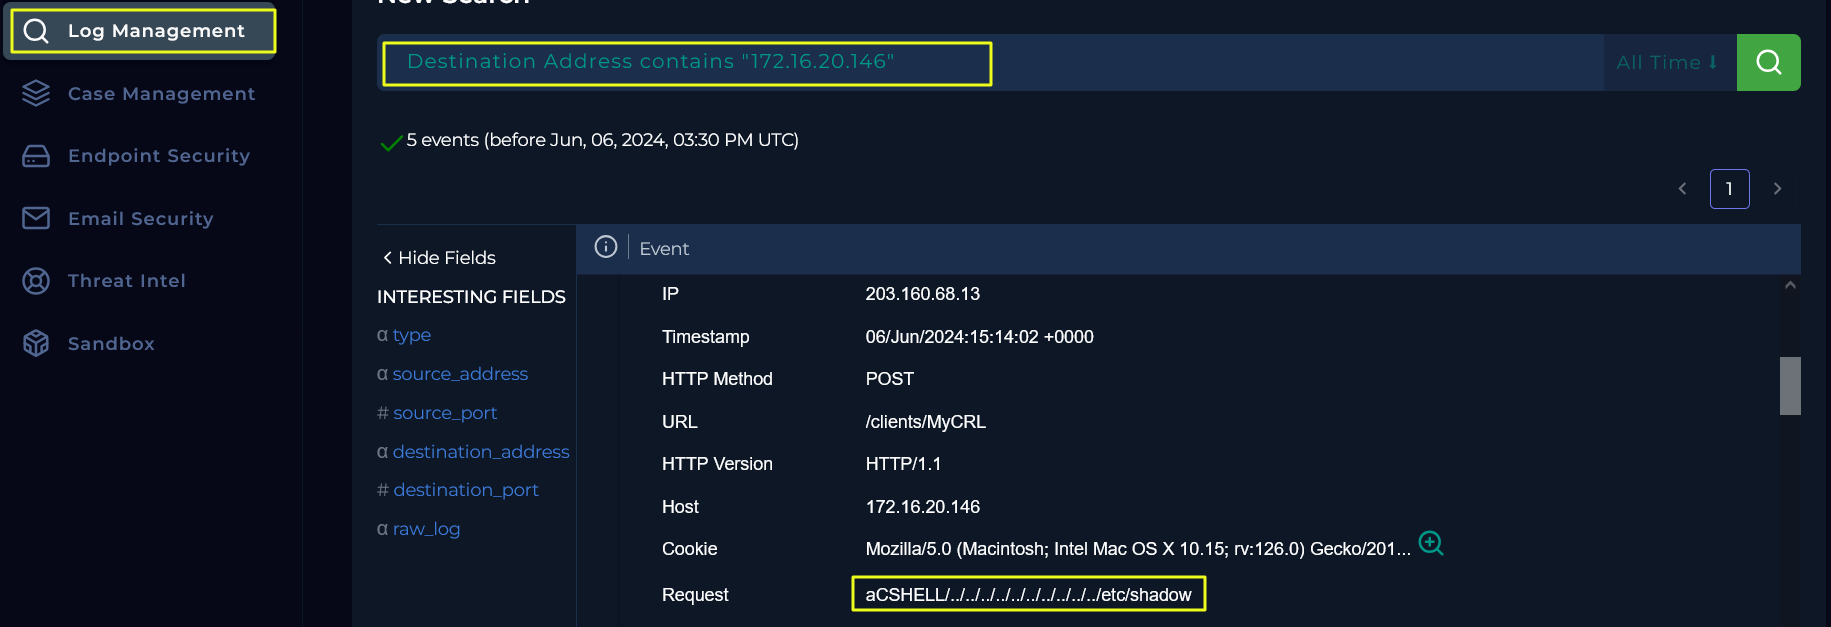
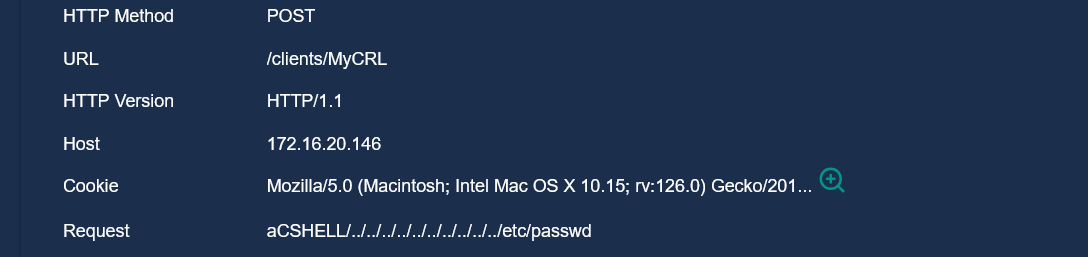
Naveguei até a página de Gerenciamento de Logs, filtrei pelo IP de Destino 172.16.20.146 e inspecionei o tráfego HTTP recebido.
imagem

🔥 Principais Descobertas:

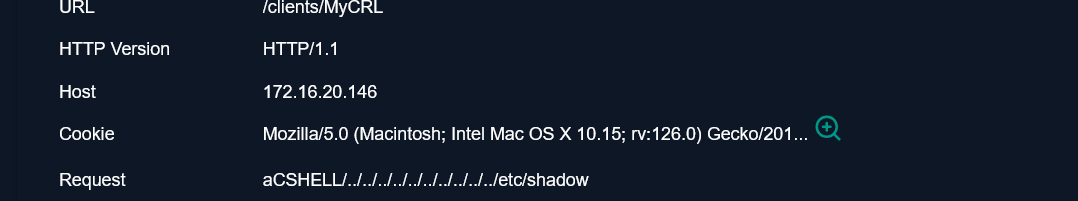
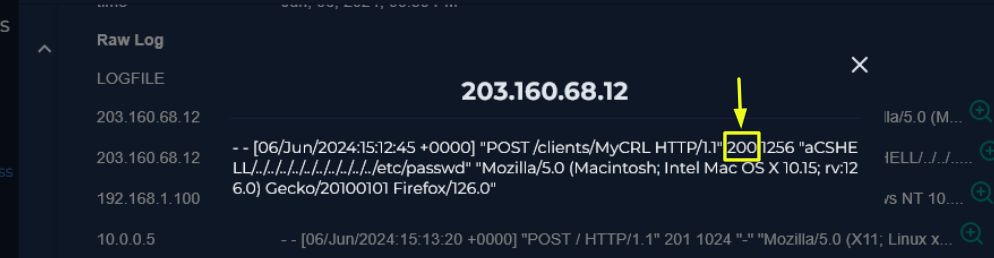
imagem imagem
TimestampCaminho da RequisiçãoPayload
15:12:45/clients/MyCRLaCSHELL/../../../../etc/passwd
15:13:10/clients/MyCRLaCSHELL/../../../../etc/shadow
  • O payload claramente tenta path traversal para ler arquivos críticos do sistema.
  • Esses arquivos são usados para armazenar credenciais de usuário e hashes de senhas.
  • Status HTTP 200 com Tamanho da Resposta: 1256 bytes indica que o servidor retornou dados com sucesso — sugerindo que a exploração foi bem-sucedida.
imagem

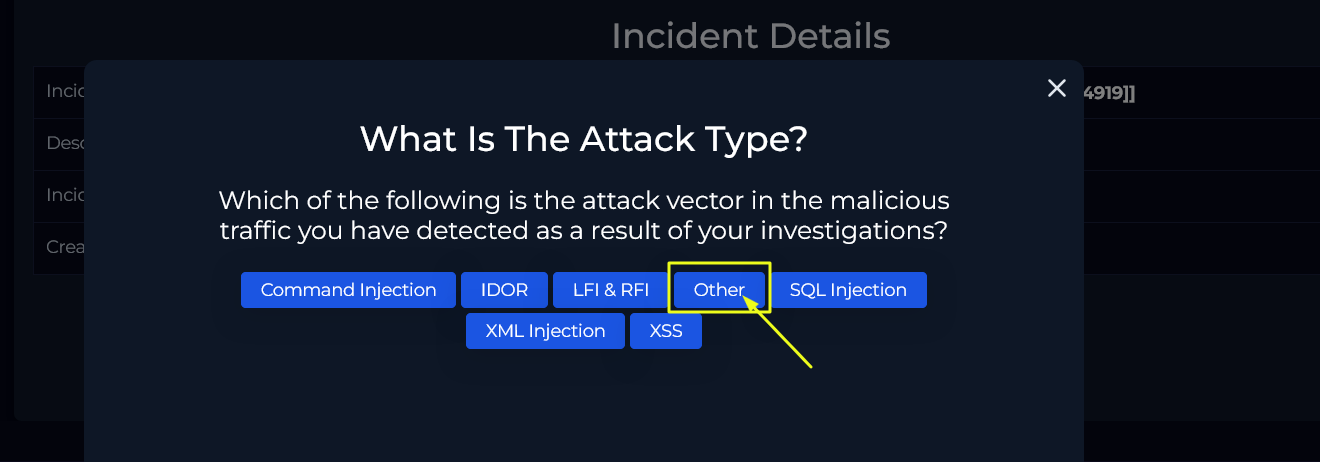
🚨 Passo 2: Que Tipo de Ataque É Este?

imagem

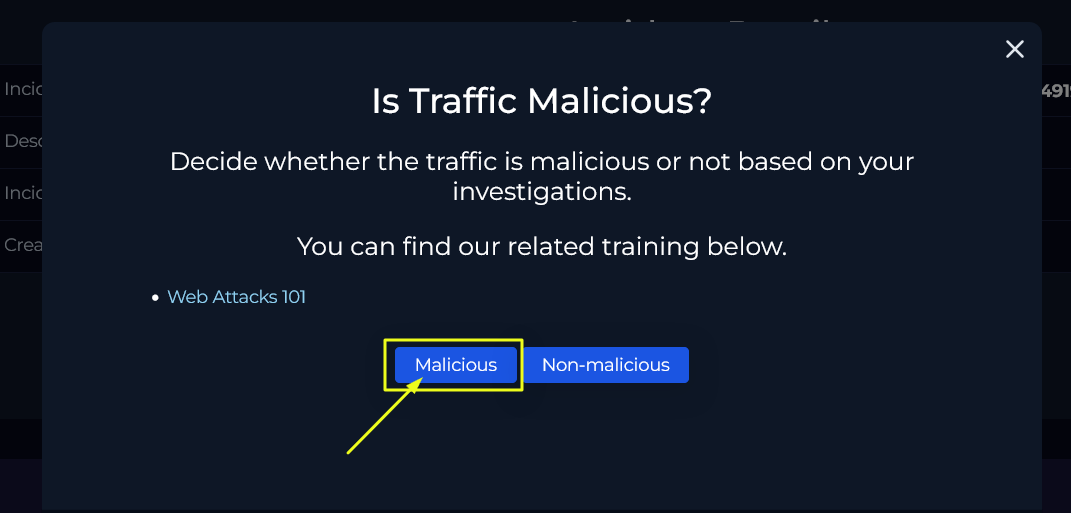
Este é um Ataque de Path Traversal, também conhecido como Directory Traversal. Ele permite que atacantes naveguem para fora do diretório web pretendido e acessem arquivos protegidos do sistema.

Por que concluímos isso:

  • As requisições contêm padrões repetidos de ../ (dot-dot-slash).
  • Arquivos visados como /etc/passwd e /etc/shadow são indicadores padrão.
🧪 Passo 3: Isso Foi um Teste Planejado?

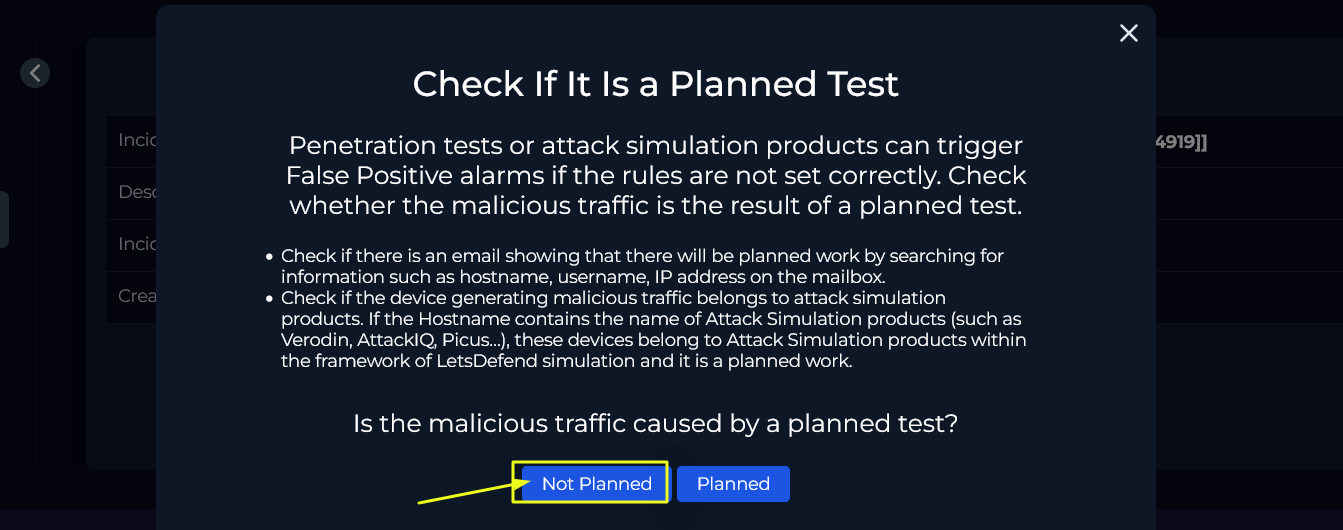
imagem

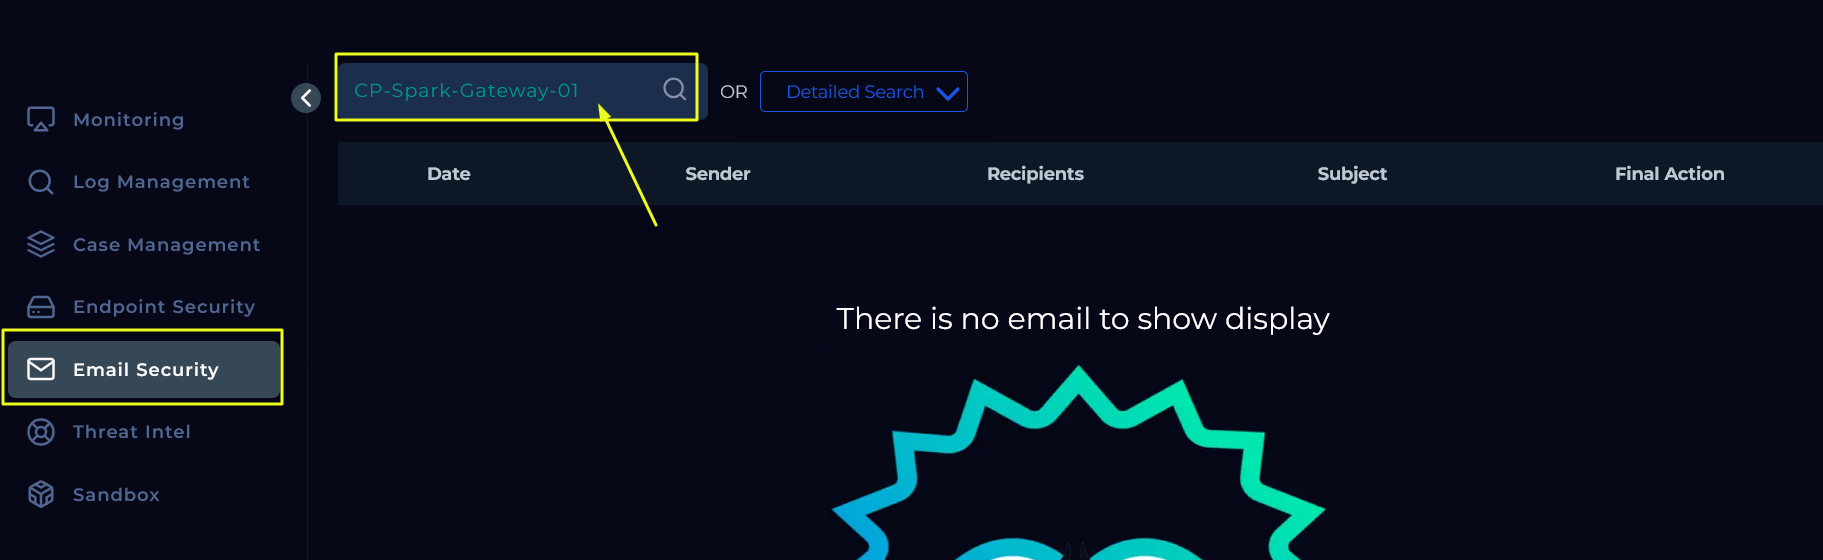
Verifiquei a Página de Segurança de E-mail e pesquisei usando estas palavras-chave:

  • 172.16.20.146
  • CP-Spark-Gateway-01
  • CVE-2024-24919
  • teste de penetração

🔍 Nenhum e-mail ou documentação sugeriu que isso foi um teste. Isso provavelmente descarta uma simulação ou operação de equipe vermelha.
imagem

🌐 Passo 4: Análise da Direção do Tráfego

imagem

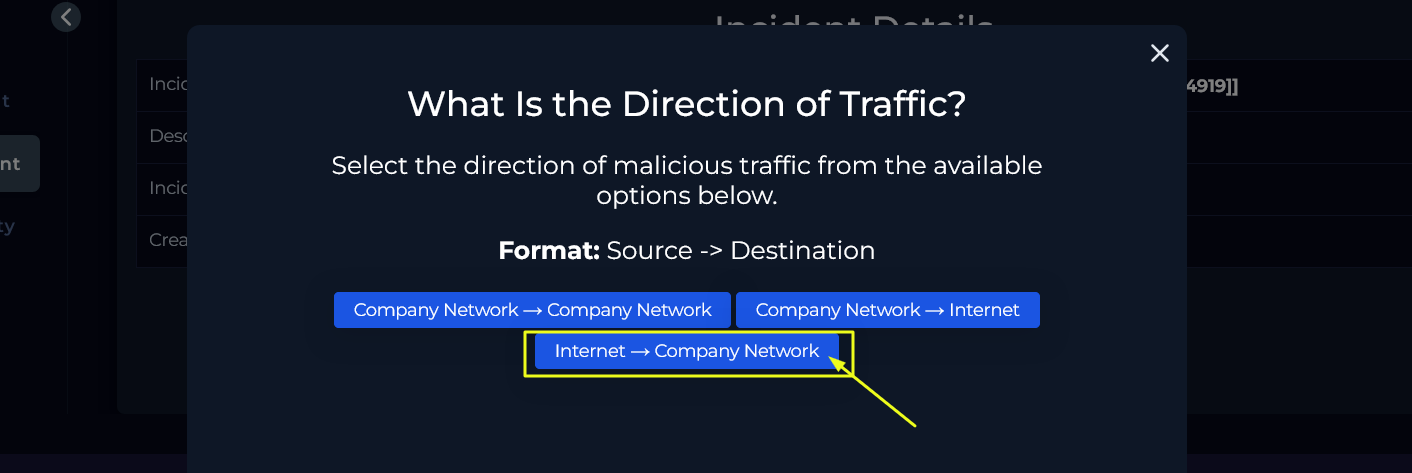
IP de Origem: 203.160.68.12 → Endereço IP Público IP de Destino: 172.16.20.146 → Endereço IP Privado (faixa RFC 1918)

🔁 Direção: Internet → Rede da Empresa

Isso confirma que o tráfego está vindo de um atacante externo visando a infraestrutura interna.


🧠 Passo 5: O Ataque Foi Bem-Sucedido?

O log HTTP mostra:

"POST /clients/MyCRL HTTP/1.1" 200 1256
  • HTTP 200 OK indica sucesso.
  • Tamanho da resposta (1256 bytes) sugere que o sistema retornou dados.
  • O atacante provavelmente acessou /etc/passwd, validando uma exploração bem-sucedida.
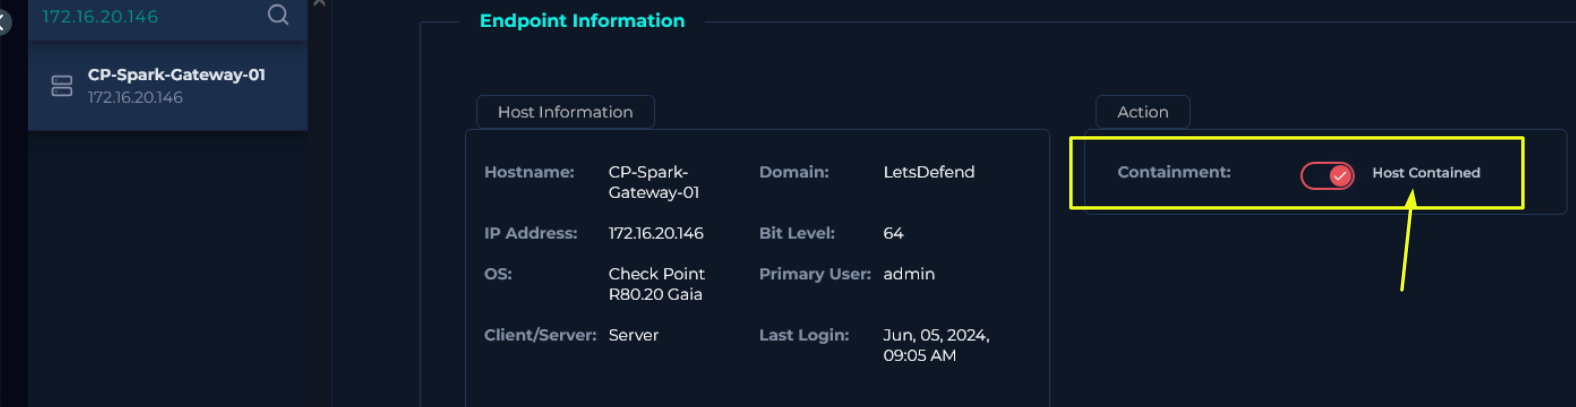
🛡️ Medidas de Contenção

imagem

Acessei a página de Endpoint, filtrei pelo IP de destino 172.16.20.146 e executei uma ação de contenção para isolar o host.

Por quê?

  • O host foi comprometido.
  • Ele poderia ser usado para pivotar ou exfiltrar dados.

🧾 Passo 6: Documentando IOCs

Por Que Isso É Importante:

Indicadores de Comprometimento (IOCs) são cruciais para:

  • Notificar comunidades externas de inteligência de ameaças
  • Escrever regras de detecção futuras
  • Fortalecer a postura de segurança

📌 IOCs Identificados:

  • IP de Origem: 203.160.68.12, 203.160.68.13

  • User-Agent: Mozilla/5.0 (Mac OS X; rv:126.0)

  • Caminhos da Requisição:

    • /clients/MyCRL
    • Payloads: ../../../../etc/passwd, ../../../../etc/shadow
  • Porta Alvo: 4433 (HTTPS não padrão)


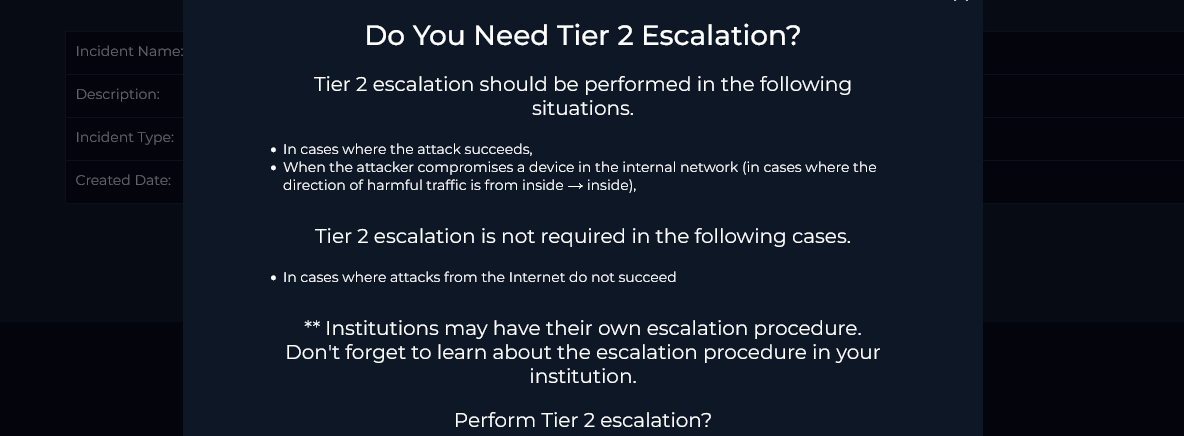
⬆️ Passo 7: Escalonamento para o Nível 2?

imagem

✅ Sim — Esta é uma vulnerabilidade de dia zero explorada com sucesso em um ambiente ao vivo, expondo arquivos sensíveis.

O escalonamento é essencial para:

Baixar ferramenta