Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
hackguard — VERIFICADOR RÁPIDO DE VULNERABILIDADES EM APLICAÇÕES WEB escrito em python3 | Kitploit

Ferramentas/GitHubGitHub/machine1337/hackguard
Scanners de VulnerabilidadesScanners de Vulnerabilidades WebColeta de InformaçõesSegurança WebTestes de PenetraçãoConfiguração Incorreta
GitHubmachine1337/hackguard

hackguard

VERIFICADOR RÁPIDO DE VULNERABILIDADES EM APLICAÇÕES WEB escrito em python3
Ver Repositório
29533há 3 anosRevisado pelo Kitploit
Site
Compartilhar

hackguard

SCANNER RÁPIDO DE VULNERABILIDADES EM APLICAÇÕES WEB ftyp fyp1 Sem título
Requisitos:

  1. Certifique-se de que o python3 está instalado no Windows ou no Linux
  2. Para Windows: python -m pip install -r requirements.txt
  3. Para Linux: python3 -m pip install -r requirements.txt

Instalação:

    1. Para usuários Linux:
    a) git clone https://github.com/machine1337/hackguard.git
    b) cd hackguard
    c) python3 -m pip install -r requirements.txt
    
   2. Para usuários Windows:
   a) Baixe o python3 no Windows e instale-o
   b) git clone https://github.com/machine1337/hackguard.git
   c) python -m pip install -r requirements.txt
   

Uso:

    1. python3 main.py
    2. Escolha entre as opções fornecidas: 1 ou 2
    3. Certifique-se de que seu domínio tenha a aparência de (site.com)
    

Nota:

    1. Na pasta payloads, você pode substituir os payloads padrão pelos seus próprios payloads personalizados, mas os nomes dos arquivos de payloads padrão não devem ser alterados.

Vídeo de demonstração:

https://github.com/machine1337/hackguard/assets/82051128/edbbafac-e619-42cd-b36f-28b430615243

Funcionalidades:

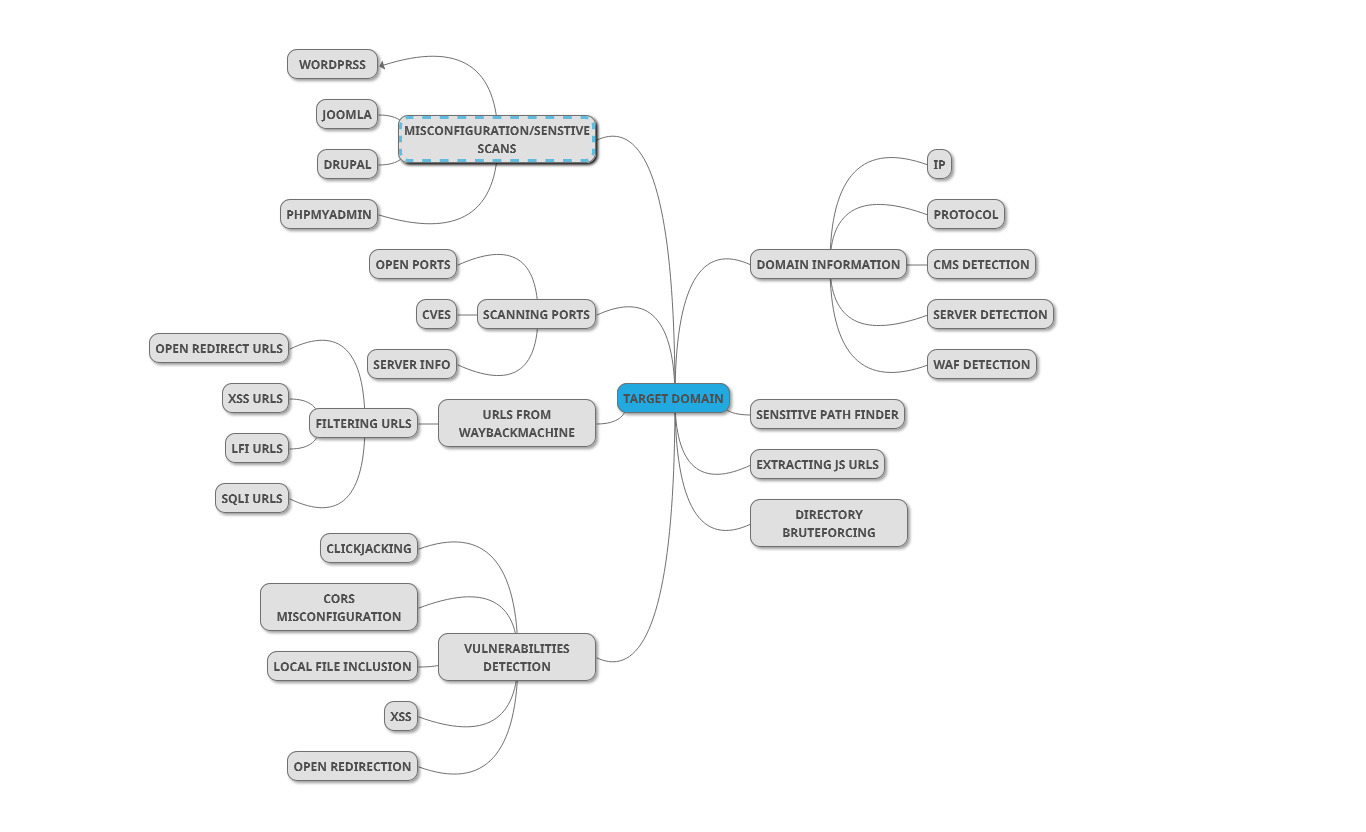
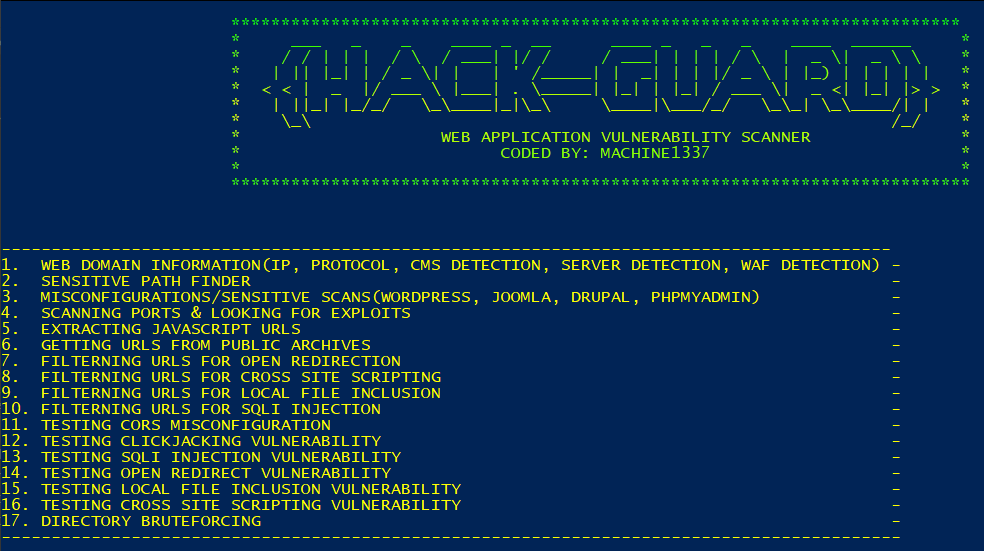
 1. INFORMAÇÕES DO DOMÍNIO WEB (IP, PROTOCOLO, DETECÇÃO DE CMS, DETECÇÃO DE SERVIDOR, DETECÇÃO DE WAF)
 2. LOCALIZADOR DE CAMINHOS SENSÍVEIS
 3. VARREDURAS DE CONFIGURAÇÕES INCORRETAS/SENSÍVEIS (WORDPRESS, JOOMLA, DRUPAL, PHPMYADMIN)
 4. VARREDURA DE PORTAS E BUSCA POR EXPLOITS
 5. EXTRAÇÃO DE URLs DE JAVASCRIPT
 6. OBTENÇÃO DE URLs DE ARQUIVOS PÚBLICOS
 7. FILTRAGEM DE URLs PARA REDIRECIONAMENTO ABERTO
 8. FILTRAGEM DE URLs PARA CROSS SITE SCRIPTING
 9. FILTRAGEM DE URLs PARA INCLUSÃO DE ARQUIVO LOCAL
10. FILTRAGEM DE URLs PARA INJEÇÃO SQL
11. TESTE DE CONFIGURAÇÃO INCORRETA DE CORS
12. TESTE DE VULNERABILIDADE DE CLICKJACKING
13. TESTE DE VULNERABILIDADE DE INJEÇÃO SQL
14. TESTE DE VULNERABILIDADE DE REDIRECIONAMENTO ABERTO
15. TESTE DE VULNERABILIDADE DE INCLUSÃO DE ARQUIVO LOCAL
16. TESTE DE VULNERABILIDADE DE CROSS SITE SCRIPTING
17. FORÇA BRUTA DE DIRETÓRIOS

Testado em:

    1. Windows
    2. Sistema operacional baseado em Linux

A FAZER:

   1. Funcionalidades de auto-exploração serão adicionadas.
   2. Torná-lo mais confiável.
   3. e assim por diante...

Contato:

  Grupo no Telegram: https://t.me/machine1337

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →